Megjelent a Paxton PaxLock Pro

A Paxton bejelentette legújabb vezetéknélküli beléptető megoldását, a PaxLock Pro-t. A PaxLock Pro egyaránt használható önállóan, vagy egy Net2 hálózatos megoldás részeként. nagyfokú rugalmasságot biztosítva a felhasználónak (tovább…)

Predor mobilalkalmazás

A magyar fejlesztésű Predor beléptető- és munkaidő-nyilvántartó rendszert korábbi írásainkban már bemutattuk. Az „Enterprise” verzióhoz ingyenes mobilalkalmazást biztosítunk, melynek segítségével bármikor, bárhonnan figyelemmel kísérheti munkavállalói tevékenységeit, cégének biztonságos működését. (tovább…)

Predor munkaidő-nyilvántartó rendszer

A Predor egy magyar fejlesztésű beléptető- és munkaidő-nyilvántartó rendszer. Előző cikkünkben már bemutattuk néhány innovatív funkcióját. Ebben a rövid ismertetőben kifejezetten a munkaidő-nyilvántartásra koncentrálunk. Gyakran felmerül a kérdés: „Miért más, mint a többi?” (tovább…)

Mit tudnak 2018 legjobb beléptető rendszerei. Beléptetési kisokos

A legjobb szolgáltatások közé a saját memóriával és processzorral rendelkező döntésképes olvasók tartoznak, valamint a titkosítás valamilyen formáját magában foglaló hitelesítő eszközök. A nyílt forráskód helyett a tulajdonosi technológia biztonságosabb, és kevésbé valószínű, hogy meghekkelik. (tovább…)

Minek a kártya, ha van telefon?

A proximity kártya alapú beléptetés elterjedtsége azt a téves nézetet kelti bennünk,hogy a kártyaolvasók és a belépésre szolgáló jelvények, kártyák alapvető biztonsági eszközök. Úgy tűnik azonban, hogy a fejlődés megállíthatatlan és a közeljövőben a beléptetés vagy hozzáférés vezérléshez nem lesz szükség sem kártyára, sem olvasóra. (tovább…)

Elektromos zárak és kilincsek: újdonságok a Videosec kínálatában

Az Euro Tech Corp. Kft. termékválasztékában idén tavasszal már elérhetővé vált a beléptető rendszerek csoportjához tartozó elektromos zárak, kártyaolvasók és azok kiegészítői. Külön ki kell emelni a hotelzárakat, melyeknél nem csak a külső megjelenés, hanem az EU szabványú zárakkal való kompatibilitás is növeli az alkalmazhatóságuk körét (tovább…)

ROZCOM kaputelefon – Kimaxoljuk a lakásokat

Ritkán gondolunk bele, de a kaputelefon is felfogható egyfajta biztonsági rendszerként, melynek segítségével a kéretlen ismeretlen látogatókat távol tudjuk tartani, míg az általunk ismert személyeket be tudjuk engedni. Emberi sajátosságainkból következően sokkal jobban támaszkodunk a vizualitás által nyújtott információkra, így egy video kaputelefon alkalmazása is nagyobb biztonságot garantálhat a felhasználók számára a hagyományos, csak hangalapú megoldás helyett. (tovább…)

Fókuszban a PREDOR beléptető

A Predor beléptető- és munkaidő-nyilvántartó rendszer 2017 májusában robbant be a hazai piacra, és azonnal hatalmas érdeklődés övezte. Az innovatív funkciók, a rugalmasság és a kimagasló ár-érték arány okán rendkívül széles a felhasználási területek skálája. (tovább…)

Vezeték mentes biztonság az egyetemeken

Ideális körülmények között az üzemeltetők egy pontról felügyelhetik és ellenőrizhetik az egyetemi létesítményeik forgalmát. Tudniuk kell, ki és mikor jött, ment, ki és mihez fért hozzá a létesítményekben. A hozzáférések csak az engedélyezett felhasználók számára nyitottak, az oktatási órák ideje alatt és azon túl. A felügyeleti rendszer minden eleme a központhoz csatlakozik és onnan is vezérelhető. (tovább…)

Moduláris IP intercom rendszer 2N módra Forrás: Aspectis Kft

Moduláris IP intercom rendszer 2N módra

Az IP technológia az intercom rendszerek területén is elhozta azokat a forradalmi változásokat, amelyek gyökeresen változtatják meg megszokott eszközeink képességeit. Mindezt a 2N Helios IP Verso bemutatásával szeretném illusztrálni.  A 2N, mint az intercom rendszerek vezető gyártója, így a termékeiben megjelenő szolgáltatások és design az élvonalat képviselik. (tovább…)

A beléptetés jövője 2017-ben Forrás. https://www.asmag.com/showpost/22408.aspx

A beléptetés jövője 2017-ben

2017. első negyedében megfigyelhető trendek és irányzatok túlnyomórészt az „okos biztonságtechnikai rendszerek”  és az „intelligens alkalmazások” növekvő táborához  tartoznak. A tendenciákról Philip Vernernek a CEM System értékesítési igazgatója válogat. (tovább…)

Csúcsteljesítmény a sportpályán Forrás: ZandZ Kft

Csúcsteljesítmény a sportpályán

A legfejlettebb felderítési technológia már a sportesemények biztosításának magasabb szintű elvárásait is kielégíti. A CEIA beléptető rendszerei a gyorsaság mellett könnyen telepíthetőek és egyszerűen alkalmazhatóak. (tovább…)

Forrás: DSC Hungária Kft

Megérkezett a Dahua IP kaputelefonja

A DSC Hungária Kft., mint a Dahua termékek hivatalos disztribútora, tovább szélesíti a termékpalettát, melynek részeként idén nyáron elsők közt vezette be a hazai piacra a Dahua video IP kaputelefon termékcsaládját.
(tovább…)

CEIA fémdetektorok a 2015-ös Milánói Világkiállításon

CEIA fémdetektorok a 2015-ös Milánói Világkiállításon

Az EXPO 1,1 millió négyzetméteres területére a napi 130-150 ezer ember átvizsgálását a legszigorúbb biztonsági protokolloknak megfelelően, ugyanakkor a rendezvény érdekeit szem előtt tartva a lehető leggyorsabban kellett végrehajtani, amihez elengedhetetlenül fontos volt a technológia megbízhatósága. (tovább…)

A beléptetés fejlődését meghatározó 9 legfontosabb irányzat

A beléptetés fejlődését meghatározó 9 legfontosabb irányzat

Kutatások szerint a rohamosan fejlődő digitális technológia területén a beléptető rendszerek és eszközeik gyorsuló tempóban fogják meghaladni  a hagyományos beléptetési módszereket.  A legjelentősebb megoldások már napjainkban is a hálózaton keresztül összekapcsolt és szoftver alapú fejlesztések. A biometrikus azonosítás terjedésével a készülékek (technikák) is könnyebben lesznek telepíthetőek az eddigieknél. (tovább…)

ujjlenyomatok tenyerkep

Gondolatok az Index „ Átverhető az ujjlenyomatos azonosítás!” című cikkéhez

Elmondhatjuk, hogy a szakmai közvéleményt is megmozgatta a hírportálokon megjelent közlemény, amely arról számolt be, hogy  Európa legnagyobb hekkercsoportja, a német Chaos Computer Club idei találkozóján egy olyan  új fotós módszert mutattak be, amivel személyes kontatktus nélkül is ellopható egy emberi ujjlenyomat. A módszerrel állítólag nem kisebb személy, mint  a német védelmi miniszter, Ursula von der Leyen  ujjlenyomatait sikerült detektálni, több közeli és különböző szögből készített fénykép segítségével. A dolog legalábbis elgondolkodtató, ha valaki viszonylag egy egyszerű módszerrel tényleg bárki ujjlenyomatát megbízhatóan le tudja másolni. Mi lesz akkor a biometrikus alapu beléptetőrendszerekkel?  A témával kapcsolatban Kapitány Sándornak az Óbudai Egyetem Alkalmazott Biometria Intézet kutatójának a véleményét kérdeztük.

Nincs 100%-os Biztonság.

A biometrikus technológiát alkalmazó rendszerekre is igaz az a biztonságtechnikai alapvetés, hogy nincs 100%-os biztonság. Minden rendszer támadható, és megfelelő erőforrás ráfordításával minden rendszer kijátszható. Ez alól a biometria sem kivétel. A kérdés csupán annyi, hogy mekkora erőforrást igényel egy támadás, illetve mekkora a sikeresség esélye. Mi, mint felhasználók, illetve a rendszereket alkalmazó szakemberek arra kell, törekedjünk, hogy ezeket a határokat megismerjük és a kockázat mértékével arányosan kezeljük.

A cikkben leírt előadás – az ujjnyomat azonosításon túl – más technológiák sérülékenységére is bemutat példákat. Nyilván egy politikusról készült fénykép alapján azonosításra alkalmas identitás létrehozása a leginkább érdeklődésre okot adó, azonban technológiai szempontból nem feltétlenül jelent nagyobb fenyegetettséget, mint az eddig ismert sérülékenységek.

Intézetünk évek óta mutat be ilyen jellegű sérülékenységeket, a minden év októberében megrendezésre kerülő Hacktivity konferencián, amely előadások az abibiometrics.org oldalon bárki számára elérhetőek. Tapasztalataink azt mutatják, hogy technológiai szempontból szinte bármely megoldás sebezhető. Tehát az igazi kérdés nem az, hogy az alkalmazott technológia maga sebezhető-e. Sokkal inkább, hogy miként tudunk egy identitást „ellopni”, azt az identitást miként lehet reprodukálni, illetve leginkább, hogy az azonosításra használt eszköz milyen megoldásokkal rendelkezik a „hamisított” identitások felismerésére, elutasítására.

A képekből csak az egyik ujj mintázatát sikerült összerakni.

A konferencián bemutatott minden megoldás képi összehasonlításon alapszik, azaz valamilyen szemmel látható tulajdonságról készít képet, (ezt reprodukálja) és ez alapján azonosít. Az ilyen típusú tulajdonságok „ellopása” csak a képalkotási technológia fejlettségének (és a képet készítő profizmusának) kérdése. A nevezett politikusról készített kép egy sajtótájékoztatón készült, profi fotós által használt profi felszereléssel. Ahhoz, hogy a teljes ujjnyomatot „össze tudják rakni”, több, megfelelő szögből készülő felvételre volt szükség. Mindebből azonban csak az egyik ujj mintázatát sikerült összerakni, ami nem biztosítja, hogy az adott ujj bármilyen rendszerben regisztrált lenne. Persze megfelelő kitartással, és technikai felkészültséggel megszerezhető minden ujj mintázata. De lássuk be, vélhetően könnyebb hozzájutni egy – a célszemély által – használt ujjlenyomatos pohárhoz, mint hosszasan fényképezni a kezét.

Mindez – és az előadáson bemutatott többi példa is – rávilágít azonban arra, hogy ma már képalkotás technikai szintje alkalmas arra, hogy akár egy bárki számára elérhető eszközzel – megfelelő körülmények között – biometrikus identitásokat meg lehessen szerezni. Ez ellen védekezni nincs reális lehetőség, ezt el kell fogadjuk, mint körülményt.

Következő kérdés a minta reprodukálása. A legtöbb esetben ezeket a mintákat egyszerű nyomtatással reprodukálják. Egy ehhez megfelelő felbontású nyomtató ma gyakorlatilag minden irodában, vagy akár háztartásban megtalálható. De ha ennél „professzionálisabb” megoldásra törekszik valaki, akkor sincsenek igazi technikai akadályok, mert egy manapság belépő szintűnek számító 3D nyomtató is képes olyan felbontásra, mely az ujjnyomat mintázatát reprodukálni tudja. Itt is inkább az előkészítés, és a kép módosításának megfelelősége a siker kulcsa. Azaz ehhez szükséges némi gyakorlat, illetve szaktudás.

ujjlenyomatok tenyerkepAz azonosító eszköz alkalmassága a támadások kivédésére.

Az igazi kérdés tehát, hogy az azonosító eszköz alkalmas-e, és ha alkalmas, akkor megfelelően beállított-e az ilyen támadások kivédésére. Ebben már jelentős eltérések vannak a piacon kapható azonosítók között. Ujjnyomat azonosítás esetén is van lehetőség az élőminta felismerésére, ami ki tudja zárni azon támadásokat, melyek mögött nem egy valódi ujj található. A legtöbb esetben ez a funkció azonban kikapcsolható, vagy alapértelmezésben be sincs kapcsolva. Szintén létezik például olyan multispektrális megvilágítást alkalmazó eszköz mely a felületi mintázatnál „mélyebb” mintavételezést tesz lehetővé, így nagyobb biztonsággal ismeri fel a hamisított mintát. Vagyis a támadások kivédése alapvetően az olvasó/azonosítóeszközök szintjén tud megvalósulni. Minden olyan technológia alkalmazása esetén, amely akár a látható tartományban, akár azon túl készített képeket dolgoz fel – ilyen az ujjnyomaton túl például az arc, vagy az írisz azonosítás is – fontos odafigyelni, hogy jól, az elvárt biztonsági szintnek megfelelően válasszuk ki az alkalmazandó eszközt, illetve a megfelelő beállításokat végezzük el. Több esetben találkoztunk olyan készülékkel is, amelyben a beépített részegységek képesek lettek volna magas biztonsággal kiszűrni a támadásokat, ugyanakkor a gyártó ezeket a funkciókat szoftveresen nem aktiválta.
Egy telefontól, vagy egy számítógép kiegészítőtől nem várhatunk el magas szintű védelmet, drága technológiák alkalmazását, hiszen ezek jelentősen megnövelnék a készülékek árát, anélkül, hogy azt a legtöbb felhasználó értékes funkciónak tartaná. Ezért az ilyen eszközök esetében el kell fogadjuk az említett kockázatokat.

Ui. Itt ajánljuk olvasóink figyelmébe „ Az azonosítás biztonsága a beléptetőrendszereknél” című – a napokban megjelent cikkünket, amely a biometrikus azonosítás eredményességét befolyásoló tényezőket is áttekinti.

forrás: Alkalmazott Biometria Intézet

kapcsolódó cikkek:

Az azonosítás biztonsága a beléptetőrendszereknél I. rész

Az azonosítás biztonsága a beléptetőrendszereknél II. rész

Piacnövekedés várható a belépés szabályozás területén 

azonositas biztonsaga multiaplikacio

Az azonosítás biztonsága a beléptetőrendszereknél II. rész

Az elmúlt néhány év tendenciái szükségessé tették a beléptető rendszerek biztonságának felülvizsgálatát. Mindig is léteztek támadási kísérletek és sikeres támadások beléptető rendszerek ellen, de ezek mára iparszerűvé váltak. Cikkünk első részében a rendszereket érő támadásokat, a védekezés alternatíváit, valamint az azonosítási technológiák többségét és jellemzőiket (előnyök-hátrányok) mutattuk be. A témát a multiapplikációs alkalmazás fogalomkörével folytatjuk.

Multiapplikáció

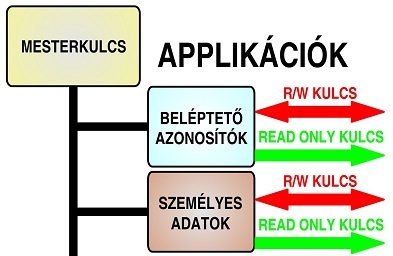
A multiapplikáció a nagy biztonságú azonosítók azon tulajdonsága, hogy az egyes memória tartományaihoz különböző kulcsok rendelhetők és egy azonosító (univerzális kártya) több, független célra is használható. Az alkalmazások csak a saját memória tartományukat láthatják, csak azt módosíthatják. A saját kulcsaikat akár le is cserélhetik, így a saját adataik még a rendszergazda elöl is elrejthetők. Egy tartományhoz több, különböző jogosultságú kulcs is rendelhető. Pl. egy kávéautomata, mely csak „fogyaszt” a kártyáról, olyan kulcsot használ, mellyel csak csökkenteni lehet az összeget, míg újabb összeg feltöltéshez egy másik (nagyobb jogosultságú) kulcs kell.


Szereléstechnológia

Az új, nagy biztonságú olvasók használatával az azonosítás védett téren kívülről is elérhető sebezhető pontja az olvasó vezetéke és kommunikációja lett. Hangsúlyt kap az olvasók szabotázsvédelme, az adatforgalom titkosítása.

Vigyázat, átverés!

Egyes forgalmazók – felismerve a piaci igényeket – a biztonság látszatát keltő megoldást ajánlanak. Ezek a sorozatszám olvasók. Az azonosító nagy biztonságú, pl. Mifare Plus X, de a használat módja azonban már nem feltétlenül! Azt a tulajdonságot használják ki a megoldások, hogy a titkosított kommunikációt megelőzi egy nyílt, ismert, szabványos eljárás, amikor az azonosító elküldi egyedi gyári sorszámát (UID), de csak ennyit és nem többet használnak azonosítóként. Ez a kód (Chip azonosító) gyárilag megadott és egyedi, amely elvileg utólag nem módosítható. Sajnos nem csak az a gond, hogy a kód nyíltan hozzáférhető és így már elvileg sem védhető másolás ellen, hanem az, hogy – jellemzően az iparszerű hamisításra – vásárolhatók „üres” kártyák, és hozzá másoló-kódoló készülékek is. Csak azért nem adok konkrét adatokat és példákat, hogy ne csináljak ingyen reklámot, de az interneten százszámra árulnak ilyen termékeket.
Az UID kóddal történő visszaélés ellen és a hamisítás kivédésére találták ki a RANDOM UID-t. Az azonosító eszköz bejelentkezésekor az UID-t egy véletlen szám generátor állítja elő. Ez él a kommunikáció lezárásáig, de egy újabb bejelentkezéskor (újra használják a belépőkártyát) egy teljesen más UID-t fog generálni, tehát a sorszám olvasók használhatatlanok, mert az azonosító kártyák mindig más és más sorozatszámot adnak.

Biztonságos a rendszerem?

Kizárólag csak az egyedi kulcsot használó rendszerek lehetnek védettek, biztonságosak. Ilyen rendszerekben mind az olvasókban, mind az azonosítókban a használatba vétel előtt az adott rendszerhez tartozó hozzáférési kulcsokat be kell állítani. Ezt vagy a felhasználónak, vagy az eszköz szállítójának kell  rendszer specifikusan elvégeznie.
Ha akár az olvasó, akár az azonosító szabadon vásárolható egy rendszerhez anélkül, hogy azt az adott rendszerhez egyedileg illeszteni kelljen (bevinni a titkos kulcsokat), akkor az garantáltan nem biztonságos!

„Kulcskérdés”

Ha van biztonságos RFID technológia, ami csak a hozzáférési kulcsot ismerőknek engedélyezi a használatot, alapkérdés, hogy ki és hol tárolja, őrzi a kulcsot? Mindennél fontosabb, hogy üzemelő rendszerben a kulcs nem lehet sem az olvasón, sem az azonosítón kívül, csak azokban bent, hozzáférhetetlen, kiolvashatatlan módon. A kulcs nyilvánosságra kerülésének veszélye nyilvánvaló, de az elvesztése (pl. kilép a vállalattól a kulcsot ismerő, vagy csak egyszerűen elfelejti) katasztrofális következményekkel jár. Nincs kiskapu, a kulcs sehonnan, még a gyártó által sem olvasható ki. Sem új olvasó (rendszerbővítés, javítás), sem új azonosító (új belépőkártya) nem készíthető. Ha ilyenre szükség lenne, akkor minden olvasót és azonosítót cserélni kell! Ezért fontos kérdés, hogy a szállító cég mennyire megbízható, milyen minősítései vannak!

Miért nem használhatjuk ma még az okos telefonunkat azonosítóként?

Az NFC technológia alkalmas nagy biztonságú azonosításra, elterjedésének akadálya a hozzáférési kulcs tárolása. Applikációban nyilvánvalóan nem lehet, mert annak visszafejtésével a kulcs elérhető, és az egész rendszer biztonságának vége. A gyártók kísérleteznek biztonsági hardver elemek (pl. secure element) beépítésével, csak ez meg gyártó specifikus. Kézenfekvő lenne a SIM kártya használata – hiszen az önmagában is ilyen feladatot lát el – csak ahhoz meg a szolgáltató aktív támogatása szükséges, melyet egyelőre nem vállalnak fel. Pilot rendszerek már működnek Magyarországon is a Mobiltárca Szövetség keretében, amelynek a biztonságtechnikai cégek közül egyetlen tagja van, a SEAWING Kft.

Zárszó

Kijelenthető, hogy a 125kHz frekvenciát használó azonosítóval már nem biztonságos új rendszert építeni!
A beléptető rendszerek eladásában magyarországi piacvezető Seawing kft az alacsony biztonsági szintű RFID rendszerekből még mindig évi több ezer olvasót, és több tízezer kártyát ad el, pedig új rendszerekhez kizárólag a megbízható azonosítási technológiákat ajánlják. Sajnos elmondható hogy ritkábban kapunk olyan típusú megkeresést, hogy:  „A beléptető rendszerünkben szeretnénk az olvasókat és az belépőkártyákat nagyobb biztonságúra cserélni.” Sokkal gyakoribb a következő felkérés: : „Szeretnénk lecserélni a kinőtt beléptető rendszerünket, de a már kiadott (könnyen hamisítható) azonosító kártyákat meg akarjuk tartani.”

kapcsolódó cikkek:

Az azonosítás biztonsága a beléptetőrendszereknél I. rész

Piacnövekedés várható a belépés szabályozás területén

Csúcstechnológia a személyátvizsgálásban: ellenőrzés milliméteres hullámokkal

azonosítás biztonsága taska

Az azonosítás biztonsága a beléptetőrendszereknél I. rész

Az elmúlt néhány év tendenciái szükségessé tették a beléptető rendszerek biztonságának felülvizsgálatát. Mindig is léteztek támadási kísérletek és sikeres támadások beléptető rendszerek ellen, de ezek mára iparszerűvé váltak. A belépő kártya, vagy ujjlenyomat másoló berendezések, készletek az interneten olcsón, több forrásból is beszerezhetőek. Sajnálatos módon a beléptető rendszerek üzemeltetői vagy nincsenek tisztában rendszereik sebezhetőségével, vagy ami még rosszabb, lebecsülik azt. Jelen cikkünk az azonosítás biztonságával foglalkozik.

Támadások és a védekezés alternatívái.

Néhány példa a teljesség igénye nélkül:

A támadás célpontja Példák   A védekezés lehetséges módja 
Elektronikai rendszerelemek Dobozok felnyitása, vezetékek elvágása, idegen feszültség bejuttatása Szabotázsvédelem, eszköz meglétének és azonosságának folyamatos ellenőrzése
Mechanikai eszközök, akadályozó szerkezetek Nyitva maradt, nem engedélyezett nyitás (pl. kulcs használata) Zárt állapot- és sértetlenség figyelés
Belső kommunikáció Lefigyelés, üzenet átvitel megakadályozása, idegen üzenetek bejuttatása Titkosított adatátvitel, szekvencia azonosítók, elveszett, vagy nem várt üzenetek detektálása
Külső hálózati elérés, munkaállomások, szerver, adatbázis A támadások választéka, technológiája és gyakorlata itt a legnagyobb IT biztonság, privát hálózatok, tűzfalak, kódolt adatbázis, redundáns tárolás
Rendszerhasználók Kényszerített nyitás, hibás használat, jelszókezelési és bejelentkezési eljárások Támadásjelzés, duress kód, anti-pass-back, időzóna, jelszókezelési protokollok
Azonosítók másolása RFID kártya klónozás, ujjlenyomat másolás, PIN kód lenézés Nagy biztonságú azonosítók használata, kombinált azonosítás
Kommunikáció leutánzása RFID azonosítók rádiófrekvenciás kommunikációjának ismétlése Folyamatosan változó titkosított kommunikáció
Olvasók kimenő jelének utánzása Szabványos kommunikációk (pl. Wiegand) lefigyelése, utánzása Szabotázsvédelem, titkosított kommunikáció, folyamatos eszköz ellenőrzés

Azonosítási technológiák és jellemzőik

Birtokolt ismeret alapú azonosítás.

Beléptető rendszerekben a PIN kódos azonosítás jöhet csak szóba. A szokásos, kezelési szempontból még elfogadható négy digites számok, biztonsági szempontból önálló azonosításra nem, legfeljebb kiegészítésként jöhetnek szóba (pl. PIN+ujjlenyomat, kártya+PIN).

Biometrikus azonosítás esetén az 1:1 azonosítás lehetséges 1:N helyett, így a hamis elfogadási ráta („FAR” – lásd később) megfelelő szinten tartható, mert nem csökken a használatra jogosultak számának növelésével. A PIN kód hatékonyan akadályozza meg az illetéktelen kezekbe került azonosító kártyák jogosulatlan felhasználását, de a kártya a tulajdonos által történő szándékos átadását nem akadályozhatja meg, mert a kártyával együtt a PIN kód is átadható.

Biometrikus azonosítás

Azonosításkor az egyedi biometrikus jellemzők vizsgálata történik. Elképesztően sok a velük kapcsolatos tudatlanság és tévhit. A két leggyakoribb tévedés, hogy abszolút biztonságos és másolhatatlan. Pl. az ujjlenyomat azonosítás, amit a leggyakrabban használnak nem daktiloszkópia szintű azonosítás! A hamisításhoz, ujjlenyomat másoláshoz, az interneten bőven található részletes útmutató és már készen vásárolhatók ujjlenyomat másoló kittek.
Alkalmazásánál felmerülő további kérdések:

  • Adatvédelmi problémák: a hatályos magyar jogszabályok szerint biometrikus azonosítás csak akkor használható, ha a biztonsági cél más módon nem érhető el, és az érintettek önkéntesen hozzájárulnak a használatához. Az Ombudsman állásfoglalása egyértelmű: jelenlét nyilvántartásra nem használható (pl. munkaidő nyilvántartó rendszerben)! Az Adatvédelmi Hatóság jogellenes személyes adatkezelés esetén 100.000 Ft-tól 10.000.000 Ft-ig terjedő bírságot szab ki, amit korlátlan számban ismételhet, ha a jogsértés nem szűnik meg.
  • A téves elfogadási arány (FAR = False Accept Rate) – amikor jogosulatlant ismer fel jogosultnak – elég kicsi érték (a szabvány szerint <10-4), de soha nem nulla. Ha a belépésre jogosultak száma nagy, és csak biometrikus azonosítás van (az aktuális mintát az összes rendszerben tárolt mintával kell összevetni, azaz 1:N azonosítás), akkor az azonosítás biztonsági szintje a minták számával osztódik, csökken.
  • Téves elutasítási arány (FRR = False Reject Rate) – amikor jogosultat nem ismer fel – (a szabvány szerint <10-2), soha nem nulla. Ráadásul a biztonsági szint magasabbra állításával az FRR értéke drasztikusan nő. Dr. Hanka László matematikus publikált az ujjlenyomat azonosításról számításokat. Itt mindent elmond a tőle származó alábbi grafikon, ahol az azonosításhoz használt ujjlenyomat hibák (minutiák) számának függvényében mutatja a FAR és FRR értékek változását.

Látható, hogy egy nagyon biztonságos rendszer gyakorlatilag senkit nem enged be.

  • Nem lehet mindenkitől azonosításra alkalmas mintát venni. Ez az érték ujjlenyomat azonosítás esetén 1% (pl. olyan tevékenységet végeznek, ami kifényesíti az ujjakat, és sem kapacitív, sem optikai érzékelő nem képes feldolgozható mintát előállítani). Jó példa erre, hogy a mintavétel gyakori problémát jelent USA területére történő beléptetéskor is!

Birtokolt tárgy alapú azonosítás

Ennek az azonosítási módnak tipikus eszköze az RFID azonosító (rádiófrekvenciás azonosító), népszerű nevén közelítő (proximity) kártya. Jellemzője, hogy megfelelő típusválasztással tetszőlegesen magas biztonsági szint érhető el.
Hátránya, hogy nem a tulajdonost, hanem az eszközt azonosítja, az eszköz átadható, ellopható. Ha ennek kivédése is elvárás, akkor kombinálni kell a PIN kód vagy biometrikus azonosító használatával.

RFID azonosítás biztonsága

Sok hiedelem kapcsolódik hozzá, mert egyeseknél (és ezek között sajnos vannak a biztonságért felelős szakemberek is) az RFID tévesen a biztonság szinonimája. Az igaz, hogy az RFID technológiával tetszőleges magas biztonsági szint érhető el, csak azt is kell tudni, hogy nem minden RFID azonosító eszköz biztonságos. Sőt a ma használt RFID technológiák döntő többsége a „könnyű préda” kategóriába tartozik. Nézzük a részleteket:

Kommunikációs szempontból két RFID alaptípus létezik:

Egyirányú információ átvitel

Csak az azonosító (belépőkártya) küld adatokat az olvasó felé, és mindig ugyanazt a kódsorozatot. Ezek a rendszerek lefigyelés és másolás ellen védhetetlenek.
Megjegyzendő, hogy az olvasó ezekben a rendszerekben is „ad”, de az adás nem hordoz információt, csak egy erőtér, aminek célja, hogy a belső áramforrást nem tartalmazó passzív azonosítók működéséhez energiát biztosítson.

Az azonosítás biztonsága a beléptetőrendszereknél I. rész

Egyirányú információ átvitel

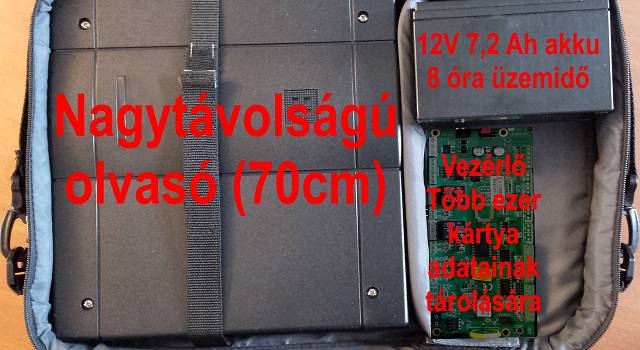
Ilyenek például a Cotag, HID, Indala, Tiris, EM, UHF, Hyper-X azonosítók. Ma Magyarországon a rendszerek döntő többsége (>90%) ilyen! Az azonosítók adatai – akár méteres távolságról – a tulajdonos segítsége és tudta nélkül is hozzáférhetők, csak egy nagy távolságú olvasóval kell az azonosító közelébe menni.

azonosítás biztonsága taska

Laptop táskába épített kártyaleolvasó

Kétirányú, titkosított adatátvitel

Ezekben a rendszerekben mindkét oldal aktívan kommunikál. Az adatcsere nyílt üzenetekkel kezdődik, ahol a kommunikációban részt vevők egyeztetik a paramétereket. Itt történik az anti-collision szűrés (pl. több kártya van az olvasó terében és ki kell választani, hogy melyikkel akar kommunikálni). A kiválasztás az azonosítók egyedi gyári azonosítója (UID: Unique Identifier) alapján történik. Az UID azonosítás után az eszközök áttérnek titkosított kommunikációs üzemmódra.

azonositas ketiranyu

Kétirányú, titkosított adatátvitel

A kriptográf kommunikációval kölcsönösen ellenőrzik egymást (mutual authentication) és meggyőződnek róla, hogy a partner valóban birtokolja a titkos kulcsot. Véletlen számokat generálnak (hogy mindig más legyen az azonosítási folyamat), és titkosítva elküldik a másik félnek. Az dekódolja, és újra, de már titkosítva, visszaküldi. A küldő ellenőrizi, hogy ugyanazt kapta-e vissza, amit küldött. Ha igen, akkor engedélyezi a hozzáférést, indulhat az érdemi, titkosított adatcsere. Ez mindig tartalmaz változó elemeket (pl. tranzakció azonosító), hogy a megismételt azonos műveletek más és más RF kommunikációt eredményezzenek.

Jellemző az RFID veszélyeztetettségére, hogy sorra törik fel a titkosított kommunikációt használó rendszereket, és árulják a hozzá tartozó másolókat. Mára alig maradt biztonságos rendszer. Ilyen például a Mifare Desfire és a Mifare Plus X. Ezeknél a kommunikáció metódusa ismerhető (pl. AES 128 algoritmus), a lényeg a titkos kulcs!

kapcsolódó cikkek:

Piacnövekedés várható a belépés szabályozás területén

Csúcstechnológia a személyátvizsgálásban: ellenőrzés milliméteres hullámokkal

ROGER beléptető rendszerek  

lectus duo 3000 kártyaolvasók

LECTUS Duo 3000 új Bosch kártyaolvasók

 Új fejlesztéssel jelentkezett a beléptetés technikai piacon a Bosch: megérkezett a MIFARE kártyaolvasók új családja, a LECTUS Duo 3000 kártyaolvasó generáció


A cég mostantól teljes, végponttól végpontig terjedő MIFARE DESfire kínálattal rendelkezik.

• PIN billentyűzettel vagy anélkül
• A szabályozóegységhez való kapcsolódás (Wiegand, RS485)
• Hosszú élettartam, a billentyűzet nélküli modellek egyáltalán nem használódnak el
• Falra és függőleges ablakosztásra történő felszereléshez is alkalmas

forrás: Bosch

kapcsolódó cikkek:

ROGER beléptető rendszerek
Csúcstechnológia a személyátvizsgálásban: ellenőrzés milliméteres hullámokkal


Érintőképernyős terminál a Heathrown


eqo testszkenner

Csúcstechnológia a személyátvizsgálásban: ellenőrzés milliméteres hullámokkal

A Smiths Heimann egyedülálló biztonságtechnikai berendezése, az „eqo” testszkenner forradalmian új tulajdonságokkal bír az eddig alkalmazott, hagyományos elven működő fémdetektoros kapukhoz vagy személyátvizsgáló röntgenberendezésekhez képest.

A személy- és csomagátvizsgáló eszközök fejlesztésének legfőbb mozgató rugója a repülésbiztonság. A repülőterek biztonságát felügyelő szervezetek – mint az ECAC (Európai Polgári Repülési Konferencia) vagy a TSA (az Egyesült Államok Közlekedés Biztonsági Hivatala) – egyre magasabb elvárásokat támasztanak az átvizsgáló eszközökkel szemben. A folyton szigorodó követelményeknek csak egyre kifinomultabb technológiával tudnak megfelelni a gyártók, ennek az egyik példája a Smiths Heimann eqo testszkenner.

Korábbi, Csúcstechnológia a személyátvizsgálásban: ellenőrzés milliméteres alapossággal című cikkünkben bemutattuk az átvizsgálás folyamatát, s technológiáját. Ennek folytatásaként most bővebben ejtünk szót 

A milliméteres hullámokról

A TSA (Transportation Security Administration) megbízásából elkészített és 2009 júliusában kiadott hatástanulmány alapján egy, az USA repülőterein is használt milliméteres hullámokat alkalmazó testszkenner által kibocsátott energia 0,00000597 mW/cm2, vagyis 10.000-szer kisebb, mint beszélgetés alatt egy mobiltelefoné. Hazánkban a lakosságra vonatkozó határérték 300 GHz-en 1 mW/cm2

Az elektromágneses spektrumban a milliméter hullámhosszú sugárzás a látható fénytartomány alatt, az infravörös és a mikrohullámú sugárzás között helyezkedik el. A röntgensugárzástól távol, az elektromágneses sugárzási tartomány túlsó oldalán, az ultraibolya sugárzás feletti tartományban található, vagyis 3 mm-es (3×10¹¹ Hz) és 300 mikrométeres hullámhossz (3×10¹² Hz) közé tehető.


eqo testszkenner

A teljes spektrum

Elnevezés Hullámhossz Frekvencia Előállítás Műszaki felhasználás
 Hosszúhullám  10 km – 1 km  30-300 kHz    hosszúhullámú rádió
 Középhullám  1 km – 100 m  300 – 3000 kHz    középhullámú rádió
 Rövidhullám  100 m – 10 m  3-30 MHz    rövidhullámú rádió
 Ultrarövidhullám (URH)  10 m – 1 m 30-300 MHz     rádió, tévé, radar, mágnesrezonanciás-tomográfia
 Deciméteres hullám  1 m – 10 cm  300-3000 MHz    mágnesrezonancia-tomográfia, mobiltelefon, tévé
 Centiméteres hullám  10 cm – 1 cm  3–30 GHz    rádiócsillagászat, távközlés, műholdas televízióadás
 Milliméteres hullám  1 cm – 1 mm  30–300 GHz eqo   rádiócsillagászat, távközlés, orvostudomány, biztonságtechnika
 Mikrohullám  30 cm – 300 µm  1 GHz – 1 THz  magnetron, klisztron, mézer  mikrohullámú sütő, radar
 Terahertzes sugárzás  3 mm – 30 µm 0,1 THz – 10 THz 


 szinkrotron, infravörös lézer, FEL (szabadelektron-lézer)  rádiócsillagászat, spektroszkópia, képalkotó eljárások
 Infravörös sugárzás (IR) (hősugárzás)  < 1,0 mm  > 300 GHz  feketetest-sugárzás, lézerdióda, szinkrotron  IR-spektroszkópia
 Távoli infravörös  

< 1,0 mm

 > 300 GHz    
 Közepes infravörös  < 50 µm  > 6,00 THz  Szén-dioxid-lézer  
 Közeli infravörös  < 2,5 µm  > 120 THz  Nd:YAG-lézer  távközlés, adatátvitel (IRDA)
 Fény  780 nm – 380 nm  384 THz – 789 THz  fekete test (izzó), gázkisülés (fénycső), lézerdióda, festéklézer, szinkrotron  világítás, színmérés, fényességmérés
 Ultraibolya sugárzás (UV)  < 380 nm  > 789  THz    fertőtlenítés, UV-fény, spektroszkópia
 Lágy UV-sugárzás  < 380 nm  > 789  THz  fénycső, szinkrotron, excimerlézer  fluoreszcencia, foszforeszcencia, pénzérmék eredetiségvizsgálata
 Kemény UV-sugárzás  < 200 nm  > 1,5 PHz  fénycső, szinkrotron, excimerlézer  
 EUV  13,5 nm  30 PHz  szinkrotron  EUV-litográfia
 

XUV

 1 – 50 nm  300 PHz – 1 PHz  XUV- és EUV-források; XUV-csövek, szinkrotron  EUV-litográfia, röntgen-mikroszkópia, nanoszkópia
 Röntgensugárzás  < 1 nm  > 300 PHz  röntgencső  orvosi diagnosztika, biztonságtechnika, szerkezetanalízis
 Gamma-sugárzás  < 10 pm  > 30 EHz  radioaktivitás, szupernóvák, pulzárok, kvazárok  


kapcsolódó videók: 

forrás: znz.hu

kapcsolódó cikkek:

A Biztonságtechnika Periódusos Táblája
Bemutatkozik a CEIA levélátvizsgáló készüléke és mobiltelefon detektora
Általános őrzés-védelmi kockázatok

ROGER beléptető rendszerek

ROGER beléptető rendszerek
A beléptető rendszerek alkalmazása manapság kezd egyre szélesebb teret nyerni. Ennek a folyamatnak többféle mozgatórugója lehet, de talán két fontosabb emelhető ki közülük.
Az egyik értékeink védelme, beleértve mind az anyagi, mind a bizalmasabb üzleti információk védelmét is. Másik oldalon a munkaadók részéről megnyilvánuló, az alkalmazottak munkaidejének automatikus és egyszerű nyilvántartására vonatkozó törekvés.

Mindezen igények teljesítése legegyszerűbben a beléptető rendszerek alkalmazásával valósítható meg. Ezen rendszerek a felhasználó azonosításának segítségével határozzák meg, hogy az adott felhasználó bizonyos helyre beléphet-e vagy sem. Azonosításra leggyakrabban a közelítő tagokat – kártyákat vagy kulcstartós jeladókat – használhatunk. Ezeken kívül napról-napra népszerűbbek az azonosításra alkalmas eszköz átruházását lehetetlenné tevő, biometrikus, elsősorban az ujjlenyomatot használó azonosítási módok.

A MASCO Kft. kínálatában megtalálhatóak az 1991 óta ilyen rendszereket fejlesztő és gyártó lengyelországi Roger termékei.

Ha a legegyszerűbbtől haladunk az összetettebb beléptető rendszerek felé, akkor elsőként az önállóan használható kód- és proximity-zárakat kell megemlíteni. Ezek maximum 120 felhasználó kezelésére és egy-egy átjáró, ajtó autonóm működtetésére alkalmasak, valamint manuálisan programozhatóak.
Összetettségben a következő lépcsőfokot már a beléptető rendszerek képviselik, melyek nevükből fakadóan már egy jóval kiterjedtebb és funkciók széles körét megvalósítani képes komplex rendszer kialakítását jelentik.
Ebből a felhasználók napi szinten azokkal a terminálokkal találkozhatnak melyek az azonosításra szolgáló információ rendszerbe történő bevitelét biztosítják – például kártya vagy ujj olvastatása. Ezek az eszközök, a felhasználói igények leginkább megfelelő széles kialakítási választékban és színben állnak rendelkezésre.

Természetesen az ilyen módon bevitt információt fel is kell még dolgozni, melyre az un. vezérlők szolgálnak. Ezek az egységek döntik el a beállításaiknak és a bennük eltárolt adatbázisnak megfelelően a beléptetés engedélyezését vagy megtagadását. A rendszer minél rugalmasabb kialakítása érdekében ezen eszközök is számtalan változatban érhetőek el, akár rögtön a terminállal egybeépítve is. Akik viszont a terminál és a vezérlő szétválasztását preferálják azok számára rendelkezésre állnak a 35 mm-es DIN sínre szerelhető műanyag házzal rendelkező vezérlők is.

Az összetettebb rendszerek beállításához és napi szintű üzemeltetéséhez már mindenféleképpen számítógépre van szükség. Az erre szolgáló magyar nyelvű szoftvert a gyártó díjmentesen bocsátja rendelkezésünkre. 

Az így kialakított rendszerek sokrétű speciális funkció végrehajtására alkalmasak. Ilyen lehet például a belépők számának korlátozása, a légkondicionáló és fűtés vezérlése vagy akár a rendszer működése során keletkező adatok alapján a munkaidő nyilvántartása is.

ROGER beléptető rendszerekSajnos egy ilyen rövid írásban nem lehet elmélyedni a beléptető rendszerek kialakításának és használatának részleteiben, de természetesen meghirdetett ingyenes képzésekkel és akár személyre szabott konzultációs lehetőséggel igyekszünk minden ezzel kapcsolatos hasznos információt segítségképpen ügyfeleink rendelkezésére bocsátani.
forrás: MASCO Kft.

kapcsolódó cikkek:

Álljon át a digitális oldalra!

Csiribí-csiribá… 960H

Satel INT-TSG érintőképernyős kezelő

Visonic vezeték nélküli behatolásjelző rendszerek

Eqo testszkenner

Csúcstechnológia a személyátvizsgálásban: ellenőrzés milliméteres alapossággal

2014 szeptemberében Magyarországon is bemutatkozik a Smiths Heimann egyedülálló biztonságtechnikai berendezése, az „eqo” testszkenner. A német nagyvállalat egyedi fejlesztése az elektromágneses sugárzás milliméteres tartományát alkalmazza az átvizsgálás során. Az eqo háromdimenziós letapogató rendszere gyakorlatilag beszkenneli a fókuszba állított személyt, és így a teljes testfelületet vizsgálja: anyagától függetlenül érzékeli a ruházatban, az alatt, illetve akár a testre szorosan rögzített tárgyakat is.

A személyátvizsgálás során alkalmazott hagyományos berendezések, mint a fémkereső kapuk és kézi fémkeresők kizárólag fémekés a bizonyos arányban fémet tartalmazó tárgyak érzékelésére képesek. Az eqo testszkenner ezzel szemben anyagától függetlenül bármit detektál az átvizsgálás során, mivel a tárgyakat dimenziójuk, térfogatuk és geometriájuk alapján ismeri fel, teljesen függetlenül attól, hogy azok fémből, műanyagból, kerámiából vagy akár papírból készültek.

Az átvizsgálási, „szkennelési” folyamat

A 3D-s letapogató rendszer gyakorlatilag „beszkenneli” a fókuszba állított személyt, mégpedig oly módon, hogy a pásztázó milliméteres hullámok a ruházaton áthatolnak, majd a bőrfelületen energiájukat vesztik, azaz elhalnak. A vizsgált személy az átvizsgálás során megfordul a tengelye körül, mialatt az operátor előtti képernyőn valós időben megjelenik annak öltözet alatti képe.

Eqo 3D testszkennerA technológia

A Smiths Heimann testszkenner fantázianeve a berendezés működési mechanizmusára utal. Az “eqo” az angol echo, azaz visszhang szó fonetikus változata, amely az elektromágneses hullámok visszaverődésére és az ebből alkotott képekre utal.

Az eqo testszkenner adó- (kisugárzó-) és vevőpanelből (detektorpanel) áll. Az adópanel kisugározza a milliméter hullámhosszú elektromágneses sugarakat, a vevőpanel szenzorai pedig – amelyeket nevezhetünk elektronikus gyűjtőlencséknek is – felfogják a becsapódó elektromágneses hullámokat, amelyek továbbítódnak az értékelő és képalkotó számítógépbe. A számítógép szoftvere feldolgozza, majd a beállított üzemmódtól függően jeleníti meg a képet.

Eqo testszkennerÉlőkép üzemmód: a képfeldolgozó egység valós időben továbbítja a dekódolt, filmszerű élőképet a távoli helységben ülő operátor monitorára. A távoli operátor rádiókapcsolaton keresztül információt ad a helyi operátornak az átvizsgált személynél található (nem bemutatott) tárgyakról.

Automatikus céltárgy felismerő, azaz ATR (Automatic Target Recognition) üzemmód: közvetlenül a berendezés mellett elhelyezett monitorra továbbítja az átvizsgált személy élőképéből képzett egyszerűsített sematikus ábrát, azaz egy pálcikaember rajzát, amelyen grafikusan megjelöli a rejtett tárgyakat.

A személyiségi jogok védelme érdekében az élőképes üzemmódnál a rendszert két szakember kezeli. A kezelő (operátor) egy távoli munkahelyen – ahonnan semmiképpen sem láthatja az átvizsgált személyt – figyeli a monitoron megjelenő képet. Az operátor ad információt az átvizsgálást végző személynek, hogy hol van rejtett tárgy a ruházat alatt. Ezzel a technológiával teljesen kizárt, hogy az operátor össze tudja kapcsolni a ruha alatti körvonalakat azzal a személlyel, aki az átvizsgálási eljárás alatt áll. Az átvizsgálás során készült képet (filmet) semmilyen módszerrel nem lehet rögzíteni, sem kinyomtatni, mivel a berendezés, illetve annak számítógépe – perifériális eszközök, illetve funkciók hiányában – erre nem alkalmas.

Az eqo testszkenner a személyátvizsgálás eddig megoldatlan problémájára ad választ. Nemcsak a fémből vagy más mágnesezhető anyagból, hanem más, nem fémből készült tárgyak felismerésére is képes. Az eqo így például a polikarbonát, kerámia és egyéb kompozit alapú, azaz nem fémes veszélyes eszközök (kések, szúró- és tűzfegyverek, stb.), papír- illetve műanyaghüvelyes lőszerek és gyutacsok, valamint szilárd és folyékony halmazállapotú robbanóanyagok és robbanószerkezetek detektálására is alkalmas. Gyakorlatilag minden tárgyat felismer és láthatóvá tesz, ami az átvizsgált személy ruhájában, az alatt vagy a testére szorosan rögzítve van elrejtve.

Az elektromágneses hullámokról röviden

Az elektromágneses spektrumban a milliméter hullámhosszú sugárzás a látható fénytartomány alatt, az infravörös és a mikrohullámú sugárzás között helyezkedik el. A röntgensugárzástól távol, az elektromágneses sugárzási tartomány túlsó oldalán, az ultraibolya sugárzás feletti tartományban található.

cikkünk folytatása: Csúcstechnológia a személyátvizsgálásban: ellenőrzés milliméteres hullámokkal

Forrás: znz.hu

kapcsolódó cikkek:

Érintőképernyős terminál a Heathrown
Egyszerű megoldás a beléptetés területén
A beléptetőrendszerek új korszaka

Érintőképernyős terminál a Heathrown

Érintőképernyős terminál a Heathrown

Az Emerald segíteni fogja a biztonsági személyzet munkáját, tisztán kivehető, színes kép jelzi a kártyastátuszt a hozzáféréseknél, továbbá a rendszer nagymértékben növeli a biztonságot a Heathrow Campus területén, ahol a szállítmány, a személyzet és a legénység is ellenőrzési ponton halad át.

Már több mint 20 éve van üzemben a CEM Systems a repülőtéren mind az öt terminált felügyelve, az AC2000 Airport biztonsági és repülés specifikus hozzáférés szabályzó menedzsmentrendszerrel kiegészülve. Az AC2000 Airport rugalmas és igényekhez szabható biztonságtechnikai megoldást kínál az egyedi és egyre növekvő követelményekhez.

Az AC2000 Airport védi a személyzetet, a repülés kiegészítő berendezéseket és évente több millió utast is. A rendszert számos modul egészíti ki, például az AC2000 AED (riasztási esemény megjelenítésre), az AC2000 T&A (látogatottság ellenőrzésére), az AC2000 VIPPS (az igazolvány használatok vizuális ábrázolására), és ezeken felül a repülőtér több mint 4000 adatolvasót is kezel a CEM S600 hatósugarában, nem beszélve a hordozható, roaming adatolvasó-eszközökről.

Miközben folyamatosan fejlesztés alatt állnak a hardverek hatósugarai, az Emeraldot a Heathrow ID központban helyezték el, a Campus területén. „Az Emerald intelligens eszköz révén felhasználói jogokat biztosít, felügyeleti szükségleteket elégít ki, fellendíti az üzleti tevékenységet és növeli az intézkedések hatékonyságát.” – nyilatkozta Andrew Fulton, Senior Director Global Sales, a CEM Systems.

Érintőképernyős terminál a Heathrown

Az Emerald kizárólag olyan adatokkal dolgozik, amelyeket a CEM AC2000 hozzáférés-vezérlő PC kliens használ. Ezek az adatok csak a kapuk közelében férhetők hozzá a rendszer alkalmazásai és táveszközök segítségével, így teljesen biztonságosan használhatók.

Rengeteg kiegészítő lehetőséget is biztosít a rendszer. A First and Last swipe megmutatja a belépéseket és azok célját, a Card Details alkalmazással ellenőrizhetők a hozzáférési szintek és a kártyák érvényessége, a Change PIN pedig lehetővé teszi a felhasználóknak, hogy személyes kódjukat az operátorok közreműködése nélkül változtassák meg.

Az Emerald a képernyők kezelésében is szerepet játszik, így reklám céllal vagy a látogatók informálása érdekében folyamatosan változtatja a területen található kijelzők képét, így a Heathrow nagymértékben tudja támogatni a területén működő üzleteket is.

Az Entry Checklist Mode alkalmazásával beállítható a kapukon való áthaladáshoz, hogy képernyőn megjelenített kérdésekre adott helyes válasz megadása után lehessen csak továbbhaladni. Ha a képernyőn megjelenő egyik kérdésre sem tud helyes választ adni az alkalmazott, nem fog tudni belépni az adott területre.

Forrás: securityworldhotel.com  

Kapcsolódó cikkek:

Piacnövekedés várható a belépés szabályozás területén

Előretört az IP-technológia a gyorskapukban is

Kész az Onvif C profilja is

IP-alapú beléptetőrendszer

SAC 6 beléptető vezérlő

Egyszerű megoldás a beléptetés területén

Ahol nehezen megoldható a kulcsok használata, vagy egy területen több szintű jogosultsági rendszert kell kiépíteni ideális megoldást jelent egy önálló beléptető vezérlő. A SAC 6 készülék egyajtós, többfunkciós, önálló beléptető vezérlő. A teljesen kiöntött elektronika masszív, vandálbiztos, galvanizált fémházban található, ezáltal mind beltéri, mind kültéri használatra alkalmas. Wiegand kimenettel használható billentyűzetnek vagy kártyaolvasónak, valamint  beléptető központokhoz csatlakoztatható. (tovább…)

Lap teteje