Növekvő IT biztonsági szakember hiány világszerte Forrás: Értéktár

Növekvő IT biztonsági szakember hiány világszerte

2022-re már 1,8 millió, informatikai biztonsági témákban jártas alkalmazott hiánya jelentkezik majd a piacon –  ebből egyedül Európában 350 ezer. Nem csoda, hogy az IT-biztonsági szakemberek alig 1 százaléka van állás nélkül, és ők is nagyrészt önszántukból. (tovább…)

Forrás: priton.hu

A nyomtató is komoly biztonsági kockázat lehet

A legtöbb cég számára  a nyomtató biztonsági vakfolt. Ha az illetéktelen felhasználó hozzáfér egy hálózatra kapcsolt nyomtatóhoz, eszközkonfigurációkra, hálózati információkra és felhasználói adatokra bukkanhat. (tovább…)

Az IT rendszerek biztonsága és a felhasználói hibák Forrás: Mc Affee Blogs

Az IT rendszerek biztonsága és a felhasználói hibák

Ma már szinte közismert, hogy napjainkban gyakorta a humán tényező, azaz a  felhasználók számítanak a leggyengébb láncszemnek a vállalati informatikában. A vállalatok közel fele ugyanakkor nem rendelkezik stratégiával a belső fenyegetések elhárítására. (tovább…)

Adatkezelés a biztonságtechnikában

Adatkezelés a biztonságtechnikában

A beléptető és kamerarendszerek adatkezelési auditálása, regisztrálása a Nemzeti Adatvédelmi Információszabadság Hatóságánál (NAIH) egy olyan előírt kötelezettség a rendszerek üzemeltetőinek, adatkezelőinek, amelynek hiánya, rendkívül magas bírságot von maga után! (tovább…)

Zsaroló program családok inváziója! Forras:ritmus.hu

Zsaroló program családok inváziója!

Az év első hat hónapjában összesen 79 új zsarolóprogram-családot azonosítottak, ami több, mint amennyit a 2015-ös évben együttesen találtak, a Trend Micro jelentése szerint.
(tovább…)

IT-rendszerek biztonsága, az „emberi tényező” Forrás. usa.kaspersky.com

IT-rendszerek biztonsága, az „emberi tényező”

Az elektronikus vagyonvédelmi rendszerek vezérlése informatikai alapokon, számítógépes platformok alkalmazása mellett működik. A zökkenőmentes üzemeltetés okán, a mi szakmánkban is megkerülhetetlen az IT biztonsági szempontoknak való megfelelés.  Megdöbbentően sok tényező múlik ebben a vonatkozásban is a felhasználói viselkedésen.
(tovább…)

Az adatvédelem 12+1 kérdése

Az adatvédelem 12+1 kérdése

Az internetes bűnözés növekedésével és az egyre profibb módszerek megjelenésével mindenki el kell gondolkozzon vajon mindent megteszünk-e a minket érintő területek IT biztonságáért? Mérjük fel a helyzetet és tegyük meg a szükséges lépéseket mihamarabb. Ebben ad konkrét és hasznosítható tanácsokat Solymos Ákos a QUADRON tanácsadói üzletág vezetője.

(tovább…)

Az intelligens városok IT biztonsági kihívásai

Mi történik akkor, ha az „IoT”  (internet of Things) elvet használó eszközök irányítják egy intelligens város víz, elektromos, hulladék elszállítási, közlekedési, közvilágítási, tömegközlekedési és a biztonsági rendszereinek hálózatát és akár ugyanannyira sebezhető, mint egy „Fitbit” a csuklónkon?

(tovább…)

Titkosítás: létezik-e arany középút?

Titkosítás: létezik-e arany középút?

A világ egyik legnevesebb műszaki egyetemén, az MIT-n (Massachusetts Institute of Technology) végzett kutatást 15 kiváló biztonsági szakértő, kriptográfus és kutató a titkosított kommunikációhoz kapcsolódó komplex problémáról. Ezzel egyben  az amerikai és brit kormányok bűnüldöző és hírszerző szervei titkosított adatokhoz való hozzáférési igényeire (is) reagáltak. Az elektronikus kommunikáció fejlődésével párhuzamosan ma már tapasztalható, hogy globális problémáról van szó, nem szűkíthető le  kizárólag a fent említett két országra.
(tovább…)

ethical hacking logo

Okos otthon buta hibákkal? – Amikor a megfigyelőből megfigyelt lesz. Világszerte 100 ezer kamerát érinthet a most felfedezett biztonsági rés!

Nemcsak otthonokban, de szállodákban, bankokban is megtalálhatók azok az internetre csatlakoztatható biztonsági kamerák, melyek fölött az irányítás – egy magyar etikus hacker felfedezésének köszönhetően – könnyedén átvehető. A biztonsági rés világszerte százezer helyszínt érinthet, kihasználásával pedig az a furcsa helyzet áll elő, hogy helyettünk a betörők figyelnek meg minket, sőt egy vírus telepítésével más okoseszközök is irányíthatók. (tovább…)

hirszerzes

SOCIAL ENGINEERING TÁMADÁSI TECHNIKÁK. Avagy a végső megoldás: a felhasználó

A Social Engineering egy, az emberi tényező kihasználható tulajdonságaira építő támadási forma, tulajdonképpen olyan technikák gyűjteménye, mely az emberek befolyásolására, manipulálására alapozva teszi lehetővé bizalmas információk megszerzését, vagy éppen egy kártékony program terjedését és működését. “A felhasználó a biztonság leggyengébb láncszeme!”

Legmegfelelőbb definíciója Kevin Mitnicktől származik: „A social engineering a befolyásolás és a rábeszélés eszközével megtéveszti az embereket, manipulálja, vagy meggyőzi őket, hogy a social engineer tényleg az, akinek mondja magát. Ennek eredményeként a social engineer – technológia használatával vagy anélkül – képes az embereket információszerzés érdekében kihasználni.” (Mitnick, 2003)

Az ilyen jellegű támadások veszélye tulajdonképpen abban rejlik, hogy ha belegondolunk, az emberi tényező az, ami bármihez hozzáfér, és valljuk be, amit a legkisebb erőfeszítésbe kerül átejteni – és ezzel a támadók is pontosan tisztában vannak. Ráadásul vannak olyan technikai támadások, melyek kivitelezése nem csak egyszerűbb a felhasználók gyanútlan bevonásával, hanem a megtévesztésükkel megszerzett információk nélkül az akció nem is lenne kivitelezhető.

Az emberi tényező a legkedvezőbb célpont!

S hogy miért is az emberi tényező a legkedvezőbb célpont egy támadó számára? Mert a munkavállaló a legtöbb védendő értékhez közvetlenül hozzáférhet. A munkatársak kezelik a hardver eszközöket, futtatják a szoftvereket és dolgoznak a szervezet által kezelt adatokkal, – és ami a legfontosabb: rendelkeznek kihasználható emberi tulajdonságokkal (mint például kíváncsiság, segítőkészség, hiszékenység). Ezáltal a felhasználó, mint a biztonság leggyengébb láncszeme, vonzó célponttá válhat egy támadó szemében, és a legegyszerűbb út, ha a támadó nem a biztonsági rendszereket, hanem magát a humán erőforrást próbálja meg kijátszani a bizalmas vagy belső információkhoz való hozzáférés, vagy károkozás érdekében.

Social Engineering módszerek.

A Social Engineering módszerek két nagy csoportba oszthatóak: egyik kategóriát képzi a humán alapú módszerek gyűjteménye, másikat pedig a számítógép alapú technikák csoportja. (Guenther, 2001)
A humán alapú Social Engineering technikák olyan módszereket foglalnak magukban, melyek során az áldozat megtévesztéséhez, a ráhatáshoz nincsen szükség számítógép használatára. Az ilyen jellegű trükkökkel szemben különösen nehéz védekezni, hiszen míg a számítógép alapú támadások esetén vannak olyan biztonsági megoldások (vírusirtó, spamszűrő, stb.), melyek megakadályozhatják, hogy a felhasználó megtévesztése sikeres legyen, és a támadási kísérlet el se jusson hozzá, addig ebben az esetben csak az áldozaton múlik, hogy bedől-e az átverésnek, vagy felismeri-e a social engineer által alkalmazott trükköt.

SOCIAL ENGINEERING TÁMADÁSI TECHNIKÁK

A célszemély megtévesztése többféle módon történhet, leggyakoribb a telefonon keresztüli felkeresés, nyilván azért, mert a támadó szempontjából ez jár a legkisebb kockázattal, a lelepleződés veszélye ezen a vonalon fenyeget legkevésbé – ugye, ahogyan Kevin Mitnick is írta, „egy hangot nem lehet letartóztatni”. Ugyan a szerző kifejtette könyvében, hogy social engineerként célszerű minél távolabb maradni az áldozattól, ennek ellenére nem zárható ki a személyes felkeresés, a szervezet telephelyére való – jogosulatlan – bejutás szükségessége sem. (Mitnick, 2003) A bejutás történhet piggybacking technikával, azaz magunkat munkatársnak kiadva, otthon hagyott belépőkártyára hivatkozva megkérni valakit, hogy engedjen be minket, vagy tailgating-elve, vagyis egy vendég csoporthoz csatlakozva, de akár előzetesen fel is kereshetünk egy munkatársat, akit sikeresen megtévesztve rávehetünk, hogy fogadjon miket az irodájában – tapasztalataink alapján a szakdolgozatot író egyetemisták interjú kérésére nem nagyon szoktak nemet mondani. A sikeres bejutást követően a támadó magát ügyfélnek, új alkalmazottnak, vagy bárki más, az épületben tartózkodásra jogosult személynek kiadva szabadon járkálhat az irodákban, ezáltal szert téve akár bizalmas információkra is.

A támadó nem csak értéktárgyakat lop!

A fent bemutatott támadási technikákat hallva sokaknak az jut az eszébe, hogy ilyen csak az akciófilmekben fordulhat elő – a valóságban azonban itthon is többször hallhattunk már besurranó tolvajokról, akik ugyanezen módszert alkalmazták, és gyűjtötték össze a látogatás során a munkavállalók értéktárgyait. Persze, ezt elmesélve legtöbbször az szokott lenni a reakció, hogy de ezek a támadók “csak” a pénztárcákra és telefonokra, esetleg laptopokra utaznak, vagy bármire, amit pénzzé lehet tenni. Pedig a laptopok esetében nem csak azzal kell számolni, hogy a géppel együtt az adatok is elvesztek, hanem hogy esetleg azok bizalmassága is sérül – amennyiben a támadó motivációja nem a gép eladása, hanem a rajta levő bizalmas adatok megszerzése volt.

Jelszó, csokiért cserébe!

Az előzőhöz hasonló szintén gyakori tévhit, hogy a Social Engineering jellegű támadásokkal nem lehet nagy kárt okozni, hiszen azokkal általában “jelentéktelen”, főleg belső információkat lehet megszerzeni, amiről sok áldozat úgy vélekedik, hogy külsős úgysem tudja azokat felhasználni – pedig de. „Az egyik komputeres biztonságtechnikai cég csokoládét ajánlott fel a banki negyed dolgozóinak a számítógépes jelszavukért cserébe – és a megkérdezettek 70%-a meg is adta a jelszavát cserébe a szelet csokiért.” (Peter Warren & Michael Streeter: Az Internet sötét oldala) – a teljesség kedvéért nem árt hozzátenni: vagy legalábbis egy jelszónak látszó szót. Sajnos azonban sokan tényleg úgy gondolják, azzal, hogy a valós jelszót mondják meg, nincsen semmi probléma, hiszen “a támadó úgysem tudja a nevem, a felhasználónevem, hogy milyen rendszereket használunk, tehát nem is tudja felhasználni azt”. Valójában, az már keveseknek jut eszébe, hogy lehet, a támadó már rég azonosított minket Facebook-on, egy Google kereséssel kiderítette, hogy hogyan képzik a munkahelyünkön az e-mail címünket, és már olvasgatja is OWA-n keresztül az e-mail-jeinket, mivel nem tartottuk be azt az előírást, hogy minden rendszerben más-más jelszót kellene alkalmazni. (És történetesen a szervezetnél nem is kell VPN vagy token az OWA eléréséhez.)
Abban többnyire igazuk van az így vélekedőknek, hogy igazi, látványos támadást – hacsak épp nem a laptopja kerül eltulajdonításra az áldozatnak – nem ilyen jellegű átverések keretein belül lehet megvalósítani, és nem lesz vezércikk az újságokban, ráadásul sok esetben nem is derül fény arra, hogy ilyen módszert (is) alkalmaztak a támadók. Nem elhanyagolandó azonban, hogy a Social Engineering trükkök eredménye általában valamilyen olyan információ, melyet más jellegű, technikai támadások kivitelezéséhez lehet felhasználni, amelyek már jelentős kárt is okozhatnak a szervezetnek.

Felhasznált (és ajánlott) irodalom:

  1. Guenther, M. (2001): Social Engineering – Security Awareness Series előadásanyag
  2. Long, J. (2008): No Tech Hacking – A guide to Social Engineering, Dumpster Diving an Shoulder Surfing, Syngpress
  3. Mitnick, K. D. és Simon, W. L. (2003): A legendás hacker – A megtévesztés művészete, Perfact Kiadó, Budapest
  4. Mitnick, K. D. és Simon, W. L. (2006): A legendás hacker – A behatolás művészete, Perfact Kiadó, Budapest
  5. Warren, P. és Streeter, M. (2005): Az internet sötét oldala, HVG Kiadói Rt., Budapest

Szerző: Oroszi Eszter, CISA, CISM, CRISC
GRID CEE Zrt.
oroszi.eszter@grid.co.hu

Kapcsolódó cikkek:

2015. Frontvonalban az IT biztonság!

Védd magad – és az adataidat!

szamitogepes bunozes- it biztonsag

2015. Frontvonalban az IT biztonság!

Földünkön napjainkban legalább 1 milliárd informatikai eszköz van forgalomba (ideértve az okos eszközöket is), dinamikusan növekvő tendenciában. 2020-ra 7.7 milliárdra nőhet a népesség, közel 50 milliárd internetes kapcsolat mellett. Az ITbűnözéssel szembeni folyamatos harc tehát nélkülözhetetlen. Előtérben a kiberbiztonság, de kulcsfontosságú a vállalatok érő belső fenyegetésekkel szembeni tudatos védekezés is.

Számítógépek és okostelefonok egyaránt veszélyben!

Az elektronikus vagyonvédelem területén is az adattárolás és a továbbítás, természetesen informatikai alapon történik, így bármilyen színvonalú és hatékonyságú rendszer működését jelentősen veszélyeztetni lehet (de akár hatástalanítani is),  jól célzott hacker támadásokkal.  Sajnos az információs rendszereket egyre gyakrabban érik sokféle irányból biztonsági fenyegetések, legyen az gazdasági hírszerzés, ipari kémkedés, vírus, számítógépes betörés, szolgáltatás bénítás-akadályozás, csalás, szabotázs, adathalászat, stb. 

A kiberbűnözés elleni védekezésben ezért alapvető feladat az adatok tárolása és adatátvitel közbeni védelem. Változatlanul fontos ugyanakkor a klasszikus vírusok (romboló programok) elleni védekezés. Ezeken a területeken megbízható, minőségi versenyképes szolgáltatásokat kell nyújtani a felhasználóknak. Közel naprakész módon válik nélkülözhetetlenné a kártevők beazonosítása, illetve a vírusvédelmi rendszerek folyamatos fejlesztése, tesztelése, minősítése. Ez annál inkább kiemelt szempont, mert a G Data prognózisa szerint, idén a számítógépeket és okostelefonokat egyaránt fertőző kártékony programok terjedésére lehet számítani.

Az IDC számításai szerint 2015-ben a mobil telefon eladás robbanása várható.  Előrejelzésük szerint összesen egymilliárd android alapú okostelefon kerül értékesítésre, ez pedig előrevetíti a kiberbűnözés irányának idei tendenciáját.

vírus

Belső veszélyeztetettségek a vállalatoknál

Meglepő vélemény! Az IT-biztonsági szakemberek tapasztalatai szerint a rosszindulatú belső személyek, munkatársak vagy alvállalkozók tevékenysége még a kibertámadásoknál is nagyobb veszélyt jelenthet a cégek számára. Nagyon fontos ezért kiemelt figyelmet fordítani az adminisztrátori ( rendszergazda) jogok kiosztására, kezelésére és monitorozására.  Sajnos a tapasztalatok azt mutatják, hogy a vállatok jelentős számánál nem történik meg a terület szabályozása, ellenőrzése. A NetIQ Novell SUSE Magyarországi Képviselet a napokban publikálta vázlatosan és lényegre törő módon a legfontosabb teendőket, melyek elősegíthetik a kockázatok csökkentését.  Nézzük melyek ezek.

A legjelentősebb kockázatok felmérése.

Át kell tekinteni az eddigiekben kibocsátásra került kiemelt jogosultságokat. Két kritikus területre különös figyelemmel, ezek a személyazonosságokat tároló adatbázisok, valamint a szerver- és rendszerfelügyeleti jogosultságok.

Korlátoznunk kell a kiemelt felhasználók számát!

Ellenőriznünk kell rendszeresen a hozzáférési jogosultságokat, azaz csak olyan hozzáférésekkel rendelkezzenek az alkalmazottak, amelyekre a munkájukhoz valóban szükség van! Egyben ismét célszerű új koncepció keretében, ismételten átgondolni a jogosultságok engedélyezését és kiosztását, illetve gondoskodni azok visszavonásáról, amikor már nincs rájuk szükség.

Korlátozzuk, a teljes hozzáférések körét!

A vállalatoknál túl sokan rendelkeznek mindenre kiterjedő „super user” engedéllyel olyan esetekben is, ahol az adott munkakőrhöz ez egyébként nem lenne indokolt. Itt célszerű a felülvizsgálat és a jogkörök a tényleges feladatok elvégzéséhez igazodó módosítása (leginkább szűkítése).

Monitorozzuk a tevékenységeket!

Megfigyelésekkel kell kontrolálni a működést. Ezzel nemcsak a kiemelt jogkörökkel rendelkező alkalmazottakat ellenőrizzük, de az esetleges külső támadókat is kiszűrhetjük. Napjainkban ugyanis a támadók gyakran alkalmazzák azt a módszert, hogy belső felhasználónak álcázzák magukat, és a rendszerbe bejutva a rendszergazdák vagy más privilegizált felhasználók szintjére emelik saját jogosultságait. Ilyen hozzáféréssel felruházva már könnyedén ellophatják a kiszemelt adatokat, vagy egyéb módokon is kárt okozhatnak.

Használjunk dedikált eszközt!

Az adminisztrátori és egyéb kiemelt tevékenységek ellenőrzésére és kezelésére több különféle megoldás is elérhető a piacon. A Cég saját fejlesztésére hívja fel a figyelmet. A NetIQ Privileged User Manager rendszer egyszerűen és gyorsan bevezethető és használható, automatikus riasztást küld, bármilyen gyanús tevékenységről.

kapcsolódó cikkek:

IT biztonsági trendek

Mire jók a sérülékenységi vizsgálatok?

Védd magad – és az adataidat!
Az okostelefonos alkalmazások veszélyei

Szerverterem

Fókuszban a szervertermek védelme

A szervertermekben okozott károk jelentősen nehezíthetik az üzemszerű működést, gyakran komoly direkt és járulékos veszteségeket okozva. Megkerülhetetlen feladat, tehát a kockázatok felmérése és hatékony védekezési stratégia kidolgozása. Ebben nyújt segítséget,széleskörű szolgáltatásaival a Pentolt Kft. (tovább…)

windows logo

Veszélyben az összes Windows verzió!

A Microsoft bejelentése értelmében a Windows valamennyi verziója veszélyesen sebezhetővé vált, ezért javasolják az MS14-066 javító verzió azonnali telepítését. Kiemelten azoknak ajánlják, akik rendszeresen honlapokat töltenek le.

A sebezhetőség eredete az SSL/TLS biztonsági protokollokat megvalósító Microsoft secure channel (schannel) nevű biztonsági összetevőjében van. A kockázatot az jelenti, hogy a potenciális támadók speciálisan elkészített csomagokkal kódot futtathatnak a Windows-alapú szervereken.

Veszélyben igazán a Microsoft jelzése szerint a Windows szerverek vannak, de a sebezhetőség minden Windowsban megtalálható, így a hiba akár távolról is kihasználható és az asztali felhasználókat is érintheti, elég, ha bármilyen olyan szoftvert (mondjuk egy FTP-szervert) futtatnak, ami figyel az internetről érkező kapcsolatokra.
Eddig még a sebezhetőséget kihasználó működő kódot nem láttak, de azok megjelenése bármikor várható.

kapcsolódó cikkek:

Mire jók a sérülékenységi vizsgálatok?

A hónap fenyegetése a drive-by letöltés

Védd magad – és az adataidat!
 

Mire jók a sérülékenységi vizsgálatok?

Mire jók a sérülékenységi vizsgálatok?

Az utóbbi időben egyre többször harsogja a média a napvilágra kerülő sérülékenységeket és sebezhetőségeket, mint a Heatbleed vagy a Bash bug. A hozzá nem értők gyakran széttett kézzel olvassák a sorokat, ez a cikk ezt kívánja orvosolni.

Mik is azok a sérülékenységek?

Általánosságban elmondható, hogy szinte minden szoftver rendelkezhet sérülékenységgel, ami programozási hibából adódhat. Ezt a szakzsargon „Bug”-nak nevezi.  Ha a felelős szoftvergyártó tudomására jut a hiba, akkor hibajavítást, azaz „patch”-t készít hozzá, amit a felhasználók a szoftver frissítésével építhetnek be a programba, felvértezve ezzel a rendszerüket a sérülékenység lehetséges kihasználása ellen. Ilyenek például a Windows által kiadott, minden hónap második keddjén megjelenő frissítések is. Ha ezeket az „update”-eket a felhasználó nem telepíti, akkor kockázatnak teszi ki a számítógépét, mivel a támadók étlap alapján dolgozhatnak a behatoláson. Sok szoftver- és hardverfejlesztő vállalat foglalkoztat különböző kutatókat és etikus hekkereket, hogy feltárják ezeket a hibákat. Ám, ha egy olyan hekker fedez fel ilyen sebezhetőségeket, aki a sötét oldalt képviseli, akkor azt eladhatja a feketepiacon. Ezt nevezzük nulladik napi, vagy „zero-day” sérülékenységnek. Sérülékenységeket okozhatnak még a nem megfelelő konfigurálások is.

Hogyan tudnak betörni a gépemre, hálózatomba?

Képzeljük el, hogy a számítógépünk egy ház, amibe 65535 ajtón lehet betörni. Ennyi kapu (port) áll rendelkezésre, hogy kapcsolatot teremtsünk. A portokhoz különböző szolgáltatások tartoznak, a szolgáltatásokból  pedig sérülékenységek adódnak. Azokhoz a sérülékenységekhez pedig, amiket érdemben ki lehet használni, aknák (exploitok) tartoznak. Most már szinte minden kulcsszó a rendelkezésre áll, hogy el tudjuk képzelni, mi fán terem az oly divatos adatlopás a sérülékenységek kihasználásával.

A támadó először felderíti a célpont nyitott kapuit, az azokon futó szolgáltatásokat és azok verziószámát, valamint meghatározza az operációs rendszereket. Ezeket az adatokat a számítógépeink az esetek döntő többségében egyszerűen „kifecsegik”. Ha megvannak a szolgáltatások, akkor számos publikus adatbázis áll a támadó rendelkezésére, ahonnan kikeresheti a hozzájuk tartozó exploitokat, amit kiküld a célgépre. Amennyiben a művelet sikeres, akkor onnantól jogosultságtól függően szinte bármit meg tud tenni. Telepíthet billentyűleütés figyelőt, lekérhet képernyőképeket, feltölthet és letölthet fájlokat.

Vállalati környezet esetén szinte már mindenhol robosztus tűzfallal találja szemben magát a támadó, ezért a behatolások tendenciája manapság sokkal inkább a végpontok felé irányul, ugyanis ha sikerül megszerezni a megfelelő jogkörrel rendelkező számítógép felett az uralmat, attól kezdve szinte borítékolható, hogy bármihez hozzá tud férni a hálózaton belül. Ezt nevezzük Pivotingnek.

Hogyan tudunk védekezni?

A szoftverek, alkalmazások és az operációs rendszerek frissítéseinek napra készen tartása mellett számos megoldás közül választhatunk.

A legjobb defenzív védekezés a megfelelő tűzfal alkalmazása, ami mind hálózati, mind kliens oldalon jelentős szerepet játszik. Csak és kizárólag a legszükségesebb portoknak szabad nyitva lenni, amiket időről időre felül kell vizsgálni. Hálózati szinten komplikáltabb a dolog. Ott a csomagok egyértelműen szűrtek, de az új kihívásokkal is szembe kell nézni, mivel a 80-as portot letiltani „nem lehet”. Így érdemes egy olyan tűzfalat beszerezni, ami képes alkalmazás szinten adatokat szűrni. Ezek az úgynevezett új generációs tűzfalak.

A másik nagyon fontos eszköz az „antimalware”, antivírus program. Mivel a vírusirtó is egy szoftver, bizony lehetnek sérülékenységei is. Sőt! Nagyon fontos szempont a kiválasztás során, hogy mennyire támadható maga a védelmi program, hiszen ezek nem rendszergazda, hanem egyenesen SYSTEM jogkörrel futnak, tehát a támadók az antivírus sérülékenységit használják ki.

Ha valóban törődni akarunk a rendszerünk sérülékenységeinek feltárásával, úgy fel kell vennünk a támadói (offenzív) szemléletet. Ehhez szintén számos automatizált és manuális eszköz áll a rendelkezésre egyaránt. Ezek közül a Nexpose az egyik legkiválóbb, ami számos lehetőséget ad, és ami nagyon fontos, hogy nemcsak a sérülékenységek feltárása terén, hanem azok igazolására is. Ezeknél az automatizált hálózati és webes alkalmazás-szkennereknél sajnos nagyon gyakori az úgynevezett fals-pozitív hiba. Ebben az esetben a vizsgáló program tévesen jelöl meg egy hibát vagy sérülékenységet, ami az esetek többségében valóban fennáll ugyan, csak épp nem lehet érdemben kihasználni, azaz ott biztos nem történhet behatolás. Pontosan ezekre a problémákra kiváló a Nexpose, mivel páratlan lehetőséget ad a nagytestvérével, a Metasploittal történő összekötésre, amivel egyszerűen és zökkenőmentesen lehetséges validálni a kapott értékeket.

Vállalati és kormányzati szinten is egyre inkább elterjedt a saját sérülékenységi vizsgáló licenszelése és használata. Ez sokkal költséghatékonyabb módon ad lehetőséget a folyamatos felülvizsgálatra és ellenőrzésre, mint a külsős etikus hekkerek alkalmi vagy időszakos  megbízása. A grafikus felületek segítségével és az alapvető hálózati ismeretek birtokában a Nexpose tökéletesen használható, kiváló ajánlásokat ad a hibák javításaira, priorizál és számos szabályzásnak megfelelően képes jelentéseket is generálni.

Gyebnár Gergő, a Black Cell biztonsági szakértője hozzátette: „Előszerettel használjuk a Nexpose sérülékenységi vizsgálót és csak ajánlani tudjuk. Mindamellet érdemes alaposan megvizsgálni a beállításokat, például kivenni a nyomtatók IP címeit a vizsgálatból, mert könnyen megvadulhatnak és elkezdhetnek „ész nélkül” nyomtatni értelmetlen oldalakat a végeláthatatlanságig.”

Forrás: Black Cell 

A mesterséges intelligencia kijátszhatja az embert?

A mesterséges intelligencia kijátszhatja az embert?

Alan Turing elgondolása szerint öt perces chat beszélgetés során az ember képes kiszűrni, hogy géppel beszélget-e vagy sem. Azonban az 1950-ben írt tanulmány alapján felállított teszten egy magát Eugene Goostmannak kiadó számítógép átment, megtévesztve a vele kommunikáló szakértők 33 százalékát.

A Turing teszt lényege, hogy a gép emberszerű vonásait vizsgálja meg, mennyire képes meggyőző lenni az MI, hogyan tud párbeszédbe elegyedni az emberrel. A teszt során írott szövegben kell kommunikálnia a tesztalanyokkal egy-egy embernek, viszont a tesztalanyoknak csak az egyike valódi személy, a másik egy számítógép. A teszt lényege, hogy a tesztalanyok meggyőzzék chat partnerüket a saját valódiságukról. A sikeres teszthez a kísérletben résztvevők 30 százalékának meggyőzése szükséges, ami eddig egyetlen számítógépnek sem sikerült.

A mostani eredmény 3 százalékkal szárnyalta túl a szükséges értéket, ami elsőre nem tűnhet soknak, de a kutatók állítása szerint már további fejlesztésekre fogja sarkallni a szakembereket, és rövid időn belül ugrásszerű fejlődés várható a mesterséges intelligencia területén. Azonban már a 33 százalékos megtévesztés is rendkívül magasnak számít, és komoly biztonságtechnikai problémákat vet fel, hiszen az online kommunikációban eddig is komoly veszélyforrást jelentettek az előre programozott számítógépek, amelyek rendszereket terheltek le, illetőleg adatokat próbáltak lopni a felhasználóktól pusztán annak segítségével, hogy egy másik embernek adták ki magukat. Amennyiben a mesterséges intelligenciának ilyen irányú felhasználása ugrásszerű fejlődésnek indul, a biztonságtechnikai szakembereknek is fel kell készülniük azoknak a támadásoknak a kivédésére, amelyek során MI technológia bevetésére lehetőség nyílik.

A mesterséges intelligencia kijátszhatja az embert?

Tekintettel arra, hogy az online kommunikáció kizárólag emberi résztvevők jelenléte mellett is hordoz számtalan veszélyt, a „gondolkodó számítógép” megjelenésével újabb veszélyforrások tárulnak fel. 2012-ben már 29 százalékos eredménnyel végzett a teszten ennek a chatrobotnak az elődje, tehát mindössze két évre volt szükség ehhez a szintű fejlesztéshez. Egy olyan világban, ahol a mesterséges intelligencia eredményesen képes elhitetni magáról, hogy egy mindössze 13 éves ukrán kisfiú (a legutóbbi, sikeres teszt során így történt), a biztonságtechnikai szakembereknek komoly kihívásokkal kell majd szembenézniük. Habár Murray Shanahan, az Imperial College London mesterséges intelligencia kutatója erősen vitatja a teszt eredményességét, az MI fejlődését senki sem hagyhatja figyelmen kívül.

A mesterséges intelligencia kijátszhatja az embert?

Forrás: Naked Security

Kapcsolódó cikkek:

A biztonsági szakembereknek jól kell érteniük az informatikához (is)

A hónap fenyegetése a drive-by letöltés

Védd magad – és az adataidat!
IT biztonsági trendek

A hónap fenyegetése a drive-by letöltés

A hónap fenyegetése a drive-by letöltés

A drive-by-download olyan malware letöltést jelöl, mely a háttérben fut észrevétlenül, a felhasználó tudta és beleegyezése nélkül. Az ilyen kéretlen letöltés a böngészők, illetőleg a böngésző plug-in-ek sebezhetőségét használja ki.

Hogyan működik?

A hacker rejtett, rosszindulatú tartalmat helyez el egy weboldalon beleszőve a drive-by-t aktiváló kódokat a magába a weboldalba. Ezáltal nem kell a felhasználót egy adott felületre csábítania, hanem védett, hiteles weboldalak betöltésével tudja megfertőzni a gépet. Amint a felhasználó betölti a felületet, a drive-by aktivizálja magát, megváltoztatja a böngésző működését, és feltűnésmentesen elindítja a háttérben a malware letöltését.

Kell-e aggódni a veszély miatt?

Érdemes. A drive-by letöltés észrevétlenül működik, és megakadályozni is nagyon nehéz. A böngészők nagy része tartalmaz olyan hibafaktorokat, amelyeket az ilyen típusú programok ki tudnak használni, nem beszélve a zero-day támadás lehetőségéről, amikor egy eddig még publikálásra nem került szoftverhibát aknáznak ki a drive-by letöltés programok.

Hogyan lehet védekezni ellene?

Hatékony endpoint/végpont biztonsági szoftver, valamint web biztonsági filter együttes használatával csökkenthető a kockázat. Érdemes biztonsági patcheket is beszerezni a böngészőhöz, valamint olyan alkalmazásokat, amelyek a zero-day támadásokat hivatottak kivédeni (pl. F-Secure DeepGuard 2.0 vagy Cyberoam WAF).

Forrás: Dana Tamir, igazgató, Trusteer biztonsági vállalat, IBM

Kapcsolódó cikkek:

 Hibrid IT előadássorozat és képzés Magyarországon

Védd magad – és az adataidat!
 IT biztonsági trendek

Az okostelefonos alkalmazások veszélyei

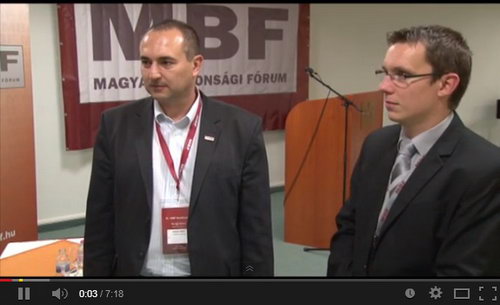
IT biztonsági trendek, Fábián Zoltán, a Computerworld B2B ágazatvezetőjének előadása a III. MBF Konferencián

IT biztonsági trendek

 Az informatika biztonságáról, fejlődési irányvonalairól és stratégiákról tartott előadást Fábián Zoltán, a Computerworld B2B ágazatvezetője a III. MBF Konferencián.


Az IT biztonság témája aktuális: nemrég került nyilvánosságra, az amerikai szakszolgálatok az interneten kémkednek a különböző országok után. Ennek fényében hangsúlyozta az előadó: Titkosítsunk! Fábián Zoltán ebben a témakörben három területtel foglalkozott előadásában: az IT biztonsággal, a trendekkel, s azzal, hogy milyen stratégiákat kövessünk.

Az IT egyre hangsúlyosabb szerephez jut az üzleti életben, a kiváló IT ma már versenyelőnyt jelent. Az informatikai biztonság létfontosságú, alapvető érdek, hogy úgy működjön a rendszer, ahogy kitalálták. A rendszert azonban védeni kell. Nem csak a filmekből ismert adatlopások okozhatnak súlyos károkat, a szándékos vagy véletlen tényezők is, és le is lassíthatják a rendszert.
Egy felmérés szerint a külső, rosszindulatú károkozás kevesebb, mint a negyede a rendszert gyengítő tényezőknek, körülbelül ilyen arányú a belső, szándékos károkozás. A hibák 19 százaléka az oktatás hiányosságából származik, ha például a rendszergazda nem megfelelően frissít, sok a vírusfertőzés. Az adatszivárgás a károk 21 százalékát jelenti – ebben gyakran maguk a felhasználók hibásak, rengeteg helyen kiderült, hogy 123456 volt a jelszó.

Tekintse meg az előadásról készült videót


A vírusfertőzés egyre veszélyesebb, több országban tizenéves éves gyerekek irkálják a hekker programokat, egészen egyszerű dolgokon tud elcsúszni egy vállalkozás élete. A vírusirtó rendszerek fejlesztésével igyekeznek mindig egy lépéssel előbb járni, mindig a legfrissebbet érdemes alkalmazni.

Irányvonalak

A trendekről szólva kiemelte: várhatóan mamutméretű vállalatok és sok pici vállalkozás lesz, átalakulnak a munkavégzési szokások. A multik méreteik miatt kevésbé rugalmasan működhetnek, sok tevékenység kikerül külső cégekhez, s ezzel az adatok is kikerülnek.
Egyre többen használnak táblagépet, okostelefont – ezekbe bármilyen adatot, sőt vírust bárki beírhat, ez óriási fenyegetettséget jelent. (Néhány cégnél a vendégnek a portán le kell adni a telefont.)
A felmérések szerint Európában rossz a helyzet, a vállalkozások 63 százaléka digitális középkorban él, mielőbb fel kell zárkóznunk.

Alapvetően fontos a biztonsági normák betartása, a valóban titkos jelszó, a Windows, a vírusirtó állandó frissítése, s hogy megbízható legyen a szállító és az üzemeltető.
Nagyon hasznos a mélyebb elemzés, szakértő biztonsági céggel felméretni, mennyire sérülékeny a rendszer, és mit kell tenni a védelmére. Érdemes olyan eszközöket alkalmazni, amelyek szétválasztják a vállalat és a magánélet ügyeit.

Molnár Gábor, az L-Tender Consulting ügyvezetője, és dr. Pataki Gábor, adatvédelmi szakjogász

Védd magad – és az adataidat!
 

Dr. Pataki Gábor, adatvédelmi szakjogász és Molnár Gábor, az L-Tender Consulting ügyvezetője a személyes adatok kezeléséről beszélt az MBF III. Konferenciáján. Előadásukban adataink védelmének fontosságára hívták fel a figyelmet.

Sokan nincsenek tisztában, hogyan védjék a saját és partnereik, munkatársaik adatait. A Nemzeti Adatvédelmi és Információszabadság Hatóság 2012-ben 18 600 000, 2013-ban 20 550 000 forint bírságot szabott ki a helytelen adatkezelésért, és több mint 30 eljárás folyamatban van.

Ellenőrzések

Az ellenőrzések során kiderült, sok helyütt, nagyvállalatoknál, önkormányzatoknál nincs megfelelő adatkezelési utasítás.
Idén különös figyelmet fordítottak a társkereső oldalak adatkezelésére, főként a 18 éven aluliak védelmére, és volt egy 3 milliós bírság ebben a témakörben. Vizsgálták a munkaerő közvetítőket is, hogyan kezelik a jelentkezők adatait, hiszen rengeteg magánszemély adatait gyűjtik össze. A legutóbbi bírság összege1 millió 200 ezer forint volt. Az előadó hangsúlyozta, nagyon fontos megfelelő figyelmet fordítani a szerződések tartalmára.
Adatkezelési szempontból lényeges vizsgálati szempont a követeléskezelés, a termékbemutatók, az adatbázisok vétele–eladása és még sok más terület is.

Személyes adat

Mi számít személyes adatnak? Gyakorlatilag minden: a névtől, a születési időtől kezdve az internet használata is, hiszen itt is nyomon követik szokásainkat.
Mindenki érintett, jobban vagy kevésbé, aki bármilyen tevékenységet végez. Egy átlagos magyar cégnél ott vannak a munkavállalók adatai, ha családi adókedvezményre jogosult, a házastársé is, ha elektronikus beléptetőrendszer van a cégnél, további adatokat gyűjtenek. Gyűlnek az adatok az állásra pályázók beküldött önéletrajzaiból is, s általában szabályozatlan, hogy ezeket az adatokat meddig tárolják.

Dr. Pataki Gábor, adatvédelmi szakjogász
Az előadás

Hatósági ellenőrzések

A hatósági ellenőrzések nagy része bejelentés alapján történik, elégedetlen ügyfél, a konkurencia, elküldött munkatárs tesz bejelentést. A jogosulatlan adatkezelés súlyos esetben akár 3 évig terjedő börtönnel is büntethető bűncselekmény, bár a gyakorlatban főleg pénzbüntetéssel sújtható szabálysértés, amely a 2011. évi CXII. törvény hatálya alá tartozik.

Belső szabályozás

A szolgáltatáshoz kapcsolódó adatkezelés vállalatonként változik, ezeknél a cégeknél egyedi belső szabályozásra van szükség Az ügyfélszolgálatoknál mindig adatkezelési tájékoztatóval kell kezdeni a beszélgetést, nem lehet úgy fölvenni az adatokat, hogy az ügyfél ne tudja, mi történik vele.

Megoldás az adatkezelésre

Mi lehet a megoldás? Az L-Tender Consulting cég módszere: a helyszínen felmérik, milyen adatokat használnak, audit jelentést írnak, elkészítik a szabályzatot, amely minden egyes adatkezelést rögzít, ezt bejelentik az adatvédelmi a hatóságnak, – a nyilvántartás kötelező – s ha ez megvan, akkor rendben a cég.

Molnár Gábor, az L-Tender Consulting ügyvezetője, és dr. Pataki Gábor, adatvédelmi szakjogász
Interjú dr. Pataki Gáborral és Molnár Gáborral

Az okostelefonos alkalmazások veszélyei

Az okostelefonos alkalmazások veszélyei


Az alkalmazottak egyre több cégnél használják saját mobil eszközeiket, az okostelefonokat és a táblagépeket a munkával kapcsolatos feladatokra. Ez az új irányvonal arra kényszeríti a kis és nagy cégeket, hogy alkalmazkodjon a „Hozd magaddal a telefonod” (Bring Your Own Device, BYOD) szokáshoz, és megvédje az IT-hálózata biztonságát. A Security Sales & Integration írásában vizsgálja az okostelefonok munkahelyi használatát az Egyesült Államokban.


A biztonsági és az informatikai vezetők nem repesnek az örömtől a „Hozd magaddal a telefonod” (Bring Your Own Device, BYOD) elterjedése kapcsán, hiszen előfordult már, hogy, az alkalmazott a saját okostelefonján keresztül vett le a céges hálózatról anyagot oly módon, hogy közben a vállalati hálózatot rosszindulatú támadásnak tette ki. Az ilyen esetek védekezésre ösztönzik a vállalkozásokat, és olyan alkalmazásokat adnak munkatársaiknak, amelyekkel már biztonsággal használhatják a munkához saját készülékeiket. Növeli a BYOD gyors terjedését, hogy egyre több alkalmazás könnyen hozzáférhető a felhőalapú szolgáltatások számára.

Felmérés

Egy, a közelmúltban készített tanulmány szerint a Cisco partner cégeinek 90 százalékánál használják az alkalmazottak a saját okostelefonjaikat a munkájukhoz. Ezen belül is a munkatársak 39 százaléka nem védi jelszóval a készülékét, emellett 52 százalékuk hozzáfér a nem védett céges WiFi-hálózathoz.

Szabályozás

Miközben a mobil eszközök növelik a munkavégzés rugalmasságát, a cégek próbálják szabályozni az adatok hozzáférési jogosultságait, állítja Paul Boucherle, az Ohio-i székhelyű Matterhorn Consulting munkatársa. „Az IT részlegek még csak a kezdeti szakaszában vannak a szabályozásnak, mert ez nagyon munka” – tette hozzá Boucherle.

NFC-s megoldások

Kézenfekvő megoldásként egyre több biztonságtechnikai alkalmazás is használja a mobil eszközöket. Közel már az az idő, amikor a rövid hatótávolságú vezeték nélküli kommunikációra (Near Field Communication – NFC) képes okostelefonokat (NFC-képes okostelefonok) széles körben használják a beléptetőrendszerekben és hitelesítő alkalmazásokban.

Fejlesztések

Azok a fejlesztők, akik időben befektetnek munkát és pénzt vezető szerephez juthatnak a BYOD piacon mondta Julian Lovelock, a HID Global alelnöke.
„Ez nem fog egyik napról a másikra menni, de a mobilalapú hitelesítés lesz az egyik olyan terület, ahol a befektetés nagyon gyorsan megtérül. A hitelesítést egyaránt lehet használni a fizikai hozzáférés esetében, mint például a beléptetés és a cyber térben is az adatokhoz való hozzáféréshez.”

Négy lépés

A Vector Resources, IT vállalkozás a kaliforniai Torrance-ból már technológiákat és szolgáltatásokat is biztosít BYOD alapú alkalmazásokhoz, bizonyítva a mobil eszközök gyors terjedését a biztonsági és IT területen. A gomba módra szaporodó alkalmazások egyike egy egészségbiztosítási pénztáré, ennél az alkalmazásnál fontos volt az elszámolásokhoz, hogy az ügyfelek használhassák okostelefonjaikat.
„Sok vállalkozás foglalkozik védett egészségügyi információk továbbításával elektronikus rendszerek számára. Sokan használják szerződött orvosok és egészségügyi dolgozók ezeket az alkalmazásokat, és ők nem szeretnék, hogy bárki is korlátozza a mobil eszközök használatát” – tájékoztat Patrick Luce, a Vector igazgatója. „Óriási a kereslet a megfelelő biztonságú BYOD előírások és technológiák iránt.”

Az igazgató hozzátette, négy fő lépésből áll BYOD alkalmazása a vállalkozásoknál:

  • a BYOD használatának szabályozása,
  • a megfelelő biztonsági technológiák kialakítása a mobil eszközök használatához,
  • a szoftverlicencek megvásárlása,
  • a felhasználók képzése.


Képzés

A fejlesztőknek megfelelően ki kell képezniük a telepítőket a BYOD technológiákkal kapcsolatban. Bár ez csak egy része a gyorsan fejlődő területnek állítja Chuck Wilson, a rendszerfejlesztők szövetségének, a National Systems Contractors Association (NSCA) ügyvezetője. Majd hozzá teszi a különféle szakmai szövetségeknek is fontos szerepe lesz majd a BYOD legjobb megoldásainak megismertetésében, elterjesztésében, a kockázatok feltárásában és a nyereség növelésében.
„Nem szabad gondolkodás nélkül átvenni a technológiákat, mivel ezek számos kockázatot rejtenek magukban. A telepítőnek kettős feladata van, saját üzleti szempontjai mellett az ügyfele biztonságára is vigyáznia kell.”

Forrás: Security Sales & Integration, securitysales.com


A biztonsági szakembereknek jól kell értenie az informatikához (is)

A biztonsági szakembereknek jól kell érteniük az informatikához (is)

Előfordulnak gondok abból, ha a biztonsági szakember nem kellően jártas az informatikában. Mára az IT világa annyira áthatja a biztonságtechnikát, hogy elengedhetetlen a biztonsági szakemberek megfelelő informatikai képzése.

Nemrégiben Ausztráliában okozott gondot a biztonsági szakemberek nem elégséges számítógépes tudása. A Googl Wharf 7 office programján keresztül hackelte meg valaki épületfelügyeleti rendszerek bejelentkezési adatait, és átvette az irányítást a beléptetőrendszer felett. Ha a rendszer a távoli hozzáférés érdekében kapcsolódott az internethez, de nem a rendszergazda bejelentkezése volt az alapértelmezett, akkor a hacker könnyen betört a rendszerbe, és szerezte meg a bizalmas adatokat és vette át az ellenőrzését az ajtók felett.

Elég kínos az eset, de mit tegyünk, hogy ez ne történhessen meg még egyszer?

  • Nem kell mindent csatlakoztatni az internethez

Gyakran előfordul, hogy csak azért csatlakozunk egy helyi hálózathoz vagy az Internethez, mert lehet. Végfelhasználó esetén ez nem gond, de ha a telepítő, a szerelő vagy a biztonsági vezető csatlakozik bárhol a hálózatra, akkor nem kellő védelem esetén betörés áldozata lehet. Így ha épp nincs szükség a távoli hozzáférésre, akkor nem csatlakozzon az Internetre.

  • Szoftverei mindig legyenek naprakészek

Az említett ausztráliai esetben azért lehetett könnyen betörni a beléptetőrendszerbe, mert volt egy hiba a szoftverben, amely megakadályozta, hogy bárki megváltoztatása a rendszer alapértelmezett jelszavát. De nem csak ez volt a gond, mert ehhez a programhibához már volt javítás, de ezt nem telepítették. A szoftverek naprakészen tartása lényeges, mégis egyszerű lépés a számítógépes bűnözés elleni védekezés során.

  • Információcsere

Beszélgessen az IT szakemberekkel, és beszéljen az ügyfél IT munkatársával. Sok biztonsági szakember kerüli a kommunikációt, mert attól tart, tudatlannak nézik. Házon belül is az IT-szakemberek is rengeteg tudással rendelkeznek, nem árt kérdezni őket, és fontos az is, hogy tudják, mit is tesz a biztonsági szakember. Érdemes megtudni tőlük, milyen biztonsági intézkedéseket tesznek a cég rendszereinek védelme érdekében.

  • Önképzés

Tanulja meg a legfontosabb internetes biztonsági lépéseket, mert így képes lesz követni a beszélgetést az IT-szakemberekkel. Ezzel elnyeri a bizalmukat, és ha valaha megtámadják a rendszert, akkor bízhat abban, hogy mindent megtett ennek elkerülése érdekében.


A fizikai és a digitális biztonság területén átfedés van, és ez egyre nő. A biztonsági vezetőknek, telepítőknek, szerelőknek folyamatos továbbképzésre van szükségük a számítógépes biztonságterületén. A naprakész tudás segít megelőzni a veszélyes helyzeteket a biztonság területén.


Colin Bodbyl

Colin Bodbyl, a Zeecure.com alapítója

Forrás: www.ifsecglobal.com


Adatvédelem a felhőben (Key Management Interoperability Protocol, KMIP)

OASIS szabvány: adatvédelem a felhőben

Nincs csodaszer a felhőben tárolt adatok teljes biztonságára, de az adatok megfelelő titkosítása alapvető része a felhő biztonságának – állítja Richard Moulds, a Thales stratégiai elnökhelyettese.


Hatékony titkosításra van szükség a felhőben történő adattárolás során olyanra, amely nem csak, hogy titkosítja az adatokat, hanem az irányítja és ellenőrzi az adtok visszafejtését úgy, hogy legyen is értelme az információknak.

A felhőben történő adattárolás elsődleges célja a takarékosság, de emellett fontos a könnyű elérhetőség, a rugalmasság, az adatforrások megosztása, de az a gond vele, hogy így könnyen kikerülhetnek az adatok az ellenőrzés alól. Sok szervezet számára a nem megfelelő biztonság nagyon fontos akadályt jelent a felhő használatában, és ez lényeges szempont, amikor mérlegeljük a titkosítás szerepét.

Felmérés a felhőről

Kinek ez elsődleges felelőssége megvédeni az érzékeny vagy bizalmas adatokat a felhőben? A Thales e-Security és az Pomenon Institute legújabb felmérés szerint, amely a felhőben tárolt adatok titkosítását vizsgálja, a válaszadók 44 százaléka úgy látja, az adatok védelme elsődlegesen a felhőszolgáltató feladata. Viszont a megkérdezettek 30 százaléka azt gondolja, hogy a felhasználó felel az adataiért. Ebből is látszik, hogy ma még vitatott kérdés, kié is a felelősség a felhő biztonságáért.

Kulcskezelés

A titkosítási algoritmusok védelme középpontjában a kódolás és annak ellenőrzése áll. Hiába a biztonságos zár, ha a kulcsot az ajtóban vagy a lábtörlő alatt tartjuk, esetleg bárkinek másolatot adunk, aki kéri.
Amikor a felhőszolgáltató állítja, hogy az adatainkat biztonságban tudhatjuk, mert titkosítja azokat, akkor azért kérdezzünk rá a szolgáltatónak a kulcskezelési gyakorlatára.

  • Ugyanazokat a titkosítási kulcsokat kapja-e több ügyfél is, netán versenytársak is?
  • Mennyire védett a titkosítás folyamata?
  • Mi garantálja, hogy nem vesznek el az adataink?


A szolgáltató valószínűleg nem fog pontos választ adni ezekre a kérdésekre. Igazság szerint nagyon kevés felhőszolgáltató akar valóban felelősséget vállalni a kulcsokért. Azonban a szolgáltatók sokkal hamarabb vállalják felelősségüket, ha látják, hogy az ügyfél figyel erre a kérdésre. Azonban ez néhány újabb kérdést vet fel.

Szabvány

Vonzó az az elképzelés a felhő alapú alkalmazások és tárolás esetén, hogy az ügyfél kezében legyen a titkosítás kulcsa. Ebben az esetben a vállalaton belül elkülönül a titkosítás és az alkalmazások használata, és ez növeli a biztonságot. De ehhez ma már szükség van az alkalmazás és a felhő közötti titkosítás folyamatának szabványosítására. Ezt az eltérő platformok, a beléptetőrendszerek különféle filozófiái és az érvényben lévő egyedi biztonsági intézkedések igénylik.
Szerencsére már, van egy új szabvány, a Key Management Interoperability Protocol (KMIP). Azonban arra is figyelni kell, hogy a titkosítás csak egy lépése az adatkezelésnek. Az adatokat az adatkezelés teljes életciklusa alatt védeni kell, tehát ott is, ahol keletkezik az adat, ahol tárolják és ott is, ahol végül megsemmisítik. Tehát azzal, hogy megoldotta a felhőben tárolt adatok titkosítását, könnyen hamis biztonságérzetbe ringathatja magát mind a szolgáltató, mind az ügyfél.

Adatvédelem a felhőben (Key Management Interoperability Protocol, KMIP)
Angol nyelvű videó a szabványról (Key Management Interoperability Protocol, KMIP)

 A felhőben történő adattárolás esetén fontos a bizalom a szolgáltatóban, de mellette lényeges az ellenőrzés is. Értékelni és számszerűsíteni kell az adatkezelést: szükséges biztonsági auditot készíteni, ellenőrizni, hogy megfelelünk-e az előírásoknak, szabványoknak, jogszabályoknak.

Az alkalmazott üzleti modell lehet eltérő, de a szabályokat be kell tartani. A szolgáltatók keresik az ügyfelek bizalmát a felhőalkalmazások kapcsán. A különböző felhőszolgáltatókat a kritikus pontokon föltett kérdésekre adott válaszok különböztetik meg:

  • Hogyan és hol használják a titkosítást a felhőben történő adattárolás során?
  • Ki vigyáz a titkosítás kulcsaira?


A megfelelő válaszok esetén fontos még, hogy azok kiállják az idő próbáját is.

Richard Moulds, a Thales stratégiai elnökhelyettese 

Forrás: www.ifsecglobal.com

Az OASIS (Organization for the Advancement of Structured Information Standards) angol nyelvű cikke a szabványról (Key Management Interoperability Protocol, KMIP)


Lap teteje