NFC-s okostelefonok a munkahelyen
A rövid hatótávolságú vezeték nélküli kommunikációra (Near Field Communication – NFC) képes okostelefonok (NFC-képes okostelefonok) megváltoztatják a gondolkodásmódunkat beléptetés kapcsán. Harm Radstaak, a HID Global EMEA ügyvezető igazgatója úgy véli, a „Hozd magaddal a telefonod” (Bring Your Own Device, BYOD), irányvonal fogja meghatározni az elkövetkező időszakot a beléptetés és a munkaidő-nyilvántartás területén.
A „Kérjük, kapcsolja ki a mobiltelefonját” szemlélet beleivódott mindannyiunk napi gyakorlatába, és elkísér bennünket, bárhol is vagyunk. Azonban hamarosan a „Hozd magaddal a telefonod” (Bring Your Own Device, BYOD) válik napi gyakorlattá a munkahelyeken, így az NFC-képes okostelefonok új korszakot nyitnak a megbízható azonosítás területén, és a fizikai beléptetés kényelmes, biztonságos és vonzó megoldásai lesznek, sőt már lettek is.
Mit is lehet az NFC-s okostelefonnal kezdeni a munkahelyen?
Számos vállalat számára már régóta aggodalomra adnak okot a biztonsággal kapcsolatos kérdések az alkalmazottak megfelelő azonosítása terén, ha az személyazonosító igazolványokkal történik a cég területén vagy a különféle vállalati funkciók esetén. Ez a kockázat csökken, ha a munkavállalók a vállalati környezetben saját okostelefonjaikat használják, mint digitális kulcsot. A személyzet sokkal nagyobb valószínűséggel felejti otthon vagy veszíti el a kártyáját, igazolványát, mint a mobiltelefonját.
Az NFC-s rendszer alapja lényegében hasonló, mint a meglévő kártya-alapú beléptetőrendszerek elvei, ebben az esetben a kártya helyett a telefon hordozza a megfelelő adatokat. Áthaladáskor a hitelesítéshez a meglévő beléptetőrendszer számára szükséges azonosító adatokat a telefon közli az olvasóval.
Harm Radstaak, a HID Global EMEA ügyvezető igazgatója
Valószínűleg a vállalkozás számára a fizikai beléptetés az elsődleges felhasználási módja az NFC-s okostelefonoknak, azonban a technológia alkalmas arra, hogy számos, a cég számára fontos kapcsolódó szolgáltatást is elvégezzen. Ezek közül a legfontosabb a munkaidőnyilvántartó-rendszer, de használhatók még cafeteria céljaira a vállat büfében vagy automatáknál. De fontos alkalmazási lehetőség még például az egyszer használatos jelszavak területe is, így ezzel tud az alkalmazott belépni az asztali számítógépébe vagy a céges hálózatba. Nyilvánvalóan fontosak a kényelmi szempontok is, mert ez biztonságos és felhasználóbarát technológia, amely közelebb hozza egymáshoz a munkavállalói magatartást a munkavállalói kultúrával az üzleti világban.
A rugalmasság nem veszélyezteti a biztonságot
Annak érdekében, hogy minél több vállalat használja beléptetésre az okostelefonkat, szükség van olyan rendszerre, amely lehetővé teszi, hogy a rugalmas mobil hozzáférés mellett a biztonság ne kerüljön veszélybe. Az okostelefonra szükséges egy biztonságos kisalkalmazást telepíteni, hogy igény szerint biztosítsa az NFC-képes eszközök és a munkahelyi környezet közötti tranzakciókat. A kisalkalmazás feladata, hogy eljutassa a megfelelő digitális kulcsokat az egyes telefonokra és olvasóberendezésekre. Tegye mindezt maximális adatbiztonság mellett, és összehangolva a hagyományos azonosítási eszközökkel.
A végső cél a fizikai és logikai beléptetés összehangolása a mobil eszközökkel és a már meglévő berendezésekkel. Szem előtt tartva a biztonságot és növelve a kényelmet, összehangolva a felhőalapú adattárolással, ügyintézéssel. Így azután a cégek megszüntethetik a hagyományos műanyag kártyás rendszereiket biztonságosabbá téve és leegyszerűsítve a beléptetést.
Kihívás és lehetőség
Piaci szempontból, NFC-képes fizikai beléptetés egyszerre jelent kihívást és lehetőséget. A széles körű piaci elterjedés érdekében az olyan NFC-képes telefonkészülékek szükségesek, amelyek a ma leginkább elterjed négy operációs rendszerrel működnek: iOS, Android, Windows, és a RIM. Ezzel a telefonhálózatok üzemeltetői részévé válnak a beléptetési és a különféle fizetési rendszereknek. A feladat összetettségének és sokféleségének köszönhetően nagy vállalkozás lesz a fejlesztés. A fejlesztésben fontos feladat még annak kidolgozása, hogy az akkumulátor lemerülése esetén ne vesszenek el adatok, ne felejtse el a készülék a következő lépéseket.
Forrás: info4security.com
Near Field Communication (NFC) Az NFC rövid hatótávolságú vezeték nélküli kommunikációs technológiai szabvány, amely akár 10 centiméteres távolságban is lehetővé teszi az adatcserét az eszközök között. A szabvány számos területen alkalmazható, így például beléptetésre, jegyvásárlásra, fizetésre, internetes tartalmak elérésére, valamint a tömegközlekedésben is használható.
English
How NFC smartphones will revolutionise access control and the workplace By Harm Radstaak NFC-enabled smartphones are changing the way we think about access control. The Bring Your Own Device trend is driving this, believes Harm Radstaak. The use of a mobile phone is ingrained into our everyday routine and they accompany us wherever we go. As Bring-Your-Own-Device (BYOD) becomes corporate commonplace, NFC enabled smartphones are further ushering in a new era for managing trusted identities in the enterprise environment – and physical access control is one of the most convenient, secure and attractive capabilities facilitated by developments in the field.
What could an NFC-smartphone in the workplace do?
For many organisations, the security issues associated with multiple employed ID cards – be these for different sites, buildings or corporate functions – has long been a concern. For employees in an enterprise mobile access environment – where their own smartphones can be used as a digital key – the risk of a breach is reduced. Staff are far more likely to forget or misplace their badge or ID card than their mobile phone, which also happens to carry their ID credentials. NFC ‘digital keys’ essentially replicate the existing card-based access control principles and model via an embedded credential in the handset. The NFC enabled phone communicates identity information to the recipient access-control card reader, which passes the identity to the existing access control system for authentication, and then opens the door.
While physical access control is likely to be the primary use for NFC in the enterprise, the technology lends itself to a number of associated services that can easily be integrated into corporate NFC programmes. For instance, employees can use their smartphones to swipe in for time and attendance purposes, for cashless vending in the corporate cafeteria or even in conjunction with One Time Passwords (OTP) soft tokens that enable a user to log in to their desktop PC.This obvious convenience factor, that sees a secure, user-friendly technology fall into step with employee behaviour and culture, is helping fuel demand in the business world.
Flexibility that doesn’t compromise on security
In order to make the most of this pioneering development in access control, the enterprise needs to employ a system that can allow it to capitalise on the flexibility of mobile access, while also ensuring security is not compromised. From a technical standpoint, in order to secure transactions between NFC-enabled devices in the work environment, the smartphone requires a secure applet to hold the digital keys, an app for the user to interact with, and the actual digital keys assigned to the individual phone. This needs to be met with the accompanying reader hardware in order to recognise the information that the phone is communicating and, most importantly, a trusted identity platform that can manage, deliver, and authorise mobile credentials. This ecosystem creates a managed boundary so that corporate-issued or BYOD devices and their transactions in the enterprise can be trusted, providing a secure communications channel for transferring information between NFC-enabled phones and the other secure media and devices at play in the work environment.
Ultimately, the convergence of physical and logical access control on mobile devices is helping organisations to stay secure in a rapidly changing world, while the employee experience becomes both more fluid and easier. Moreover, with the convenience of over-the-air or cloud-based provisioning, this ecosystem means that the enterprise can provision and de-provision digital keys to the smartphone in question as and when it needs to. In doing so, enterprises can eliminate the ‘traditional’ risk of plastic card copying and simplify the process of issuing temporary credentials, modifying or cancelling them.
From a market perspective, NFC-enabled physical access control represents both a challenge and an opportunity as two sides of the same coin. In order to facilitate wide market adoption, universal NFC-enabled handsets that support the four primary operating systems: iOS, Android, Windows, and RIM, will be required. Network operators will intrinsically become part of the access control equation and, ultimately, the provisioning process. However, given the complexity and diversity of the mobile landscape is itself, all development work will be a big undertaking. Additionally, recent pilots in the field with Netflix and Good Technology, highlight that solutions that do not excessively drain battery, that are available even when the battery is dead, and that don’t interrupt other tasks, are also valuable next steps to be taken.
Harm Radstaak is managing director for EMEA, HID Global.
Source: info4security.com
Az NFC-s okostelefonok forradalmasítják a beléptetést
Az IMS Research tanulmányt készített a rövid hatótávolságú vezeték nélküli kommunikációra (Near Field Communication – NFC) képes okostelefonok lehetőségeiről az azonosítás és a beléptetés területén. A tanulmány fő megállapítása, hogy az NFC-s okostelefonok forradalmasítják az azonosítást és a beléptetést.
Az NFC feltörekvő technológia, a felhasználóknak már rendelkezésére áll, bár viszonylag kevés mobiltelefon-típus alkalmazza, így például a Samsung Galaxy S III és a Sony Xperia S, de ezekből egyre többet adnak el.
Az NFC Forum – amelyet fejlesztők, gyártók, pénzügyi szolgáltatók, így például a Nokia és a Sony hoztak létre 2004-ben –, állítja, hogy az NFC-technológia az egész világon könnyebbé és kényelmesebbé teszi a felhasználók életét, hiszen a különféle ügyleteket érintés nélkül és digitális formában lehet vele lebonyolítani.
A kutatás alapján az IMS Research megállapította, hogy ez a technológia a biztonsági piacon is rohamos fejlődés előtt áll. Az elemző szerint az NFC-technológia az okostelefonok világában forradalmasítani fogja az azonosítást és a beléptetést. A beléptetés területén az NFC-s okostelefonokban rejlő lehetőségek újradefiniálják a hitelesítést.
Az említett kutatás becslése szerint 2011-ben az eladott készülékek 2,3 százaléka NFC-s okostelefon volt, de várhatóan gyors ütemben fog nőni az eladások száma: 2014-ben 20 százalékra és 2016-ig 44 százalékra, ez 918 millió készüléket jelent világszerte.
Tavaly amerikai egyetemeken már több kísérleti programot is indítottak, amelyekben a diákok a hagyományos beléptető kártyák helyett okostelefonokat használtak beléptetés során az azonosításra. Az IMS Research szerint régiónként változhat az okostelefonok elterjedése a beléptetésben, attól függően, hogy a helyi mobilszolgáltatók és biztonsági cégek fölismerik-e a lehetőségeket, illetve akarnak-e és tudnak-e élni velük.
A gyártók már fölismerték az NFC-s okostelefonokban rejlő lehetőségeket, például a HID beléptetőgyártónak már működik a rendszere, erről már a SECURINFO.hu oldalon is szóltunk.
Forrás: Rob Ratcliff írása, www.info4security.com
Near Field Communication (NFC) Az NFC rövid hatótávolságú vezeték nélküli kommunikációs technológiai szabvány, amely akár 10 centiméteres távolságban is lehetővé teszi az adatcserét az eszközök között. A szabvány számos területen alkalmazható, így például beléptetésre, jegyvásárlásra, fizetésre, internetes tartalmak elérésére, valamint a tömegközlekedésben is használható.
English
NFC smartphones to ‘revolutionise access control’
By Rob Ratcliff
The study has suggested that Near Field Communication (NFC)-enabled smartphones have the potential to revolutionise the access control industry in the coming years.
NFC is an emerging technology for consumers and is already available on a relatively small amount of mobile phones, including the Samsung Galaxy S III and the Sony Xperia S.
The NFC Forum, established by manufacturers including Nokia and Sony back in 2004, describes NFC as technology that renders life easier and more convenient for consumers around the world by making it simpler to make transactions, exchange digital content and connect electronic devices with a touch.
IMS Research is optimistic about the potential of this technology in the security arena.
In a statement announcing the publication of itsnew study, the market analyst said: “For physical access control, the use of NFC-enabled smart phones has the potential to redefine the concept of the credential and revolutionise the access control industry.”
Pilot programmes undertaken
The US researcher estimates that around 2.3 százalék of the smartphones sold in 2011 were NFC-enabled, but this number is expected to rise quickly to 20 százalék in 2014 and to 44 százalék by 2016 – that’s equivalent to 918 million handsets.
Last year, several NFC pilot programmes were undertaken in locations including American university buildings using smartphones for physical access control.
Instead of the standard access control cards employed in offices and universities around the world, students were able to use their NFC-enabled smartphones to access buildings.
IMS Research said that the pace at which NFC is adopted for the purpose of physical access control will vary by region due to factors including the number of smartphones that are NFC-enabled, the participation of local mobile network operators and the involvement of security companies.
Firms such as HID have already awoken to the potential of NFC, while smaller concerns like ECKey are already producing and distributing smartphone access control systems.
Source: www.info4security.com
Egyszerű megoldás a beléptetés területén
Ahol nehezen megoldható a kulcsok használata, vagy egy területen több szintű jogosultsági rendszert kell kiépíteni ideális megoldást jelent egy önálló beléptető vezérlő. A SAC 6 készülék egyajtós, többfunkciós, önálló beléptető vezérlő. A teljesen kiöntött elektronika masszív, vandálbiztos, galvanizált fémházban található, ezáltal mind beltéri, mind kültéri használatra alkalmas. Wiegand kimenettel használható billentyűzetnek vagy kártyaolvasónak, valamint beléptető központokhoz csatlakoztatható. (tovább…)
Kész az Onvif C profilja is
A világ IP-alapú vezető szabványosítási kezdeményezése, az Onvif bemutatta a C profil végleges változatát. A C profil a beléptetőrendszereket és az IP-alapú videorendszereket kapcsolja össze.
Az Onvif véglegesítette a C profilt (C Profile), amely az IP-alapú videomegfigyelő rendszereket hangolja össze a beléptető rendszerekkel. Az elfogadott C profil alapján a gyártók már tesztelik az új készülékeket, amelyek hamarosan megjelennek a piacon.
A C profilnak köszönhetően a tervezők és telepítők könnyen kiválaszthatják majd azokat az IP-alapú videoeszközöket és beléptető eszközöket, amelyek képesek egymással kommunikálni a biztonsági rendszerben. Így a tervezés és a telepítés is egyszerűbbé, gyorsabbá fog válni, a költségeket is csökkentve.
A beléptetőrendszerekben a C profil követelményeinek megfelelő eszközök: olvasók, zárak, ajtóvezérlők, központok képesek lesznek az adatok továbbítására és fogadására az IP-alapú videorendszerekkel. A C profilnak megfelelő eszközök kombinálhatók az S profilúakkal is.
Az Onvif profilkoncepciójának célja, hogy tervezők, telepítők könnyebben azonosíthassák az egymással kommunikálni képes eszközöket. Az S profil az IP-alapú video- és audioberendezések összehangolását szabályozza. Ma a piacon a közel 500 Onvif tagvállalat körülbelül 2500 terméke felel már meg az S profilnak.
A G profil pedig a videorögzítés, -keresés és lejátszás eszközeit szabályozza.
Forrás: onvif.org
IP-alapú beléptetőrendszer
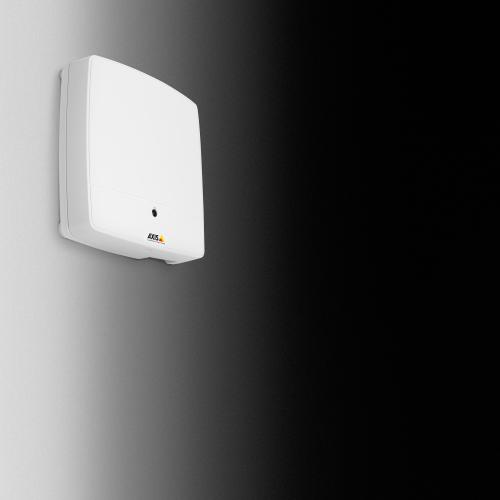
Megjelent az első nyílt, nem védett IP-alapú hálózati ajtóvezérlő a biztonsági piacon. Az Axis A1001 hálózati ajtóvezérlő kapocs a beléptetőrendszerek és az IP-alapú megfigyelőrendszerek között.
„Mivel szoros kapcsolat van a beléptetőrendszerek és a megfigyelőrendszerek között, természetes lépés volt a fejlesztőink részéről, hogy új, hálózati ajtóvezérlővel jelenjenek meg a beléptetőrendszerek piacán. Az IP-technológiában szerzett szakértelmünket most a beléptetés területén kívánjuk felhasználni, mert a beléptető piac készen áll arra, hogy IP-technológiára váltáson” – tájékoztatott Ray Mauritsson, az Axis Communications elnök-vezérigazgatója.
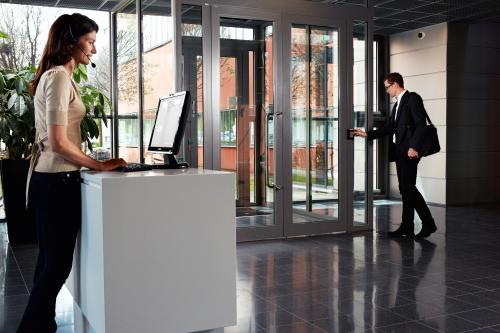
Az Axis A1001 az első nyílt, nem védett IP-alapú hálózati ajtóvezérlő a piacon. Így két megoldás platformja is lehet.
- Az Axis Entry Manager (az Axis A1001-be beépített szoftverrel) felhasználásra kész megoldás kis- és közepes méretű rendszerekhez, például 10 vezérelt ajtóval és egyszerű beléptetési követelményekkel rendelkező irodákba, üzemekbe, üzletekbe.
- Nagyvállalati rendszerekben az Axis A1001 nyílt programozási felülete lehetővé teszi, hogy az Axis ADP (Application Development Partners) partnerek a megrendelői igényeknek megfelelően testre szabják a rendszereket. Kezdetben az Axis ADP partnerei az Aimetis, a Genetec, az Imron, a Milestone Systems, a Next Level Security Systems és az OnSSI biztosítják a fejlett beléptetési funkciókat és az integrációt a videomegfigyelő rendszerekkel.
Először az USA-ban
Az Axis 2013. utolsó negyedévében először az Amerikai Egyesült Államokban kezdi meg az A1001 hálózati ajtóvezérlő értékesítését. A hálózati videotechnológia korán teret nyert az Egyesült Államokban, és hatalmas a beléptetőrendszerek piaca az országban. A beléptetőrendszerek globális piacának mérete 2012-ben 3 milliárd USD volt, amely az IHS piackutató (korábban IMS Resourche, IHS CCTV and Surveillance Equipment – World – 2013) előrejelzése alapján – évi 7 százalékos növekedéssel számolva – 2017-re 4,2 milliárd USD-ra nő.
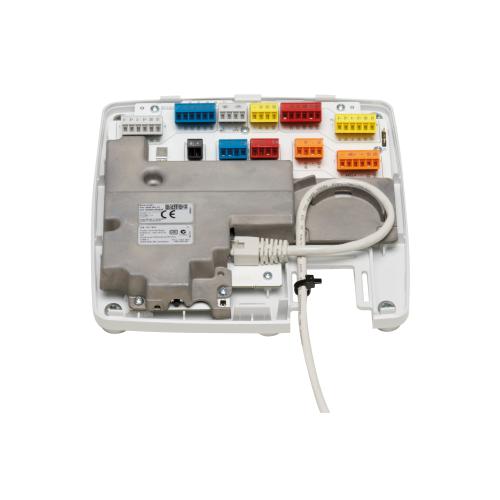
Az Axis A1001 hálózati ajtóvezérlő további tulajdonságai:
- Nyílt architektúrája lehetővé teszi a videomegfigyelő, behatolásjelző és egyéb rendszerek könnyű integrációját.
- PoE táplálása feleslegessé teszi külön tápellátást biztosító kábelek kiépítését.
- A kártyabirtokosok adatait, valamint a rendszerbeállításokat automatikusan tárolja és a vezérlők között szinkronizálja. Az eszközök a rendszer bármelyik számítógépéről menedzselhetők.
- Lehetővé teszi az „egy ajtó egy vezérlő” kialakítást, így biztosítva a fix ajtónkénti árat. Teljesen skálázható, feleslegessé téve a hagyományos 4, 8, 16 és 32 ajtós központi vezérlőket.
- Támogatja a legtöbb olvasóprotokollt és olvasótípust, szabványos IT- és biztonsági eszközöket, például elektromos zárakat, nyitásérzékelőket.
- A telepítési varázsló, valamint a színkódolt csatlakozók megkönnyítik a telepítést, és a hibátlan bekötés ellenőrzését.
- Az API teljesíti az ONVIF Profile C előírásait, így lehetővé teszi a kliensek, a beléptető- és a hálózati videomegfigyelő-rendszer elemeinek együttműködését.
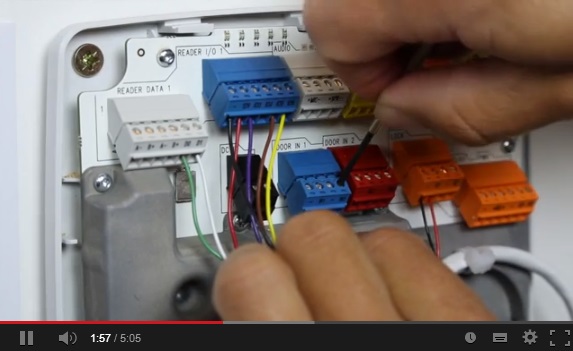
Videó Axis A1001 hálózati ajtóvezérlő telepítéséről
Forrás: Axis
Az okostelefonos alkalmazások veszélyei
Az alkalmazottak egyre több cégnél használják saját mobil eszközeiket, az okostelefonokat és a táblagépeket a munkával kapcsolatos feladatokra. Ez az új irányvonal arra kényszeríti a kis és nagy cégeket, hogy alkalmazkodjon a „Hozd magaddal a telefonod” (Bring Your Own Device, BYOD) szokáshoz, és megvédje az IT-hálózata biztonságát. A Security Sales & Integration írásában vizsgálja az okostelefonok munkahelyi használatát az Egyesült Államokban.
A biztonsági és az informatikai vezetők nem repesnek az örömtől a „Hozd magaddal a telefonod” (Bring Your Own Device, BYOD) elterjedése kapcsán, hiszen előfordult már, hogy, az alkalmazott a saját okostelefonján keresztül vett le a céges hálózatról anyagot oly módon, hogy közben a vállalati hálózatot rosszindulatú támadásnak tette ki. Az ilyen esetek védekezésre ösztönzik a vállalkozásokat, és olyan alkalmazásokat adnak munkatársaiknak, amelyekkel már biztonsággal használhatják a munkához saját készülékeiket. Növeli a BYOD gyors terjedését, hogy egyre több alkalmazás könnyen hozzáférhető a felhőalapú szolgáltatások számára.
Felmérés
Egy, a közelmúltban készített tanulmány szerint a Cisco partner cégeinek 90 százalékánál használják az alkalmazottak a saját okostelefonjaikat a munkájukhoz. Ezen belül is a munkatársak 39 százaléka nem védi jelszóval a készülékét, emellett 52 százalékuk hozzáfér a nem védett céges WiFi-hálózathoz.
Szabályozás
Miközben a mobil eszközök növelik a munkavégzés rugalmasságát, a cégek próbálják szabályozni az adatok hozzáférési jogosultságait, állítja Paul Boucherle, az Ohio-i székhelyű Matterhorn Consulting munkatársa. „Az IT részlegek még csak a kezdeti szakaszában vannak a szabályozásnak, mert ez nagyon munka” – tette hozzá Boucherle.
NFC-s megoldások
Kézenfekvő megoldásként egyre több biztonságtechnikai alkalmazás is használja a mobil eszközöket. Közel már az az idő, amikor a rövid hatótávolságú vezeték nélküli kommunikációra (Near Field Communication – NFC) képes okostelefonokat (NFC-képes okostelefonok) széles körben használják a beléptetőrendszerekben és hitelesítő alkalmazásokban.
Fejlesztések
Azok a fejlesztők, akik időben befektetnek munkát és pénzt vezető szerephez juthatnak a BYOD piacon mondta Julian Lovelock, a HID Global alelnöke.
„Ez nem fog egyik napról a másikra menni, de a mobilalapú hitelesítés lesz az egyik olyan terület, ahol a befektetés nagyon gyorsan megtérül. A hitelesítést egyaránt lehet használni a fizikai hozzáférés esetében, mint például a beléptetés és a cyber térben is az adatokhoz való hozzáféréshez.”
Négy lépés
A Vector Resources, IT vállalkozás a kaliforniai Torrance-ból már technológiákat és szolgáltatásokat is biztosít BYOD alapú alkalmazásokhoz, bizonyítva a mobil eszközök gyors terjedését a biztonsági és IT területen. A gomba módra szaporodó alkalmazások egyike egy egészségbiztosítási pénztáré, ennél az alkalmazásnál fontos volt az elszámolásokhoz, hogy az ügyfelek használhassák okostelefonjaikat.
„Sok vállalkozás foglalkozik védett egészségügyi információk továbbításával elektronikus rendszerek számára. Sokan használják szerződött orvosok és egészségügyi dolgozók ezeket az alkalmazásokat, és ők nem szeretnék, hogy bárki is korlátozza a mobil eszközök használatát” – tájékoztat Patrick Luce, a Vector igazgatója. „Óriási a kereslet a megfelelő biztonságú BYOD előírások és technológiák iránt.”
Az igazgató hozzátette, négy fő lépésből áll BYOD alkalmazása a vállalkozásoknál:
- a BYOD használatának szabályozása,
- a megfelelő biztonsági technológiák kialakítása a mobil eszközök használatához,
- a szoftverlicencek megvásárlása,
- a felhasználók képzése.
Képzés
A fejlesztőknek megfelelően ki kell képezniük a telepítőket a BYOD technológiákkal kapcsolatban. Bár ez csak egy része a gyorsan fejlődő területnek állítja Chuck Wilson, a rendszerfejlesztők szövetségének, a National Systems Contractors Association (NSCA) ügyvezetője. Majd hozzá teszi a különféle szakmai szövetségeknek is fontos szerepe lesz majd a BYOD legjobb megoldásainak megismertetésében, elterjesztésében, a kockázatok feltárásában és a nyereség növelésében.
„Nem szabad gondolkodás nélkül átvenni a technológiákat, mivel ezek számos kockázatot rejtenek magukban. A telepítőnek kettős feladata van, saját üzleti szempontjai mellett az ügyfele biztonságára is vigyáznia kell.”
Forrás: Security Sales & Integration, securitysales.com
Ifsec-díjas beléptetőrendszer
A beléptetőrendszerek kategóriában a Genetec Synergis Master Controller (SMC) nyerte el az Ifsec & Firex-díjat 2013-ban.
A 2013-as év beléptetőrendszere az Ifsecen a Genetec Synergis Master Controllere (SMC) lett. A Genetec a biztonsági ipar egyik vezető szolgáltatója, a díjat nyert rendszere olyan intelligens IP-kontroller, amely az IP-alapú hozzáférés-vezérlést biztosítja a már meglévő beléptetőrendszerekhez. Annak számára ajánlott ez az eszköz, aki korszerűsíteni szeretné a már meglévő beléptetőrendszerét úgy, hogy lehetővé váljon az IP-alapú hozzáférés-vezérlés, miközben kihasználja a meglévő eszközöket és vezetékeket. Ezzel nagyobb költség nélkül megvalósítható a biztonsági és az informatikai rendszerek összekapcsolása IP-alapon, így kialakítható az adott épület egységes, IP-alapú biztonsági megoldása.
Az Ifsec & Firex-díj többi nyertese
Forrás: Genetec
A beléptetőrendszerek új korszaka
A beléptetés ellenőrzése fontos eleme lett a biztonságtechnikának világszerte. Az anyagi tulajdon és a szellemi tulajdonjogok védelme, a lopás és rombolás megelőzése vagy egyszerűen az igényeknek való megfelelés: számos különféle oka lehet annak, hogy a cégek olyan átfogó beléptetőrendszer mellett döntsenek, amely korlátozza, kezeli és ellenőrzi a létesítményeikbe való bejutást.
Ha elszigetelten működnek a különböző biztonságtechnikai rendszerek, akkor a legkifinomultabb beléptetőrendszer sem képes teljesíteni, amire eredetileg szánták és, amire képes lenne. Így a megrendelő olyan beléptetőrendszert keres, amely könnyen integrálható a videomegfigyelő-rendszerrel, a behatolásjelző-rendszerrel, valamint igény van az egységes felhasználói felületre és a központi irányításra.
Új alapokon
Az esetek többségében ma már nem a portás dönti el, ki mehet be, ki nem. A vállalkozásoknak új alapokon kell kezelniük a beléptetést. Pontosan meg kell határozni, ki, mikor, hova léphet be. Ehhez pedig szükséges biztosítani a megfelelő hozzáférést. Továbbá megfelelően kell dokumentálni valamennyi belépési kísérletet, akár sikeres volt, akár nem. Így nem csak a munkavállalók belépését, hanem a teljes látogatói forgalmat rögzíteni kell.
Visszaélések
A beléptetőrendszerek hatékonyan kezelik a hozzáférési jogokat, azonban számos esetben lehetőséget adnak a visszaélésre, például ha valaki jogosulatlan személynek átadja a kártyáját, aki ezzel valamennyi hozzáférési jogosultságot megkap. Kritikus környezetben ezért kötelező egy második biztonsági szint beépítése, ez lehet a videomegfigyelő-rendszer. Ezzel például megállapítható, hogy valójában ki áll a ritkán használt hátsó ajtónál vagy próbál bejutni a raktárba olyan kártyával, amely elveszett. Integrált környezetben könnyű válaszolni az ilyen típusú kérdésekre. Megkönnyíti a személyzet munkáját, ha az integrált rendszerek automatikusan megjeleníti a megfelelő videót a képernyőn.
Ha történik valami
Kriminalisztikai szempontból is előnyös az integráció, mert a beléptetőrendszer eseménynaplója hivatkozik a megfelelő videofelvételre. Ez a funkció nagyban megkönnyíti a múltbeli események és riasztások azonosítását, visszakeresését és lejátszását.
Fontos, hogy a rendszer megőrizze a riasztási esemény előtti és utáni videofelvételeket is. Ezért léányeges, hogy a kezelő ismerje a lehetőségeket, és megfelelő módon be is tudja állítani a rendszert. Sőt beállítható az is, hogy a riasztási eseményhez kapcsolódóan a PTZ kamera egy előre meghatározott helyzetbe álljon vagy a DVR nagyobb felbontású képeket rögzítsen és mentsen ilyen esetben.
Integrálás
Megkönnyíti a rendszerek integrálását, ha annak valamennyi részegysége ugyanattól a gyártótól származik. Ez azonban ritkán fordul elő. Ha a beléptetőrendszer, a videomegfigyelő-rendszer és a behatolás jelző rendszer más-más gyártótól származik, akkor az integráció maga lehet a rémálom. A telepítőnek ilyenkor jól el kell igazodnia a különféle interfészek és az egyes komponensek programozása terén. A munka megkönnyítése érdekében szükséges, hogy a gyártók a nyílt kódú és elfogadott szabványoknak megfelelően készítsék berendezéseiket. Így a telepítő könnyen integrálhatja az alrendszereket az épületfelügyeleti rendszer, mint esernyő alá. A legtöbb jelenlegi rendszer a hagyományos IT-technológiáknak megfelelően – mint a TCP/IP és az OPC kommunikáció – működik. A nyílt szabványokon alapuló rendszerek célja, hogy segítse a teljes berendezés kiépítését, és annak a jövőbeli növekedését.

Access Engine
A Bosch Access Engine beléptetőrendszere a legmagasabb igények kielégítésére lett kifejlesztve. Moduláris felépítésének köszönhetően rendszerben lehet fölépíteni vele a legmegfelelőbb megoldást, amellyel valamennyi, a beléptetőrendszerekkel szemben támasztott igény kielégíthető, és rugalmasan bővíthető. Az Access Engine egyszerűen kezelhető beléptetőrendszer, amely felhasználóbarát módon vezérli az ajtókat és a kapukat, miközben a személyzet számára világos áttekintést ad a hozzá kapcsolódó videorendszerhez vagy épp kaputelefonhoz.
További információk: Bosch Security
Cryptex beléptető- és munkaidőnyilvántartó-rendszer
A Cryptex beléptető- és munkaidő-nyilvántartó termékcsalád tagjai napjaink biztonságtechnikai rendszereinek fontos összetevői. A beléptetőrendszerek használatával magasabb biztonsági szinten tudhatjuk mindennapjainkat.
A Cryptex beléptetők Windows operációs rendszer alatt futnak, és munkaidő-nyilvántartó elemei hálózati környezetben működő Access vagy SQL adatbázis alapú rendszerek. A beléptető- és munkaidőnyilvántartó-rendszerek használatával az alkalmazottak belépési jogai ellenőrzés alatt tarthatók, és a naplófájlok havi kiértékelésével a munkaidőkezelés adminisztrációja is elvégezhető. A rendszer számos biztonsági és kényelmi funkcióval rendelkezik, alkalmazása anyagi haszonnal jár, miközben segítségével maximális biztonság érhető el.
A lehetőségek
A Cryptex széles termékpalettával elégíti ki a különböző felhasználói igényeket, legyen az személy- vagy gépjármű-beléptetés, egyetlen ajtó vezérlése vagy rendszerbe épített teljes nagyvállalati alkalmazás. A rendszerek sokkal többet nyújtanak, mint az egyszerű ajtónyitás vagy -zárás, a beléptető- és munkaidőnyilvántartó-rendszer pedig ingyenes szoftverek használatával biztosítja, hogy:
- értékeink a vállalaton belül maradjanak, a fenyegetéseket pedig azon kívül tudjuk.
- a felhasználók csak meghatározott időben és csak a meghatározott területekre léphessenek be.
- nyugodt, biztonságos és összehangolt legyen a mindennapi ügymenet.
- pontosan ismerjük alkalmazottaink munkahelyen töltött idejét…
Az említett legfontosabb tulajdonságokon túl, számos további funkció áll rendelkezésre az egyéni biztonsági szint kialakításához, mint például az „Antipassback” funkció, amely megakadályozza a beléptető kártyák kölcsönadását és állandó kártyahasználatra kényszeríti a felhasználót vagy a „Főnök nyit funkció”, amely használatával csak a felettes azonosítása után szabad a bejárás. Nagyon fontos, hogy például termelő területre – ahol veszélyes gépekkel dolgoznak –, a munkavállalók csak a felettes jelenlétében léphessenek be. A funkció alkalmazásával a munkahelyi balesetek esélye nagyban csökkenthető.

Energiatakarékossági szempontból is hasznos, hiszen csak munkavégzés esetén, a vezető érkezése után történik energiafogyasztás, felügyelet nélkül az alkalmazottak nem vehetik használatba a létesítményt. Emellett számos más hasznos lehetőséget biztosít a Cryptex beléptető- és munkaidő-nyilvántartó termékcsalád.
Egy darab vagy néhány ajtó
Az önálló terminálokat egyetlen vagy néhány ajtó esetén alkalmazzuk, azonban a szoftvereken keresztül az ajtónyitáson túl további funkciókat is használhatunk. A különböző biztonsági funkciókkal meghatározhatjuk a belépési jogosultságokat, akár különböző időpontokra leosztva. A jelenlétadatok kiértékelésével teljes képet kapunk a felhasználók munkával töltött idejéről. Végeredményében egyszerűen és gyorsan telepíthető, széles körűen alkalmazható rendszert kapunk, ahol az azonosítási mód lehet RFID-kártyás, egyedi PIN-kódos vagy biometrikus.
CR-FA686 arcfelismerő terminál
Több ajtó, különböző azonosítási móddal
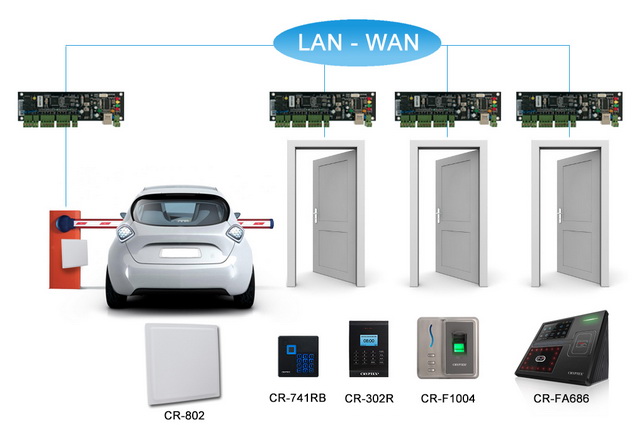
Az összetett rendszerek alapelemei a kontrollerpanelek, amelyek egy-, két- és négyajtós változatban állnak rendelkezésre. Mindhárom típus elérhető RS485 vagy TCP/IP kommunikációval. Egy rendszeren belül legfeljebb 256 darab RS485-ös kontrollert használhatunk, amíg a TCP/IP-s panelek esetén nincs ilyen korlátozás. Egy rendszeren belül a kontrollerpanelek vegyesen is telepíthetők, működhetnek on-line vagy off-line üzemmódban. Off-line üzemmód esetén a kontrollerpanelek minden rendszereseményt tárolnak a memóriájukban, ezek később szoftveres kapcsolat esetén lekérdezhetők és megtekinthetők.

A felhasználók azonosítási módja számos lehet, alkalmazhatunk
- normál EM ID-kártyaolvasókat,
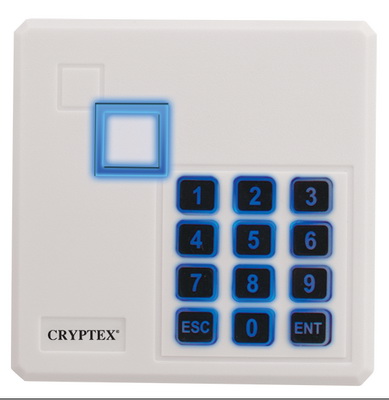
- kártyaolvasókat számbillentyűzettel,
- nagy hatótávolságú EM ID- vagy UHF-kártyaolvasókat és
- biometrikus azonosítókat.
A rendszer rugalmasságából adódik, hogy a kontrollerpaneles rendszerek a magánszemélyektől a nagyvállalatokig bárhol alkalmazhatók, bármelyik azonosítási módszerrel és ezek bármilyen kombinációjával.
Mikor jó az RFID?
Az RFID-kártyás azonosítási technológiát a működési sebessége miatt olyan helyeken is alkalmazhatjuk, ahol tömeges azonosításra van szükség. Így például sok személy tömeges mozgása esetén iskolákban, gyárakban vagy tömeges árumozgás felügyeletére.
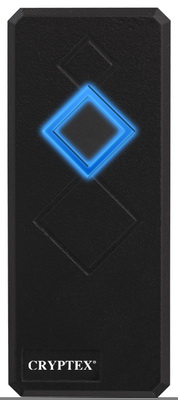
A Cryptex termékkínálatában számos kártyaolvasó áll rendelkezésre, amelyekkel mind méretben mind designban alkalmazkodunk az igényekhez, és egyedi igényeket is kielégítünk, például a cég logója is megjelenhet a kártyaolvasón.
Mikor jó a biometrikus azonosítás?
A biometrikus azonosítás olyan technológia, amely méri és rögzíti személyek egyedi fizikai, testi jellemzőit, ezekből kódsorozatot állít elő, és ezt ellenőrzi minden egyes azonosítás alkalmával. Ilyen egyedi jellemző több is van, a legismertebbek az ujjnyomat- és/vagy tenyérlenyomat-, íriszazonosítás, érrendszer térkép, arcfelismerés. A technológiák fejlődésével, a gyártás nagyüzemivé válásával mára a mindennapokban is elérhetők lettek ezek az azonosítási módszerek. A tömeges beléptetésben elsőnek az ujjnyomat, ezután az arcfelismerés terjedt el. Az összes technológia kapcsán fontos megjegyezni, hogy a kódsorozatból az eredeti ujjnyomatot vagy arcképet még az algoritmus segítségével sem lehet visszaállítani, mivel a kódsorozat csak a személyre jellemző egyedi pontokból készül.

De lényegében mire is jó ez? Igaz, hogy az eszközök valamivel drágábbak, mint az RFID-olvasók, viszont a felhasználók az egyedi fizikai jegyeiket nem tudják otthon felejteni, így mindig beléphetnek a jogosított ajtón. Másrészt a munkáltató biztos lehet benne, hogy mindig az adott felhasználót azonosította a rendszer, mivel a kártyával ellentétben az ujjunk vagy az arcunk nem kölcsönadható. Ezért a rendszer visszaélésektől mentes, pontos adatokat fog tartalmazni, ez pedig a munkaidő-kezelés szempontjából elengedhetetlen.
A Cryptex termékkínálatában számos ujjnyomat olvasó elérhető, sőt a CR-F1006-os típust kültérre is telepíthetjük. Az ujjnyomat azonosításhoz fizikai kontaktus szükséges, de nem minden helyen van lehetőségünk az alkalmazására.
Steril környezetben vagy védőfelszerelést igénylő helyeken szükségünk lehet érintés nélküli azonosításra. Ilyen környezetben kiváló megoldás a CR-FA686 arcfelismerő terminál, amely szabadalmaztatott 3D-s eljárással végzi az azonosítást. A rendszert egy egyszerű fényképpel nem lehet megtéveszteni. Remekül illik a termékhez a „No-touch” érintés nélkül használható kilépéskérő „gomb”, amelyet nem felügyelt kiléptetés esetén használhatunk. Felhasználási területei laboratóriumok, kórházi területek vagy akár műtők is lehetnek.

„No-touch” érintés nélküli ajónyitógomb
A termékcsalád tagjai a kiegészítők is
A beléptető rendszerek minden összetevőjét megtaláljuk a termékkínálatban úgy, mint különböző tápegységek és tápdobozok, elektromos zárak, tartó mágnesek, ajtónyitó gombok, vésznyitók vagy akár villámvédő modulok. Így minden összetevőt egy helyről egyszerre beszerezhet.


A Power Biztonságtechnikai Kft. 2009-óta forgalmazza a Cryptex teljes termékkínálatát, mint magyarországi kizárólagos disztribútor. A teljes termékcsalád folyamatos biztosítása mellett, állandó és hozzáértő műszaki csapattal, évenként többszöri oktatással és országjáró „Roadshow”-val gondoskodik minden egyes új és meglévő termék ismertetéséről és problémamentes alkalmazásáról.
Forrás: Power
Biztonságtechnikai szimpózium a Bánkin
A Magyar Tudomány Ünnepe alkalmából 2012. november 26-án biztonságtechnikai szimpóziumot tartottak az Óbudai Egyetem Bánki Donát Gépész és Biztonságtechnikai Mérnöki Karán.
Közel kétszáz egyetemi hallgató és szakember vett részt az eseményen, amelyet dr. Horváth Sándor PhD, a kar dékánja és Német Ferenc, a Személy-, Vagyonvédelmi és Magánnyomozó Szakmai Kamara (SzVMSzK) elnöke nyitott meg. A dékán kiemelte, a tudás folyamatos fejlesztésének eszköze a kutatás és fejlesztés, azaz a tudomány. Ezen a téren a Bánki jelentőset lépett előre, ennek egyik bizonyítéka a tudomány ünnepén megrendezett konferencia is, amely a plenáris ülés után hat szekcióban folytatta munkáját. A tudomány szerepét erősíti az is, hogy a Bánki Donát Gépész és Biztonságtechnikai Mérnöki Kar létrehozta doktori iskoláját, amely széles körű együttműködés keretében jött létre. A Bánki oktatói mellett a kamara és külsős partnercégek munkatársai is emelik az intézmény szakmai színvonalát.
 Német Ferenc, az SzVMSzK elnöke kifejtette, a kamara együtt dolgozik a tudomány és a szakma képviselőivel a szakmai irányvonal meghatározásában. A kamara erős szervezetté vált, a jogalkotás mögé társadalmi hátteret biztosít, mivel részt vesz a jogszabályok előkészítésében. Az elnök a teremben ülő hallgatókat arra bíztatta, ha külföldre mennek tanulni, dolgozni, utána jöjjenek vissza, és gyarapítsák a magyar tudást.
 A szimpózium moderátora dr. Kovács Tibor CSc/PhD, az egyetem docense először Őszi Arnoldot, az Óbudai Egyetem PhD-aspiránsát szólította ki, aki A jelen kor titkosítási módszerei az informatikában címmel tartotta meg előadását. Mindannyiunknak – magánszemélyeknek és szervezeteknek is – vannak olyan adataink, amelyek nem nyilvánosak, ezeket valamilyen módon titkosítjuk. Így például fájljainkat, levelezésünket, személyes, banki vagy a biometrikus adatainkat. Elméletileg nincs olyan titkosítási módszer, amelyet ne lehetne feltörni, azonban gyakorlatilag létezik, mivel van olyan titkosítás, amely visszafejtése 4 milliárd évig tartana, az ilyeneket tartjuk feltörhetetlennek. Ahhoz, hogy kiválasszuk a legjobb titkosítás ismernünk kell annak feltörését is – mondta el Őszi Arnold, majd ismertette a titkosítás típusait: a szimmetrikus és az aszimmetrikus titkosítást. Majd a titkosításokhoz kapcsolódó szabványokat mutatta be. Szólt a Pretty Good Privacy-ról(PGP), amely egy titkosításra és hitelesítésre egyaránt használható számítógépes program, valamint az Advanced Encryption Standardról (AES), amely az amerikai National Institute of Standards and Technology-nak (NIST) az új rejtjelezési szabványra kiírt pályázata nyertese a Rijndael lett. Ez után Őszi Arnold a sérülékenységi vizsgálat fontosságát emelte ki, amellyel ellenőrizhetjük saját rendszerünk biztonságát, és feltárhatjuk annak hiányosságait. Majd az előadó részletesen bemutatta a Backtrack nevű linux disztribúciót, amellyel feltárhatók az informatikai rendszerek biztonsági hiányosságai, végül elmondta, hogyan hozhatunk létre korszerű és biztonságos informatikai környezetet.
 Ezután Berek Tamás PhD, a Nemzeti Közszolgálati Egyetem docense és Takács Zoltán PhD-aspiráns az RFID-technológia alternatív felhasználási lehetőségei a kórházbiztonság területén című előadása következett. Valamely szervezet biztonsági rendszerének kialakítása során fontos az alapos és részletes elemző és értékelő munka. A kórházbiztonság egyedi objektumvédelem, amelyet az összetett feladatok, valamint az ott dolgozók, az ott kezeltek és az oda látogatók tesznek különlegessé. A cél a betegellátás teljes körű biztonságának megteremtése. A beléptetőrendszerek a kórházban kiegészíthetők mozgáskövető-rendszerrel amelyek az épületirányítási rendszerbe beépítve üzemeltethetők az RFID-technológia által biztosított lehetőségek széles körű kihasználásával. Az ideális az lenne, ha a háziorvos olyan smartkártyát adna a beutaló mellé, amelyre már fölírta a beteg leleteit, gyógyszereit, kórelőzményeit. Így a fölvétel során egy mozdulattal, minden fontos adat bekerülne a kórház számítógépes rendszerébe. Az RFID-technológiával lényegesen egyszerűbb és biztonságosabb lenne a szükséges vizsgálatok és kezelések elvégzése a beteg kórházon belüli mozgásának követésével. Az RFID-technológiát a különféle kórházi eszközök, gyógyszerek, veszélyes anyagok nyilvántartására, és felhasználásának ellenőrzésére is föl lehet használni.
Pehatsek Ferenc biztonságtechnikai mérnök, a King Estate munkatársa A biztonságtechnikában alkalmazott elektronikus kommunikációs módok jelene és jövője, rendszerek integrációja című előadásában azt mutatta be, hogy összetett biztonságtechnikai rendszerek telepítése során az eszközök kiválasztásakor alapvető szempont, hogy a berendezések képesek legyenek az adatcserére. Gyakorlati tapasztalatait elemezve kifejtette, előfordul az is, hogy egy adott gyártó különböző eszközei sem képesek egymással megfelelően kommunikálni. Majd arról szólt, mi lehet ennek az oka, illetve napjainkban mely kommunikációs módok vannak széles körben elterjedve, és ezeknek melyek a korlátai. Utána fölvázolta, merre tartanak az egyes gyártók fejlesztései, és mi lehet a rendszerek közti kommunikáció jövője.
Horváth Tamás PhD-aspiráns, okleveles biztonságtechnikai mérnök, a Magyar Villamos Művek munkatársa Az ipari létesítmények fizikai biztonsága, a biztonsági zónák kialakítási elveiről tartott előadást. Valamely létesítmény fizikai biztonsági rendszerének üzemeltetése sohasem öncélú feladat, illeszkednie kell az üzemeltető gazdasági céljaihoz, a biztonsági stratégia megvalósításának támogatnia kell a gazdasági célok megvalósítást, miközben a szükséges biztonsági kockázatokra megfelelő válaszokat kell adnia. Az ipari létesítmények üzemeltetése biztonsági szempontból is nagy kihívást jelent, az objektumok eltérő védelmi szintre és ezeknek megfelelő biztonsági zónákra vannak osztva. A fizikai védelmi rendszer kialakításának követnie kell a biztonsági kockázatokat, így fokozva a védelmi intézkedéseket a létesítmény külső határától egészen a legjobban védett objektumáig.
 Szabó Lajos, okleveles biztonságtechnikai mérnök, biztonságszervező szakmérnök alapvető kérdést feszegetett előadásában: Mi is a biztonság? És kérdés az is, hogy létezhet-e tudományosan megalapozott általános biztonságfogalom?
A biztonság mindenki által ismert és valamiféleképpen értelmezhető fogalom. Valamennyi élő szervezet esetén fellelhetők a biztonságra törekvés jelei. Mindenki számára mást és mást jelent a biztonság, amely nem egzakt fogalom, nem megfogható, és így nincs is általánosan alkalmazható meghatározása. A különféle területeken, az iparban, a kereskedelemben, a pénzvilágban sokféle biztonságfogalmat alkottak, annyifélét, ahányféle szempontból nézik a kérdést. Szabó Lajos vizsgálta és elemezte, hogy ma az állam büntetőhatalma és a magánbiztonság hogyan viszonyul egymáshoz, majd bemutatott egy rendszerszemléletű biztonságfogalmat, amelyet általánosan lehetne alkalmazni, és ez megfelel a „jó definíció” követelményeinek. Az általa javasolt fogalom adott rendszerre vonatkozik, figyelembe véve a rendszer elemeinek egymáshoz, valamint a rendszernek a környezethez való viszonyát, adott időszakban meghatározott határértékek figyelembevételével, így stabilnak és kiszámíthatónak tekinthető.
Végezetül munkatársait szólította az előadói pulpitusra dr. Kovács Tibor: Fehér András mérnök-közgazdász, Otti Csaba mérnök-közgazdász és Milák István az Óbudai Egyetem BSc-hallgatója az Óbudai Egyetem Alkalmazott Biometria Intézetét (ABI) képviselték. Előadásuk A biometria biztonsága és sérülékenysége címet viselte. Először Fehér András ismertette az ABI működését. Az ABI célja, hogy olyan biztonságtechnikai szakmai műhellyé váljon, amely az alkalmazott biometriát megismerteti és oktatja a döntéshozók, a döntéselőkészítők és a biztonságtechnikai szakemberek számára. Emellett laboratóriumukban biometriai eszközök vizsgálatával és tesztelésével is foglalkoznak a hallgatók bevonásával. Majd ismertette az intézet nemzetközi kapcsolatait, a londoni Biometrics 2012 kiállításon való részvételüket, szólt tagságukról a frissen alakult ASIS Hungarian Chapterben, és kapcsolatukat számos más nemzetközi szervezettel (Institute of Electrical and Electronics Engineers – IEEE, Center for Identification Technology Research – CITeR, Information Systems Audit and Control Association – ISACA).
Milák István előadásában az érhálózat elemzésén alapuló biometriai eszközök teszteléséről szólt. Két készüléket vizsgáltak, mindkettő ugyanazzal a szenzorral működik, mégis az eltérő szoftverek miatt más-más módon adnak téves eredményt az azonosítás során.
English
Arnold Őszi (PhD aspirant, Óbuda University) – Tibor Kovács (CSc/PhD, Óbuda University)
Encrypting Methods Of The Information Technology In The Present
Organizations and private persons possess certain data that are not public and are usually encrypted. We may make our files, our email, our personal data, our bank activities or our biometric data encrypted. Encryption is prevalent on more areas in our lives, than we are aware of. In the case of e-commerce our credit card data is given. Theoretically, there is no encryption method, which is impossible to break, but practically it exists. Some encryptions would take until 4 billion years to break, which we consider impossible to do it. To select the best encryption we have to be aware of the breaking-up techniques of the encryptions.
Keywords:
encrypting, biometrics, e-commerce, security
Tamás Berek (PhD, National University of Public Service) – Zoltán Takács (PhD aspirant, National University of Public Service): Alternative Employment Opportunities Of Rfid Technology In The Field Of Hospital Security
In order to configurate a safeguarding conception, we have to create a complex security system. We have to make a plan, the plan has to be analysed and interpreted. We have to configurate the right proportion of the defend systems.
Hospital security is a special area of the facility security because of the personnel, the patients and visitors. The authors deal with access control-, and tracking systems, which may be integrated into the facility management systems with opportunities provided by RFID technology.
Keywords:
complex security system, access control system, RFID technology
Ferenc Pehatsek (King Estate Ltd., Safety Engineer): Current And Future Electronic Communication Methods Of Security Technology, System Integration
Those who have had to implement, program or operate security systems know that the types of equipment that can be connected to each other is vital, because most often are not capable of exchanging data, not even various instruments of the same manufacturer.
We are going to inspect the causes and the widespread means of communication and their limitations.
We will investigate the direction of improvements are of certain manufacturers, and discuss what the future of the means of communications might be.
Keywords:
installation of security systems, connection of systems, communication method
Tamás Horváth (PhD aspirant, Magyar Villamos Művek, expert, safety engineer) – Tibor Kovács (CSc/PhD, Óbuda University): The Physical Security Of Industrial Facilities, Theories Of Design Of Security Zones
The operation of a physical security system of a facility could not ever be an end in itself, it has to be adapted to the business objectives of the operator, while it is expected to give appropriate answers for the security risks.
Even professionals of security technology do not encounter security zones in practice frequently because they are to be implemented in complex environments of security risks. The operation of industrial facilities may present a challenge in security. The design of security zones and physical security systems must mitigate the security risks, thereby enforcing the security measures from the public area to the best protected object.
Keywords:
physical security, security zones, security risks, physical protection of industrial facilities
Lajos Szabó (safety engineer): What Is The Safety? (May exist a well-founded general definition of safety?)
Safety is a well known concept which everybody can interpret in a way. In all living organizations the signs of aiming for safety can be found, which is different for each species. It is not exact, it is impalpable, and we do not have universally applied definition for it. Various disciplines, industry, trade and the financial world created various kinds of safety concepts. The question is examined from many viewpoints. This experiment is to define the concept of safety which can be used universally.
Keywords:
risk, danger, system, safety
András Fehér (Óbuda University Applied Biometrics Institute, engineer-economist) Csaba Otti (Óbuda University Applied Biometrics Institute, engineer-economist, private security expert) – István Milák (Óbuda University, BSc student)
The Security And Vulnerability Of Biometry
At present, among electrical security technologies biometrical identification systems are the fastest developing ones. This is not surprising, since the American and other governments spend billions of dollars on their development since 9/11.
Biometrical identification can only be interpreted as a part of a system, therefore it is worth analyzing questions of vulnerability of security identification devices. We may identify many grounds for attacks, due to the structure of the systems.
Now we are focusing on the vulnerability of the palm vein identification method which is one of the safest technologies according to experts. We are going to present our results studying this technology.
Keywords:
safety, security, biometry, identification, biometrical identification, vulnerability