
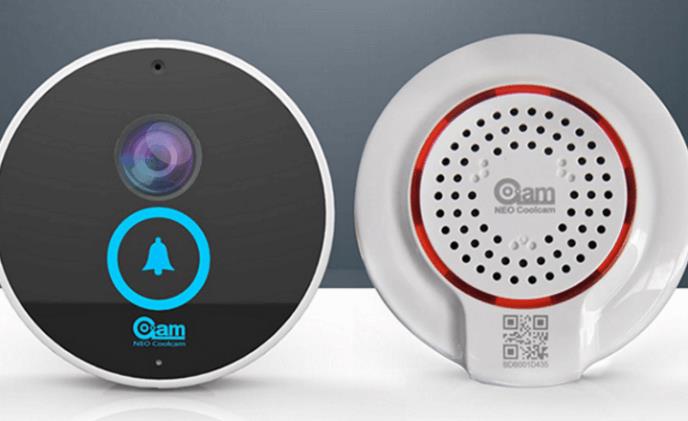
A Bitdefender nevű cyber-biztonsági és antivírus vállalat biztonsági rést talált két Shenzen Neo Electronics gyártmányú kínai kamerában. A két modell iDoorbell és NIP-22 esetében még a hitelesítési eljárás előtt, puffer túlcsordulással összefüggő sebezhetőséget találtak. Egy német cég amely ugyanezt a firmware-t alkalmazza, ugyanúgy sebezhetőnek találtatott.
Ez a típusú C vagy C++ programozásból eredő, véletlen vagy szándékos hiba, okozhatja a rendszer összeomlását, vagy rosszabb esetben egy belépési pontot jelenthet egy cyber támadás esetére. https://www.veracode.com/security/buffer-overflow
Exportált sebezhetőségek Kínából
A Bitdefender gyanítja, hogy az összes, említett cég által gyártott kamera ugyanazt a szoftvert használja, következésképpen ugyanúgy sebezhető . A cyber biztonság kérdése bizonyos kínai kameragyártók esetében gyakran témája a biztonságtechnikai szakértők vitájának. Tekintettel arra, hogy ezek a kamerák az alacsony árkategóriába esnek, sebezhetőségüket nagy számban exportálják szerte a világon.
Ami a Bitdefender felfedezését különösen érdekessé teszi az, hogy tapasztalatai szerint, az a firmware amelyet ezek a kamerák használnak megtalálható más gyártók termékeiben is, hasonló módon gyengítve azokat.
Ugyanaz a firmware más gyártóknál is
Alex Balan a Bitdefender Vezető Biztonságtechnikai Kutatója
elmondta, hogy egy német cég amely ugyanezt firmware-t alkalmazza, ugyanúgy sebezhetőnek találtatott :
„Az a tény hogy az említett kínai kamerákba ágyazott firmware-t más gyártók is beépítik, magyarázza a sikeres támadások nagy volumenét és a védelmi hiba hasonlóságát más gyártók esetében is. Így pl. azonosítottunk egy német céget, amelynek eltérő tervek, formai jegyek és különböző felhasználói interfész alapján gyártott kamerái ugyanazzal a firmware-rel és védelmi hibával rendelkeztek, mint kínai társaik” jelentette ki Balan.
Balan nem kívánta megnevezni az érintett német céget, ahol időközben a hibát már ki is javították, de rámutatott, hogy van még számos gyártó akik ugyanezt a firmwaret használják, szétterjesztve ezt a típusú biztonsági rést szerte a szakmában.
A két kamerában felfedezett védelmi hiba bizonyos feltételek mellett lehetővé teszi távoli kódok végrehajtását írja a riport. Gyaníthatóan nem véletlenül hasonló fajtájú hibák szintén megtalálhatók hálózati csomópontokban ( útválasztókban ) amelyek érzékelőket vagy alarm jelzéseket fogadnak illetve továbbítanak.


