Az Euralarm és az Európai Biztonsági Szolgálatok Szövetsége (CoESS) közzétette a biztonsági és tűzvédelmi iparág számára kiberbiztonsági irányelveinek frissített kiadását. A felülvizsgált kiadvány gyakorlati útmutatást nyújt az ágazat szervezetei számára, mivel a kiberbiztonság egyre fontosabb működési, műszaki és szabályozási követelménnyé válik.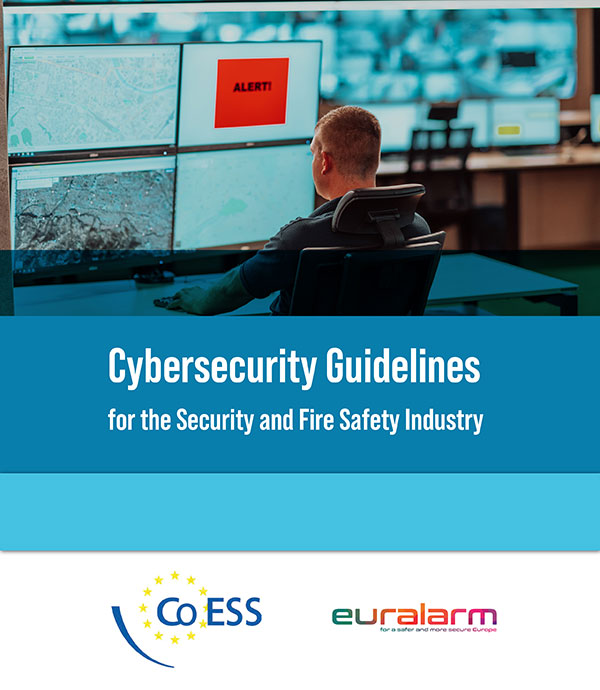
A tűzvédelmi és védelmi rendszerek növekvő összekapcsolhatósága jelentős előnyökkel jár, beleértve a távoli felügyeletet és karbantartást, a gyorsabb információhozzáférést és a rendszerek közötti nagyobb integrációt. Ugyanakkor az összekapcsolhatóság kiberbiztonsági kockázatokat is bevezet, amelyeket a rendszerek és szolgáltatások teljes életciklusa során kezelni kell.
A frissített irányelvek ezért széles körű megközelítést alkalmaznak a kiberbiztonság terén. A termékfejlesztésben, rendszertervezésben, telepítésben és karbantartásban, felügyeleti és riasztási szolgáltatásokban részt vevő szervezeteknek szólnak. A kiadvány a szervezeti ajánlásokat gyakorlati technikai intézkedésekkel és útmutatással ötvözi az ügyfelekkel és a biztonsági láncban részt vevő más partnerekkel való együttműködéshez.
Reagálás a változó szabályozási környezetre
A kiadvány frissítésének egyik fontos oka a gyorsan fejlődő európai kiberbiztonsági szabályozási keret. Az új kiadás áttekintést nyújt a tűzvédelmi és védelmi szektorra vonatkozó jogszabályokról, beleértve a NIS2 irányelvet és a kiberbiztonsági ellenálló képességről szóló törvényt (CRA). Az irányelvek más releváns európai jogszabályokat is érintenek, beleértve az EU kiberbiztonsági törvényét, a GDPR-t, a rádióberendezésekről szóló irányelvet és a mesterséges intelligenciáról szóló törvényt.