Az okostelefonos alkalmazások veszélyei
Az alkalmazottak egyre több cégnél használják saját mobil eszközeiket, az okostelefonokat és a táblagépeket a munkával kapcsolatos feladatokra. Ez az új irányvonal arra kényszeríti a kis és nagy cégeket, hogy alkalmazkodjon a „Hozd magaddal a telefonod” (Bring Your Own Device, BYOD) szokáshoz, és megvédje az IT-hálózata biztonságát. A Security Sales & Integration írásában vizsgálja az okostelefonok munkahelyi használatát az Egyesült Államokban.
A biztonsági és az informatikai vezetők nem repesnek az örömtől a „Hozd magaddal a telefonod” (Bring Your Own Device, BYOD) elterjedése kapcsán, hiszen előfordult már, hogy, az alkalmazott a saját okostelefonján keresztül vett le a céges hálózatról anyagot oly módon, hogy közben a vállalati hálózatot rosszindulatú támadásnak tette ki. Az ilyen esetek védekezésre ösztönzik a vállalkozásokat, és olyan alkalmazásokat adnak munkatársaiknak, amelyekkel már biztonsággal használhatják a munkához saját készülékeiket. Növeli a BYOD gyors terjedését, hogy egyre több alkalmazás könnyen hozzáférhető a felhőalapú szolgáltatások számára.
Felmérés
Egy, a közelmúltban készített tanulmány szerint a Cisco partner cégeinek 90 százalékánál használják az alkalmazottak a saját okostelefonjaikat a munkájukhoz. Ezen belül is a munkatársak 39 százaléka nem védi jelszóval a készülékét, emellett 52 százalékuk hozzáfér a nem védett céges WiFi-hálózathoz.
Szabályozás
Miközben a mobil eszközök növelik a munkavégzés rugalmasságát, a cégek próbálják szabályozni az adatok hozzáférési jogosultságait, állítja Paul Boucherle, az Ohio-i székhelyű Matterhorn Consulting munkatársa. „Az IT részlegek még csak a kezdeti szakaszában vannak a szabályozásnak, mert ez nagyon munka” – tette hozzá Boucherle.
NFC-s megoldások
Kézenfekvő megoldásként egyre több biztonságtechnikai alkalmazás is használja a mobil eszközöket. Közel már az az idő, amikor a rövid hatótávolságú vezeték nélküli kommunikációra (Near Field Communication – NFC) képes okostelefonokat (NFC-képes okostelefonok) széles körben használják a beléptetőrendszerekben és hitelesítő alkalmazásokban.
Fejlesztések
Azok a fejlesztők, akik időben befektetnek munkát és pénzt vezető szerephez juthatnak a BYOD piacon mondta Julian Lovelock, a HID Global alelnöke.
„Ez nem fog egyik napról a másikra menni, de a mobilalapú hitelesítés lesz az egyik olyan terület, ahol a befektetés nagyon gyorsan megtérül. A hitelesítést egyaránt lehet használni a fizikai hozzáférés esetében, mint például a beléptetés és a cyber térben is az adatokhoz való hozzáféréshez.”
Négy lépés
A Vector Resources, IT vállalkozás a kaliforniai Torrance-ból már technológiákat és szolgáltatásokat is biztosít BYOD alapú alkalmazásokhoz, bizonyítva a mobil eszközök gyors terjedését a biztonsági és IT területen. A gomba módra szaporodó alkalmazások egyike egy egészségbiztosítási pénztáré, ennél az alkalmazásnál fontos volt az elszámolásokhoz, hogy az ügyfelek használhassák okostelefonjaikat.
„Sok vállalkozás foglalkozik védett egészségügyi információk továbbításával elektronikus rendszerek számára. Sokan használják szerződött orvosok és egészségügyi dolgozók ezeket az alkalmazásokat, és ők nem szeretnék, hogy bárki is korlátozza a mobil eszközök használatát” – tájékoztat Patrick Luce, a Vector igazgatója. „Óriási a kereslet a megfelelő biztonságú BYOD előírások és technológiák iránt.”
Az igazgató hozzátette, négy fő lépésből áll BYOD alkalmazása a vállalkozásoknál:
- a BYOD használatának szabályozása,
- a megfelelő biztonsági technológiák kialakítása a mobil eszközök használatához,
- a szoftverlicencek megvásárlása,
- a felhasználók képzése.
Képzés
A fejlesztőknek megfelelően ki kell képezniük a telepítőket a BYOD technológiákkal kapcsolatban. Bár ez csak egy része a gyorsan fejlődő területnek állítja Chuck Wilson, a rendszerfejlesztők szövetségének, a National Systems Contractors Association (NSCA) ügyvezetője. Majd hozzá teszi a különféle szakmai szövetségeknek is fontos szerepe lesz majd a BYOD legjobb megoldásainak megismertetésében, elterjesztésében, a kockázatok feltárásában és a nyereség növelésében.
„Nem szabad gondolkodás nélkül átvenni a technológiákat, mivel ezek számos kockázatot rejtenek magukban. A telepítőnek kettős feladata van, saját üzleti szempontjai mellett az ügyfele biztonságára is vigyáznia kell.”
Forrás: Security Sales & Integration, securitysales.com
A biztonsági szakembereknek jól kell érteniük az informatikához (is)
Előfordulnak gondok abból, ha a biztonsági szakember nem kellően jártas az informatikában. Mára az IT világa annyira áthatja a biztonságtechnikát, hogy elengedhetetlen a biztonsági szakemberek megfelelő informatikai képzése.
Nemrégiben Ausztráliában okozott gondot a biztonsági szakemberek nem elégséges számítógépes tudása. A Googl Wharf 7 office programján keresztül hackelte meg valaki épületfelügyeleti rendszerek bejelentkezési adatait, és átvette az irányítást a beléptetőrendszer felett. Ha a rendszer a távoli hozzáférés érdekében kapcsolódott az internethez, de nem a rendszergazda bejelentkezése volt az alapértelmezett, akkor a hacker könnyen betört a rendszerbe, és szerezte meg a bizalmas adatokat és vette át az ellenőrzését az ajtók felett.
Elég kínos az eset, de mit tegyünk, hogy ez ne történhessen meg még egyszer?
- Nem kell mindent csatlakoztatni az internethez
Gyakran előfordul, hogy csak azért csatlakozunk egy helyi hálózathoz vagy az Internethez, mert lehet. Végfelhasználó esetén ez nem gond, de ha a telepítő, a szerelő vagy a biztonsági vezető csatlakozik bárhol a hálózatra, akkor nem kellő védelem esetén betörés áldozata lehet. Így ha épp nincs szükség a távoli hozzáférésre, akkor nem csatlakozzon az Internetre.
- Szoftverei mindig legyenek naprakészek
Az említett ausztráliai esetben azért lehetett könnyen betörni a beléptetőrendszerbe, mert volt egy hiba a szoftverben, amely megakadályozta, hogy bárki megváltoztatása a rendszer alapértelmezett jelszavát. De nem csak ez volt a gond, mert ehhez a programhibához már volt javítás, de ezt nem telepítették. A szoftverek naprakészen tartása lényeges, mégis egyszerű lépés a számítógépes bűnözés elleni védekezés során.
Beszélgessen az IT szakemberekkel, és beszéljen az ügyfél IT munkatársával. Sok biztonsági szakember kerüli a kommunikációt, mert attól tart, tudatlannak nézik. Házon belül is az IT-szakemberek is rengeteg tudással rendelkeznek, nem árt kérdezni őket, és fontos az is, hogy tudják, mit is tesz a biztonsági szakember. Érdemes megtudni tőlük, milyen biztonsági intézkedéseket tesznek a cég rendszereinek védelme érdekében.
Tanulja meg a legfontosabb internetes biztonsági lépéseket, mert így képes lesz követni a beszélgetést az IT-szakemberekkel. Ezzel elnyeri a bizalmukat, és ha valaha megtámadják a rendszert, akkor bízhat abban, hogy mindent megtett ennek elkerülése érdekében.
A fizikai és a digitális biztonság területén átfedés van, és ez egyre nő. A biztonsági vezetőknek, telepítőknek, szerelőknek folyamatos továbbképzésre van szükségük a számítógépes biztonságterületén. A naprakész tudás segít megelőzni a veszélyes helyzeteket a biztonság területén.
Colin Bodbyl, a Zeecure.com alapítója
Forrás: www.ifsecglobal.com
OASIS szabvány: adatvédelem a felhőben
Nincs csodaszer a felhőben tárolt adatok teljes biztonságára, de az adatok megfelelő titkosítása alapvető része a felhő biztonságának – állítja Richard Moulds, a Thales stratégiai elnökhelyettese.
Hatékony titkosításra van szükség a felhőben történő adattárolás során olyanra, amely nem csak, hogy titkosítja az adatokat, hanem az irányítja és ellenőrzi az adtok visszafejtését úgy, hogy legyen is értelme az információknak.
A felhőben történő adattárolás elsődleges célja a takarékosság, de emellett fontos a könnyű elérhetőség, a rugalmasság, az adatforrások megosztása, de az a gond vele, hogy így könnyen kikerülhetnek az adatok az ellenőrzés alól. Sok szervezet számára a nem megfelelő biztonság nagyon fontos akadályt jelent a felhő használatában, és ez lényeges szempont, amikor mérlegeljük a titkosítás szerepét.
Felmérés a felhőről
Kinek ez elsődleges felelőssége megvédeni az érzékeny vagy bizalmas adatokat a felhőben? A Thales e-Security és az Pomenon Institute legújabb felmérés szerint, amely a felhőben tárolt adatok titkosítását vizsgálja, a válaszadók 44 százaléka úgy látja, az adatok védelme elsődlegesen a felhőszolgáltató feladata. Viszont a megkérdezettek 30 százaléka azt gondolja, hogy a felhasználó felel az adataiért. Ebből is látszik, hogy ma még vitatott kérdés, kié is a felelősség a felhő biztonságáért.
Kulcskezelés
A titkosítási algoritmusok védelme középpontjában a kódolás és annak ellenőrzése áll. Hiába a biztonságos zár, ha a kulcsot az ajtóban vagy a lábtörlő alatt tartjuk, esetleg bárkinek másolatot adunk, aki kéri.
Amikor a felhőszolgáltató állítja, hogy az adatainkat biztonságban tudhatjuk, mert titkosítja azokat, akkor azért kérdezzünk rá a szolgáltatónak a kulcskezelési gyakorlatára.
- Ugyanazokat a titkosítási kulcsokat kapja-e több ügyfél is, netán versenytársak is?
- Mennyire védett a titkosítás folyamata?
- Mi garantálja, hogy nem vesznek el az adataink?
A szolgáltató valószínűleg nem fog pontos választ adni ezekre a kérdésekre. Igazság szerint nagyon kevés felhőszolgáltató akar valóban felelősséget vállalni a kulcsokért. Azonban a szolgáltatók sokkal hamarabb vállalják felelősségüket, ha látják, hogy az ügyfél figyel erre a kérdésre. Azonban ez néhány újabb kérdést vet fel.
Szabvány
Vonzó az az elképzelés a felhő alapú alkalmazások és tárolás esetén, hogy az ügyfél kezében legyen a titkosítás kulcsa. Ebben az esetben a vállalaton belül elkülönül a titkosítás és az alkalmazások használata, és ez növeli a biztonságot. De ehhez ma már szükség van az alkalmazás és a felhő közötti titkosítás folyamatának szabványosítására. Ezt az eltérő platformok, a beléptetőrendszerek különféle filozófiái és az érvényben lévő egyedi biztonsági intézkedések igénylik.
Szerencsére már, van egy új szabvány, a Key Management Interoperability Protocol (KMIP). Azonban arra is figyelni kell, hogy a titkosítás csak egy lépése az adatkezelésnek. Az adatokat az adatkezelés teljes életciklusa alatt védeni kell, tehát ott is, ahol keletkezik az adat, ahol tárolják és ott is, ahol végül megsemmisítik. Tehát azzal, hogy megoldotta a felhőben tárolt adatok titkosítását, könnyen hamis biztonságérzetbe ringathatja magát mind a szolgáltató, mind az ügyfél.
Angol nyelvű videó a szabványról (Key Management Interoperability Protocol, KMIP)
A felhőben történő adattárolás esetén fontos a bizalom a szolgáltatóban, de mellette lényeges az ellenőrzés is. Értékelni és számszerűsíteni kell az adatkezelést: szükséges biztonsági auditot készíteni, ellenőrizni, hogy megfelelünk-e az előírásoknak, szabványoknak, jogszabályoknak.
Az alkalmazott üzleti modell lehet eltérő, de a szabályokat be kell tartani. A szolgáltatók keresik az ügyfelek bizalmát a felhőalkalmazások kapcsán. A különböző felhőszolgáltatókat a kritikus pontokon föltett kérdésekre adott válaszok különböztetik meg:
- Hogyan és hol használják a titkosítást a felhőben történő adattárolás során?
- Ki vigyáz a titkosítás kulcsaira?
A megfelelő válaszok esetén fontos még, hogy azok kiállják az idő próbáját is.
Richard Moulds, a Thales stratégiai elnökhelyettese
Forrás: www.ifsecglobal.com
Az OASIS (Organization for the Advancement of Structured Information Standards) angol nyelvű cikke a szabványról (Key Management Interoperability Protocol, KMIP)
Gondolkodjon előre…
Az emberek sajnos napjainkban sem fordítanak kellő figyelmet biztonságukra. Ebbe beleértendőek a behatolás-, valamint a tűzjelző rendszerek is. Pedig kellő körültekintéssel mindkét területen viszonylag kis ráfordítással sokkal nagyobb károktól tudjuk magunkat megkímélni. Míg első esetben elsődlegesen anyagi javak védelméről van szó, az utóbbi esetében ezen túlmenően még a személyek biztonsága is nagyon fontos szempont.
Egy-egy tűzeset során rövid idő alatt akár pótolhatatlan veszteség is érhet valakit, amennyiben a keletkező tűz kialakulása nem, vagy csak későn történik meg. A keletkezőben lévő tűz jellemzőinek korai érzékelésére szolgálnak, a felújított vagy újonnan épített létesítmények esetében már szinte kötelezőszerűen előírt tűzvédelmi jelzőrendszerek.
A hazai piacon közismert és jól csengő név a GlobalFire. Ez a portugál székhelyű cég immár több mint 20 éve foglalatoskodik tűzjelző rendszerek elemeinek tervezésével és gyártásával. Kínálatában a kisméretű hagyományos rendszerektől kezdődően a közepes, vagy nagyobb méretű analóg-digitális jelzőrendszerek kialakításához szükséges széles termékskála áll rendelkezésre.
Azokban az esetekben, amikor a hagyományos tűzjelzőközpontok által nyújtott tulajdonságok kielégítik az elvárt vagy előírt kívánalmakat, ott kiváló választási lehetőséget nyújtanak a GlobalFire kínálatának részét képező Orion központok. Ezek a hagyományos, zónás kialakítású egységek 2, 4 vagy 8 zónás változatban érhetőek el. Minden egyes zónára 32 darab érzékelő – optikai füst, hő sebesség és hő maximum vagy kombinált – érzékelő, illetve kézi jelzésadó csatlakoztatható.

Csak hogy tovább taglaljuk a kínálat által nyújtott lehetőségeket, azon felhasználási körülmények között, ahol nincsen szükség két tűzjelző és hibajelző relékimenetre akár a jóval kisebb méretekkel bíró 1 vagy 2 zónás kialakítású Orion Mini központok is megfelelhetnek.

Sőt még egy kis kitérőt megtéve akár az ezen központokra alapozott oltásvezérlő egységek alkalmazásának lehetősége is mindenféleképpen említésre méltó. Ezek a modellek olyan további be- és kimenetekkel is rendelkeznek, melyek alkalmasak az oltórendszer vezérlésére, továbbá az állapotnak felügyeletére is.
Ahol a műszaki előírások már szükségessé teszik a mai kor legelterjedtebb technikai színvonalát képviselő analóg-digitális rendszerek felszerelését ott kerülnek képbe az 1 vagy 2 hurkos kialakítású Junior, vagy az egészen 96 hurokig bővíthető Juno-Net tűzjelzőközpontok.

A két központcsaládnak közös jellemzője az azonos érzékelő típusok és a nagy részben azonos bővítő egységek használatának lehetősége. Sőt az eszközök beállítására, konfigurálására szolgáló menürendszerük is csak minimálisan tér el egymástól.
A különbség igazából abban nyilvánul meg, hogy a kisebb, maximum 2 hurkos Junior központok nem bővíthetőek már tovább, míg nagyobb testvérük, a Juno-Net alközpontok segítségével maximum 96 hurkos rendszerré fejleszthető.
A rendszerek kiépítéshez a már fentebb említett három alapvető érzékelő típus, természetes címezhető kialakításban, használható. Változatos bővítőegységeinek, be- és kimeneti moduljainak segítségével nagyon egyszerűen kialakíthatóak a helyi adottságokhoz leginkább illő vezérlési feladatok is, mint például akár szellőzés vagy füstmentesítés működtetése is. A rendszer rendkívül rugalmas kialakításának másik záloga a hardveres eszközök felhasználói igények és előírások szerinti működtetését biztosító nagyfokú szabadságot nyújtó programozási lehetőség.
Természetesen az ilyen méretű rendszerek esetében ma már nem nélkülözhető a számítógép segítségével végrehajtható konfigurálás sem, mely a szabadon hozzáférhető magyar nyelvű grafikus kezelői felülettel rendelkező program segítségével egyszerűen, könnyen elvégezhető.
Sajnos a korlátozott terjedelem miatt minden, ezekkel az eszközökkel kapcsolatos információ itt nem kerülhetett megemlítésre, pedig sok még említésre érdemes lenne. Amennyiben ez a rövidke ismertető felkeltett érdeklődését, további információkat a GlobelFire termékeit forgalmazó MASCO Kft. munkatársaitól kaphat. Kérem, keressen minket bizalommal.
kapcsolódó cikkek:
Álljon át a digitális oldalra!
Visonic vezeték nélküli behatolásjelző rendszerek
ROGER beléptető rendszerek
Korszerű hazai tápegységek a Novosec-nél
Sokszor felmerül az igény, egy komolyabb, több tudással bíró tápegységre. Manapság, a tömegtermelés miatt úgy tűnhet telített a piac. Azt láthatjuk, hogy egy-két féle termékből a kínálat kimeríthetetlen, de ha kicsit mást szeretnénk, például nagyobb tudású, speciális tápot, az már lehet, hogy hiánycikknek minősül.
A Makrai Transformers a magyar biztonságtechnikai piaccal egyidős. Több mint 20 éves tapasztalattal rendelkezik a transzformátorok és a tápegységek területén. A cég teljesen magyar tulajdonú, minőségi német alapanyagokat használ, korszerű gépparkkal rendelkezik. Termékeire jellemző a „túlméretezés”, melynek következtében stabil üzemű alkatrészeket gyárt. Az elmúlt évben a nagyszabású fejlesztések eredményeképpen több korszerű tápegység jelent meg, melyek közül alább ismertetünk néhányat.
240W tápegység – Két típusa létezik, a 12V 20A és a 24V 10A. Primer oldali stabilizált kapcsolóüzemű tápegység. A szokásos védelmek mellett (hőmegfutás, túlmelegedés, túlterhelés, akku mélykisülés, stb.) egy hibajel kimenet teszi egyedivé. Ha a tápegység valamilyen hibát észlel, akkor egy relékimenetet aktivál. Ezt be lehet kötni egy riasztórendszerbe, DVR-be, tűzjelző rendszerbe és jelzi a diszpécsernek, kezelőnek, felhasználónak, távfelügyeletnek, hogy gond van.

DC-DC konverter – 9-20V bemeneti feszültség mellett, Fix 12-14V-ot állít elő. Főként nagyobb kamerarendszerekhez alkalmazható, ahol a kamera oldalán kisebb tápfeszültségből képes a kamera számára elfogadható feszültséget előállítani, illetve galvanikus leválasztással rendelkezik! Ha a kamerarendszer földhurok problémával rendelkezik, akkor ez a termék segíti ennek kiküszöbölését. Terhelhetősége 1,5A
 Táposztós kameratáp – Egy dobozba beépítve található a hálózati tápegység és egy táposztó. Az egységnek 5 vagy 10 tápkimenete van. Mindegyik kimenet külön – külön biztosítékkal védett. A biztosítékok 1A értékűek és a terhelés megszűntével automatikusan visszaállnak. Fontos, hogy tervezéskor ügyelni kell, hogy a kimenetek 1A-el terhelhetőek, de az összes terhelés nem lehet nagyobb 3, ill. 6A-nél. Két típusa létezik, az 5-ös és 10-es osztós.
Szünetmentesített video rendszer tápegység – Az előbb ismertetett terméktől annyiban tér el, hogy az 5-ös osztós egy-, a 10-es osztós két állítható DC-DC konvertert tartalmaz. Így akkumulátor üzemben a kimeneti feszültség nem függ az akkumulátor feszültségétől. Továbbá tartalmaz egy másik DC-DC konvertert is, fix 12V kimeneti feszültséggel, a DVR számára.
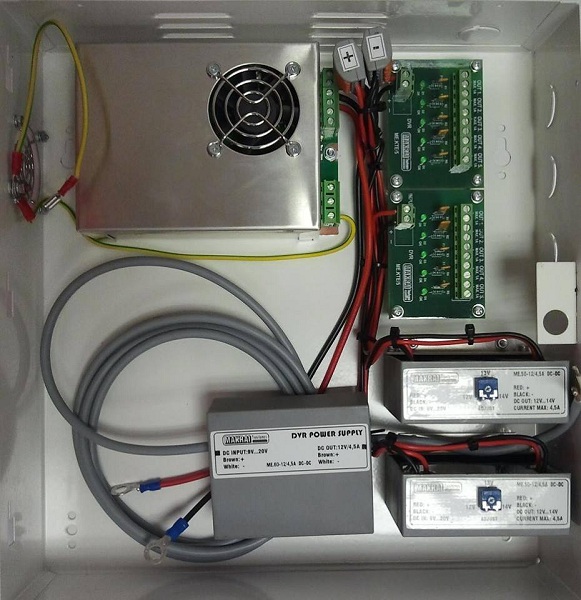
A Makrai Transformers tehát a speciális igények kielégítésére is felkészült, korszerű és megbízható tápjai hiánypótló termékek a magyar piacon. A Makrai tápok forgalmazója a Novosec Security Kft.
Kapcsolódó cikkek:
CCTV újdonságok: HD-CVI
CCTV újdonságok: Mobotix IP-kamerák
Ma már nem számít luxuskiadásnak egy önálló Hybrid rögzítő
Kapuvezérlés határok nélkül
Egyszerű megoldás a beléptetés területén
IP 4000 – praktikus megoldás a videofelügyelethez
A DINION IP 4000 után a Bosch IP 4000 kameracsalád két FLEXIDOME modellel, valamint egy csőkamerával egészült ki, így az IP 4000 sorozat tagjai tökéletes megoldásokat kínálnak bármely üzlet vagy iroda védelmére. A FLEXIDOME modellek kül- és beltéri változatban is kaphatók, beépített IR-megvilágítással vagy anélkül.
A Dinion IP csőkamera ideális kültéri felhasználásra, valamint minden olyan helyszínen, ahol fokozottan fennáll a vandalizmus veszélye, ugyanis IR megvilágításának köszönhetően sokrétűen használható, és robosztus, ellenálló (IK10) háza révén masszívabb, strapabíróbb, mint többi IP 4000-es társa. A kamerasorozat valamennyi tagja HD 720p felbontású képet készít, valamint a Bosch IP kameráinál már megszokott módon intelligens dinamikus zajszűréssel is fel van szerelve (iDNR). Ennek segítségével 50%-kal is csökkenthető a sávszélesség igénye, ezáltal jelentősen kisebb a tárhely szükséglet. A csökkentett sávszélesség egyik nagy előnye, hogy tökéletes képminőség folyamatosan biztosított. A DIVAR IP rögzítési megoldásokkal kombinálva az IP 4000 sorozat tagjaival kiépített videomegfigyelő rendszer tökéletesen testre szabható és skálázható az igényeknek megfelelően.
Forrás: Bosch Biztonságtechnika
Kapcsolódó cikkek:
A Bosch a kisebb üzlethelyiségek igényeire is megoldást nyújt
A Biztonságtechnika Periódusos Táblája
Bosch IP-kamera választó program
Adattárolási kapacitás kalkulátor a Boschtól
Új HD IP-kamera zord viszonyokra is
Analóg kamerafejlesztés és a Starlight technológia
Ma már nem számít luxuskiadásnak egy önálló Hybrid rögzítő
Gyakran (például áruházakban) szükség van nagyfelbontású kamerák telepítésére, viszont ezek a rendszerek a legtöbbször nagyon sok pénzbe kerülnek. A Hybrid technológiának köszönhetően lényegesen olcsóbban lehet kiépíteni egy ilyen kamerarendszert.
Az IP technológia előretörésével a hagyományos D1 felbontású analóg rendszerek bekerülési és telepítési költsége drámai módon csökkent. Ebből logikusan következne a beszerelések számának növekedése, mert az olcsóbbá vált berendezéseket egyre több felhasználó tudná megfizetni. A helyzet viszont nem ennyire egyszerű, mivel ma már egy rendszertől, az alacsonyabb költségek mellett sokkal több műszaki tartalmat, egyéb (például kényelmi) szolgáltatást várnak el a vásárlók, mint korábban. Erre a problémára jelent ideális megoldást a Hybrid rendszer. Magyarországon néhány évvel ezelőtt – más európai országoktól eltérően – még minimális kereslet mutatkozott ilyen rendszerek iránt. Ennek oka talán a szokatlannak tűnő műszaki megoldás lehet, amelyre „öszvérként” tekintett szakember és felhasználó egyaránt. A helyzet lassan, de biztosan változik, egyre többen ismerik fel, hogy a Hybrid technológia kiváló ár/érték aránnyal rendelkezik.
A Videosec kínálatában jelenleg négy, nyolc és tizenhat csatornás Hybrid rögzítők szerepelnek. Az eszközök alaphelyzetben hagyományos analóg rögzítőként viselkednek, vagyis maximálisan D1-es felbontásban rögzítenek, illetve biztosítanak élőképet. Az alábbi táblázatban összefoglalva részletesen megtekinthetőek a rögzítők működési módjai:
| |
Videosec DVR-5104H |
| Működési mód 1 |
4 analóg D1/25fps/csatorna |
| Működési mód 2 |
2 analóg D1/25fps/csatorna + 1 IP 1080p/25fps |
| Működési mód 3 |
2 analóg D1/25fps/csatorna + 2 IP 720p/25fps |
| |
Videosec DVR-5108H |
| Működési mód 1 |
4 analóg D1/25fps/csatorna |
| Működési mód 2 |
2 analóg D1/25fps/csatorna + 1 IP 1080p/25fps |
| Működési mód 3 |
2 analóg D1/25fps/csatorna + 2 IP 720p/25fps |
| |
Videosec DVR-5216A |
| Működési mód 1 |
16 analóg D1/25fps/csatorna |
| Működési mód 2 |
14 analóg D1/25fps/csatorna + 1 IP 1080p/25fps |
| Működési mód 3 |
14 analóg D1/25fps/csatorna + 2 IP 720p/25fps |
| Működési mód 4 |
12 analóg D1/25fps/csatorna + 2 IP 1080p/25fps |
| Működési mód 5 |
12 analóg D1/25fps/csatorna + 4 IP 720p/25fps |
| |
Videosec DVR-2116H |
| Működési mód 1 |
16 analóg D1/25fps/csatorna |
| Működési mód 2 |
1 analóg D1/25fps/csatorna + 13 analóg CIF/25fps/csatorna + 1 IP 1080p/25fps |
| Működési mód 3 |
1 analóg D1/25fps/csatorna + 13 analóg CIF/25fps/csatorna + 2 IP 720p/25fps |
| Működési mód 4 |
1 analóg D1/25fps/csatorna + 11 analóg CIF/25fps/csatorna + 2 IP 1080p/25fps |
| Működési mód 5 |
1 analóg D1/25fps/csatorna + 11 analóg CIF/25fps/csatorna + 4 IP 720p/25fps |
Az egyes működési módok között a rögzítő menürendszerén keresztül egyetlen kattintással válthatunk. A használni kívánt beállítások megadása után a készüléket minden esetben újra kell indítani (az eszköz legtöbbször – a benne lévő szoftver függvényében – automatikusan felkínálja ezt a lehetőséget). A teljes kompatibilitás érdekében javasolt az IP kamerákat is a rögzítő berendezés gyártójától vásárolni. Abban az esetben, ha mégis más gyártótól származó kamerát szeretnénk használni, meg kell győződni arról, hogy a kamerában használt illesztési szabvány vagy protokoll (például a közismert Onvif) megtalálható-e a rögzítő kompatibilitási listáján. A legbiztosabb módszer természetesen az eszközök közvetlen kipróbálása a vásárlás helyén, de erre sajnos nem mindig van lehetőség.
A kedvező árfekvés, illetve az eszközökben megjelenő bővebb műszaki tartalom jelentősen elősegíti az eddig méltatlanul mellőzött Hybrid technológia köztudatba épülését.

Kapcsolódó cikkek:
Új HD-CVI technológiával készült rögzítők és kamerák a Videosectől
CCTV újdonságok: HD-CVI
CCTV újdonságok: Mobotix IP-kamerák
Kedvező árú, 4 csatornás, Videosec HD-SDI rögzítő
A mesterséges intelligencia kijátszhatja az embert?
Alan Turing elgondolása szerint öt perces chat beszélgetés során az ember képes kiszűrni, hogy géppel beszélget-e vagy sem. Azonban az 1950-ben írt tanulmány alapján felállított teszten egy magát Eugene Goostmannak kiadó számítógép átment, megtévesztve a vele kommunikáló szakértők 33 százalékát.
A Turing teszt lényege, hogy a gép emberszerű vonásait vizsgálja meg, mennyire képes meggyőző lenni az MI, hogyan tud párbeszédbe elegyedni az emberrel. A teszt során írott szövegben kell kommunikálnia a tesztalanyokkal egy-egy embernek, viszont a tesztalanyoknak csak az egyike valódi személy, a másik egy számítógép. A teszt lényege, hogy a tesztalanyok meggyőzzék chat partnerüket a saját valódiságukról. A sikeres teszthez a kísérletben résztvevők 30 százalékának meggyőzése szükséges, ami eddig egyetlen számítógépnek sem sikerült.
A mostani eredmény 3 százalékkal szárnyalta túl a szükséges értéket, ami elsőre nem tűnhet soknak, de a kutatók állítása szerint már további fejlesztésekre fogja sarkallni a szakembereket, és rövid időn belül ugrásszerű fejlődés várható a mesterséges intelligencia területén. Azonban már a 33 százalékos megtévesztés is rendkívül magasnak számít, és komoly biztonságtechnikai problémákat vet fel, hiszen az online kommunikációban eddig is komoly veszélyforrást jelentettek az előre programozott számítógépek, amelyek rendszereket terheltek le, illetőleg adatokat próbáltak lopni a felhasználóktól pusztán annak segítségével, hogy egy másik embernek adták ki magukat. Amennyiben a mesterséges intelligenciának ilyen irányú felhasználása ugrásszerű fejlődésnek indul, a biztonságtechnikai szakembereknek is fel kell készülniük azoknak a támadásoknak a kivédésére, amelyek során MI technológia bevetésére lehetőség nyílik.

Tekintettel arra, hogy az online kommunikáció kizárólag emberi résztvevők jelenléte mellett is hordoz számtalan veszélyt, a „gondolkodó számítógép” megjelenésével újabb veszélyforrások tárulnak fel. 2012-ben már 29 százalékos eredménnyel végzett a teszten ennek a chatrobotnak az elődje, tehát mindössze két évre volt szükség ehhez a szintű fejlesztéshez. Egy olyan világban, ahol a mesterséges intelligencia eredményesen képes elhitetni magáról, hogy egy mindössze 13 éves ukrán kisfiú (a legutóbbi, sikeres teszt során így történt), a biztonságtechnikai szakembereknek komoly kihívásokkal kell majd szembenézniük. Habár Murray Shanahan, az Imperial College London mesterséges intelligencia kutatója erősen vitatja a teszt eredményességét, az MI fejlődését senki sem hagyhatja figyelmen kívül.
Forrás: Naked Security
Kapcsolódó cikkek:
A biztonsági szakembereknek jól kell érteniük az informatikához (is)
A hónap fenyegetése a drive-by letöltés
Védd magad – és az adataidat!
IT biztonsági trendek
A hálózati rendszerek felépítése
Májusi előadásán az Erando és az IndigoVision a termékeik és szolgáltatásaik részletes ismertetése mellett a nem kellő hatékonysággal kialakított hálózati rendszerek veszélyeire is felhívták a figyelmet. Az Erando és az IndigoVision egyik fő szempontja, hogy hálózataik védettek és biztonságosak legyenek.
Hálózati rendszer felépítés DNA – Disztribútolt hálózati architektúra három útja:
Centralizált kialakítás – nem biztonságos
- 1 központi adatbázis
- kis rendszer megoldás
 Disztribútolt kialakítás – adat és konfigurációs védelemmel ellátott – skálázhatóbb
- 1 központi adatbázis
- helyszínenkénti területi adatbázis
- elosztott terhelés kezelés, és licenc kezelés
- költséghatékony kialakítás nagyobb rendszer esetén

Enterprise disztribútolt kialakítás – adat és konfigurációs védelemmel ellátott – skálázhatóbb
- 1 központi adatbázis
- helyszínenkénti területi adatbázis
- elosztott terhelés kezelés, és licenc kezelés
- földrajzilag is több telephelyes kialakítás
- helyi file szerver tartalmazza a konfigurációt, melyek szinkronizálódnak
 Mivel a hálózattervezés képezi a rendszer alapját, ennek kivitelezése az első és legfontosabb lépés. A tervezés során meg kell határozni a sávszélesség igényt, amit a használt tömörítési eljárás, a felbontás, a tényleges és effektív sebesség mind nagymértékben befolyásol. A sávszélesség igény pedig már meghatározza a szükséges teljesítményt a hardver eszközöknél is. A hálózat kiépítése aprólékos és összetett munka, amelyben az Erando és az IndigoVision professzionális megoldásokat nyújt.
Kapcsolódó cikkek:
Meghívó az IndigoVision és az Erando közös előadására
Előadássorozat: IP-alapú videorendszerek
Térfigyelőrendszerek – felhasználói szemmel I.
Térfigyelő rendszerek – felhasználói szemmel III.


