Az NFC-s okostelefonok forradalmasítják a beléptetést
Az IMS Research tanulmányt készített a rövid hatótávolságú vezeték nélküli kommunikációra (Near Field Communication – NFC) képes okostelefonok lehetőségeiről az azonosítás és a beléptetés területén. A tanulmány fő megállapítása, hogy az NFC-s okostelefonok forradalmasítják az azonosítást és a beléptetést.
Az NFC feltörekvő technológia, a felhasználóknak már rendelkezésére áll, bár viszonylag kevés mobiltelefon-típus alkalmazza, így például a Samsung Galaxy S III és a Sony Xperia S, de ezekből egyre többet adnak el.
Az NFC Forum – amelyet fejlesztők, gyártók, pénzügyi szolgáltatók, így például a Nokia és a Sony hoztak létre 2004-ben –, állítja, hogy az NFC-technológia az egész világon könnyebbé és kényelmesebbé teszi a felhasználók életét, hiszen a különféle ügyleteket érintés nélkül és digitális formában lehet vele lebonyolítani.
A kutatás alapján az IMS Research megállapította, hogy ez a technológia a biztonsági piacon is rohamos fejlődés előtt áll. Az elemző szerint az NFC-technológia az okostelefonok világában forradalmasítani fogja az azonosítást és a beléptetést. A beléptetés területén az NFC-s okostelefonokban rejlő lehetőségek újradefiniálják a hitelesítést.
Az említett kutatás becslése szerint 2011-ben az eladott készülékek 2,3 százaléka NFC-s okostelefon volt, de várhatóan gyors ütemben fog nőni az eladások száma: 2014-ben 20 százalékra és 2016-ig 44 százalékra, ez 918 millió készüléket jelent világszerte.
Tavaly amerikai egyetemeken már több kísérleti programot is indítottak, amelyekben a diákok a hagyományos beléptető kártyák helyett okostelefonokat használtak beléptetés során az azonosításra. Az IMS Research szerint régiónként változhat az okostelefonok elterjedése a beléptetésben, attól függően, hogy a helyi mobilszolgáltatók és biztonsági cégek fölismerik-e a lehetőségeket, illetve akarnak-e és tudnak-e élni velük.
A gyártók már fölismerték az NFC-s okostelefonokban rejlő lehetőségeket, például a HID beléptetőgyártónak már működik a rendszere, erről már a SECURINFO.hu oldalon is szóltunk.
Forrás: Rob Ratcliff írása, www.info4security.com
Near Field Communication (NFC) Az NFC rövid hatótávolságú vezeték nélküli kommunikációs technológiai szabvány, amely akár 10 centiméteres távolságban is lehetővé teszi az adatcserét az eszközök között. A szabvány számos területen alkalmazható, így például beléptetésre, jegyvásárlásra, fizetésre, internetes tartalmak elérésére, valamint a tömegközlekedésben is használható.
English
NFC smartphones to ‘revolutionise access control’
By Rob Ratcliff
The study has suggested that Near Field Communication (NFC)-enabled smartphones have the potential to revolutionise the access control industry in the coming years.
NFC is an emerging technology for consumers and is already available on a relatively small amount of mobile phones, including the Samsung Galaxy S III and the Sony Xperia S.
The NFC Forum, established by manufacturers including Nokia and Sony back in 2004, describes NFC as technology that renders life easier and more convenient for consumers around the world by making it simpler to make transactions, exchange digital content and connect electronic devices with a touch.
IMS Research is optimistic about the potential of this technology in the security arena.
In a statement announcing the publication of itsnew study, the market analyst said: “For physical access control, the use of NFC-enabled smart phones has the potential to redefine the concept of the credential and revolutionise the access control industry.”
Pilot programmes undertaken
The US researcher estimates that around 2.3 százalék of the smartphones sold in 2011 were NFC-enabled, but this number is expected to rise quickly to 20 százalék in 2014 and to 44 százalék by 2016 – that’s equivalent to 918 million handsets.
Last year, several NFC pilot programmes were undertaken in locations including American university buildings using smartphones for physical access control.
Instead of the standard access control cards employed in offices and universities around the world, students were able to use their NFC-enabled smartphones to access buildings.
IMS Research said that the pace at which NFC is adopted for the purpose of physical access control will vary by region due to factors including the number of smartphones that are NFC-enabled, the participation of local mobile network operators and the involvement of security companies.
Firms such as HID have already awoken to the potential of NFC, while smaller concerns like ECKey are already producing and distributing smartphone access control systems.
Source: www.info4security.com
Hogyan fejlődik a biztonságtechnika 2013-ban? 2. – Beléptetőrendszerek
Milyen fejlődés várható 2013-ban a biztonságtechnika egyes területein? Milyen irányban haladnak az egyes ágazatok. A securityinfowatch.com írása alapján négy területet nézünk meg: videomegfigyelés, beléptetés, videomenedzsment-szoftverek, integrált rendszerek. Sorozatunk második részében a beléptetőrendszerek újdonságairól szól John Fenske, a HID Global termékekért és marketingért felelős alelnöke.
John Fenske, a HID Global termékekért és marketingért felelős alelnöke
- „Súrlódásmentes” biztonság: azon biztonsági megoldásokat nevezünk súrlódásmentesnek, amelyek nem lassítják le a felhasználókat. Az eddigi kártyák, kulcsok, érmék és kódok helyett a jövő NFC-képes okostelefonoké és más mobileszközöké. (Near Field Communications, rövid hatótávolságú vezeték nélküli kommunikációs technológiai szabvány.)
- Felgyorsult a mobileszközök használata a beléptetőrendszerekben. 2012-ben rakták le az alapjait az NFC-képes mobil eszközök alkalmazásának a beléptetésben. A mobileszközök széles körű alkalmazásához először is szükség van NFC-képes készülékek elterjedésére megfelelő biztonsági elemekkel. Másrészt olyan beléptetőrendszerekre, illetve azoknak olyan zárakra és más hardverelemekre, amelyek olvasni képesek az okostelefonokat és más NFC-képes mobil eszközöket.
- Egyelőre az okostelefonokat és a kártyákat párhuzamosan alkalmazzák a beléptetőrendszerek. Az ismert előnyök nem valószínű, hogy az NFC-képes okostelefonok teljesen lecserélik az intelligens kártyákat a következő évben. Ehelyett a mobileszközök együtt létezhetnek kártyákkal és más RFID-eszközökkel, tehát a rendszereknek párhuzamosan, mindkét eszközt olvasniuk kell.
- Hozzáférés-ellenőrzés fejlődése. A felhasználók egyre inkább szeretnék, hogy csak egy hitelesítő adattal hozzáférjenek több mindenhez: az épületbe való belépéshez, az IT-hálózatba való bejelentkezéshez, az alkalmazásokhoz történő hozzáféréshez, és távoli hozzáférést biztosítsanak számukra a hálózathoz anélkül, hogy egyszer használatos jelszót kapjanak (one-time password, OTP) vagy token kelljen alkalmazniuk. Ez így sokkal kényelmesebb, és nagyban növeli a biztonságot azáltal, hogy erős hitelesítést ad a teljes IT-infrastruktúrához. Mindemellett ez a rendszer csökkenti a telepítési és üzemeltetési költségeket is.
- A kártyatechnológia folyamatos fejlődése. Az intelligens közelítő kártyák (RFID) a mai legmagasabb szintű kártyák a beléptetőrendszerekhez, amelyek nyílt szabványokon alapulnak. A kártyák biztonságát vizuális és digitális adatok fölvitelével is fokozzák, így például növelik a biztonságot a nagyfelbontású képekkel, holografikus kártyákkal, lézergravírozott személyre szabott adatokkal. Emellett növelik a kártyák digitális tárolási kapacitását is, így rögzíteni lehet rajtuk biometrikus adatokat és más információkat.
Forrás: securityinfowatch.com
Kapcsolódó írásaink
Egyszerű megoldás a beléptetés területén
Ahol nehezen megoldható a kulcsok használata, vagy egy területen több szintű jogosultsági rendszert kell kiépíteni ideális megoldást jelent egy önálló beléptető vezérlő. A SAC 6 készülék egyajtós, többfunkciós, önálló beléptető vezérlő. A teljesen kiöntött elektronika masszív, vandálbiztos, galvanizált fémházban található, ezáltal mind beltéri, mind kültéri használatra alkalmas. Wiegand kimenettel használható billentyűzetnek vagy kártyaolvasónak, valamint beléptető központokhoz csatlakoztatható. (tovább…)
Kész az Onvif C profilja is
A világ IP-alapú vezető szabványosítási kezdeményezése, az Onvif bemutatta a C profil végleges változatát. A C profil a beléptetőrendszereket és az IP-alapú videorendszereket kapcsolja össze.
Az Onvif véglegesítette a C profilt (C Profile), amely az IP-alapú videomegfigyelő rendszereket hangolja össze a beléptető rendszerekkel. Az elfogadott C profil alapján a gyártók már tesztelik az új készülékeket, amelyek hamarosan megjelennek a piacon.
A C profilnak köszönhetően a tervezők és telepítők könnyen kiválaszthatják majd azokat az IP-alapú videoeszközöket és beléptető eszközöket, amelyek képesek egymással kommunikálni a biztonsági rendszerben. Így a tervezés és a telepítés is egyszerűbbé, gyorsabbá fog válni, a költségeket is csökkentve.
A beléptetőrendszerekben a C profil követelményeinek megfelelő eszközök: olvasók, zárak, ajtóvezérlők, központok képesek lesznek az adatok továbbítására és fogadására az IP-alapú videorendszerekkel. A C profilnak megfelelő eszközök kombinálhatók az S profilúakkal is.
Az Onvif profilkoncepciójának célja, hogy tervezők, telepítők könnyebben azonosíthassák az egymással kommunikálni képes eszközöket. Az S profil az IP-alapú video- és audioberendezések összehangolását szabályozza. Ma a piacon a közel 500 Onvif tagvállalat körülbelül 2500 terméke felel már meg az S profilnak.
A G profil pedig a videorögzítés, -keresés és lejátszás eszközeit szabályozza.
Forrás: onvif.org
Merre tart a biztonságtechnika 2014-ben? 3. rész – beléptetés
A 2014. év várható biztonságtechnikai fejlesztéseit taglaló cikksorozatunk harmadik részében a beléptetőrendszereketvesszük górcső alá.
Biztonságos, nyitott és rugalmas megoldások
A biztonsági ipar folyamatosan fejlődik, és az új megoldások egyre összetettebbe lesznek. A fejlődést elfogadó és támogató szakemberek és vállalkozások szemléletváltozást hoznak a biztonság területére. Így azután a fejlődés lesz az értékteremtő, nem pedig annak gátlása vagy megállítása. Az előrelátóan gondolkodó és cselekvő fejlesztőknek köszönhetően a beléptető megoldások képesek a jövőbeni fenyegetéseket kivédésére, és a beléptetőrendszerek alkalmasak lesznek más rendszerekkel való együttműködésre. A jövő, hogy a beléptetők kapcsolódnak a készpénz nélküli fizetési rendszerekhez, munkaidő-nyilvántartó és vállalatirányítási rendszerekhez, és a biztonságos csatlakozás érdekében a számítógépes hálózatokhoz, tehát teljes egészet fog alkotni a vállalat biztonsági rendszere. Ennek megvalósításához szükség van az olyan ipari szabványokra, mint az Open Supervised Device Protocol (OSDP), amely megoldja a kétirányú kommunikációt, valamint olyan dinamikus technológiákra – hardverekre és szoftverekre –, amelyek tanulni tudnak, és könnyen alkalmazkodnak a megváltozott feltételekhez, folyamatosan képesek küzdeni a fenyegetettség ellen.
Felmérés
A felhasználók még mindig nem eléggé óvatosak, derült ki a HID Global felméréséből:
- a felhasználók kevesebb, mint 50 százaléka frissítette a rendszert az elmúlt évben,
- és több mint a fele még nem frissített az elmúlt három évben.
A válaszadók kaptak egy listát a legnépszerűbb technológiákról és a legjobb gyakorlatokról
- 75 százalékuk úgy érezte, hogy ez fontos vagy nagyon fontos,
- a fele úgy gondolta, nem jól vagy egyáltalán nem tette meg ezeket a lépéseket,
Okostelefonok és a beléptetés
2014-ben arra számítunk, hogy a ma meglévő korlátozások és kész rendszerek miatt először is azok az okostelefonok kapcsolódnak a beléptetőrendszerekhez, amelyek hasonlóan működnek, mint a mai beléptető kártyák. A további lépéseket a telefonokba beépített számítógépek teljesítménye és a multimédiás képessége fogja meghatározni, azaz hogy együtt tudnak-e működni a beléptetőkkel, mindemellett gazdag felhasználói élményt biztosítva. A jövőben az okostelefonok fogják elvégezni a legtöbb feladatot, amelyet ma még a kártyaolvasók és szerver együtt hajtanak végre a hagyományos beléptetőrendszerekben. Ez magában foglalja a személy azonosítását és hogy adott időben, adott helyre beléphet-e. Kérdés még az okostelefon GPS-rendszere, hogy a beléptető ellenőrizhesse, valóban az ajtó közelében van-e a belépni szándékozó, aki ezután a felhőn keresztül érvényesítheti hozzáférését – biztonságos csatornán érkező üzenettel – az ajtó számára. Ebben az új rendszerben a mobil eszközök és az ajtók hozzák meg a döntést, nem pedig a beléptetőrendszer vagy a kártya.
Ennek következtében meg fog változni a beléptetőrendszerek felépítése is. Kevésbé fognak függni a költséges infrastruktúrától: a szerverektől, a panelektől. Maga a rendszer egy elektronikus zár lesz, amely válaszol a mobil eszköztől érkező titkosított üzenetre. Így egyszerűbb és gazdaságosabb lesz a beléptetés, mint a múltban.
Egyre intelligensebb zárak
A beléptetés is az IP-alapú rendszerek irányába mozdul el, mert ezeket egyszerűbb telepíteni és fönntartani. Sőt az IP-alapú rendszerek szabványainak köszönhetően könnyebb a beléptetés integrálása a nagyobb felügyeleti rendszerekbe, amelyek szintén IP-alapon fognak üzemelni.
A nagy előnye ennek a megközelítésnek, hogy az intelligencia az ajtóba kerül át, ez egyszerűsíti a felügyeletet, és a jelentéseket egyszerű webes felületeken lehet megnézni. Ha áttérnek a felhasználók az IP-alapú rendszerekre, akkor könnyebb lesz a beléptetők fejlesztése, bővítése, és nem lesz szükség saját szerverekre, amelyek valamely adott szoftverhez és protokollhoz kapcsolódnak. Az IP-alapú hozzáférés-vezérlés túllépte a host-kontrolleres vezérlőkommunikációt, mert tartalmazza a vezérlő modult és a vezérlő-olvasó kommunikációt is. Továbbá a fejlődés a vezeték nélkülirendszerek irányába halad a hálózati beléptetési környezetben. Az első lépést a vezeték nélküli intelligens zárak jelentik, amelyek egyre inkább terjednek a piacon, mint új, alacsony költségű, energiatakarékos modellek.
A mobil beléptetés az okostelefonokkal is azon úton halad, amely kihasználja a vezeték nélküli eszközöket, és új szabályokat hoz a beléptetés engedélyezésének az eldöntésére.
Olyan olvasókat és zárakat fognak majd tervezni és telepíteni, amely nem rendelkeznek jelentősebb intelligenciával, mert kihasználja az előnyeit a nyílt rendszerű, IP-alapú intelligens vezérlőknek. Így a felhasználók választhatnak számos vezérlő és olvasó platform között, amelyek hozzáférést biztosítanak több hitelesítési technikához is.
Látogatói rendszerek
A látogatók személyre szabott fogadását hivatottak kezelni a látogatói rendszerek (Visitor Managament Systems). Ezek a szoftverek ma már széles körben elfogadottak vállalati környezetben, és egyre inkább terjednek más intézményekben is, ahol sok a látogató, mint például az egyetemeken, kórházakban. A kórházakban fontos a betegek és a látogatók szűrése és nyomon követése, ezt pedig papír alapú rendszerekkel lehetetlen jól megoldani. Különösen jelentős feladat a betegek pontos nyilvántartása a kritikus területeken, mint amilyenek a gyermekgyógyászati osztályok, és fontos munkaidő után is, amikor már csökken a személyzet létszáma. De megoldható a rendszerrel az is, hogy a nemkívánatos személyeket kiszűrjék.
John Fenske, a HID alelnöke
Forrás: www.securityinfowatch.com
Kapcsolódó írásaink:
Merre tart a biztonságtechnika 2014-ben? 1. rész – videomegfigyelés
Merre tart a biztonságtechnika 2014-ben? 2. rész – otthoni rendszerek
Merre tart a biztonságtechnika 2014-ben? 3. rész – beléptetés
IP-alapú beléptetőrendszer
Megjelent az első nyílt, nem védett IP-alapú hálózati ajtóvezérlő a biztonsági piacon. Az Axis A1001 hálózati ajtóvezérlő kapocs a beléptetőrendszerek és az IP-alapú megfigyelőrendszerek között.
„Mivel szoros kapcsolat van a beléptetőrendszerek és a megfigyelőrendszerek között, természetes lépés volt a fejlesztőink részéről, hogy új, hálózati ajtóvezérlővel jelenjenek meg a beléptetőrendszerek piacán. Az IP-technológiában szerzett szakértelmünket most a beléptetés területén kívánjuk felhasználni, mert a beléptető piac készen áll arra, hogy IP-technológiára váltáson” – tájékoztatott Ray Mauritsson, az Axis Communications elnök-vezérigazgatója.
Az Axis A1001 az első nyílt, nem védett IP-alapú hálózati ajtóvezérlő a piacon. Így két megoldás platformja is lehet.
- Az Axis Entry Manager (az Axis A1001-be beépített szoftverrel) felhasználásra kész megoldás kis- és közepes méretű rendszerekhez, például 10 vezérelt ajtóval és egyszerű beléptetési követelményekkel rendelkező irodákba, üzemekbe, üzletekbe.
- Nagyvállalati rendszerekben az Axis A1001 nyílt programozási felülete lehetővé teszi, hogy az Axis ADP (Application Development Partners) partnerek a megrendelői igényeknek megfelelően testre szabják a rendszereket. Kezdetben az Axis ADP partnerei az Aimetis, a Genetec, az Imron, a Milestone Systems, a Next Level Security Systems és az OnSSI biztosítják a fejlett beléptetési funkciókat és az integrációt a videomegfigyelő rendszerekkel.
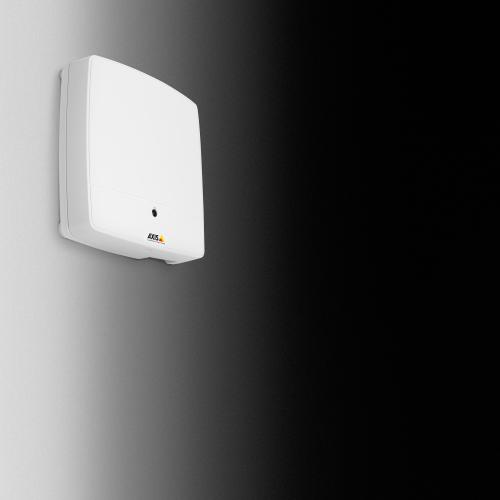
Először az USA-ban
Az Axis 2013. utolsó negyedévében először az Amerikai Egyesült Államokban kezdi meg az A1001 hálózati ajtóvezérlő értékesítését. A hálózati videotechnológia korán teret nyert az Egyesült Államokban, és hatalmas a beléptetőrendszerek piaca az országban. A beléptetőrendszerek globális piacának mérete 2012-ben 3 milliárd USD volt, amely az IHS piackutató (korábban IMS Resourche, IHS CCTV and Surveillance Equipment – World – 2013) előrejelzése alapján – évi 7 százalékos növekedéssel számolva – 2017-re 4,2 milliárd USD-ra nő.
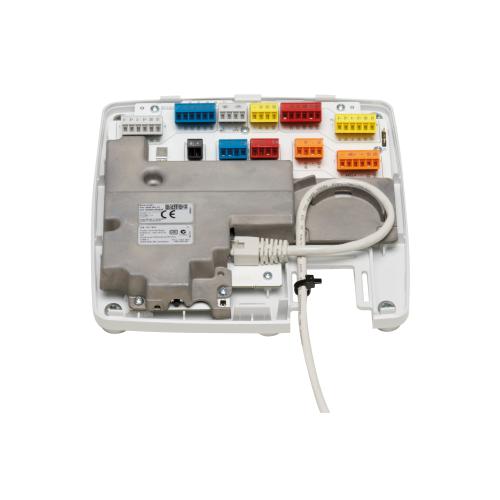
Az Axis A1001 hálózati ajtóvezérlő további tulajdonságai:
- Nyílt architektúrája lehetővé teszi a videomegfigyelő, behatolásjelző és egyéb rendszerek könnyű integrációját.
- PoE táplálása feleslegessé teszi külön tápellátást biztosító kábelek kiépítését.
- A kártyabirtokosok adatait, valamint a rendszerbeállításokat automatikusan tárolja és a vezérlők között szinkronizálja. Az eszközök a rendszer bármelyik számítógépéről menedzselhetők.
- Lehetővé teszi az „egy ajtó egy vezérlő” kialakítást, így biztosítva a fix ajtónkénti árat. Teljesen skálázható, feleslegessé téve a hagyományos 4, 8, 16 és 32 ajtós központi vezérlőket.
- Támogatja a legtöbb olvasóprotokollt és olvasótípust, szabványos IT- és biztonsági eszközöket, például elektromos zárakat, nyitásérzékelőket.
- A telepítési varázsló, valamint a színkódolt csatlakozók megkönnyítik a telepítést, és a hibátlan bekötés ellenőrzését.
- Az API teljesíti az ONVIF Profile C előírásait, így lehetővé teszi a kliensek, a beléptető- és a hálózati videomegfigyelő-rendszer elemeinek együttműködését.
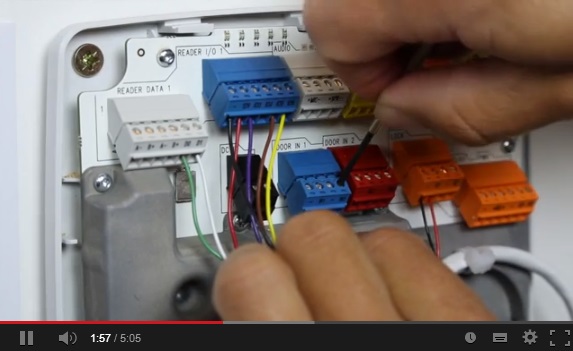
Videó Axis A1001 hálózati ajtóvezérlő telepítéséről
Forrás: Axis
Az okostelefonos alkalmazások veszélyei
Az alkalmazottak egyre több cégnél használják saját mobil eszközeiket, az okostelefonokat és a táblagépeket a munkával kapcsolatos feladatokra. Ez az új irányvonal arra kényszeríti a kis és nagy cégeket, hogy alkalmazkodjon a „Hozd magaddal a telefonod” (Bring Your Own Device, BYOD) szokáshoz, és megvédje az IT-hálózata biztonságát. A Security Sales & Integration írásában vizsgálja az okostelefonok munkahelyi használatát az Egyesült Államokban.
A biztonsági és az informatikai vezetők nem repesnek az örömtől a „Hozd magaddal a telefonod” (Bring Your Own Device, BYOD) elterjedése kapcsán, hiszen előfordult már, hogy, az alkalmazott a saját okostelefonján keresztül vett le a céges hálózatról anyagot oly módon, hogy közben a vállalati hálózatot rosszindulatú támadásnak tette ki. Az ilyen esetek védekezésre ösztönzik a vállalkozásokat, és olyan alkalmazásokat adnak munkatársaiknak, amelyekkel már biztonsággal használhatják a munkához saját készülékeiket. Növeli a BYOD gyors terjedését, hogy egyre több alkalmazás könnyen hozzáférhető a felhőalapú szolgáltatások számára.
Felmérés
Egy, a közelmúltban készített tanulmány szerint a Cisco partner cégeinek 90 százalékánál használják az alkalmazottak a saját okostelefonjaikat a munkájukhoz. Ezen belül is a munkatársak 39 százaléka nem védi jelszóval a készülékét, emellett 52 százalékuk hozzáfér a nem védett céges WiFi-hálózathoz.
Szabályozás
Miközben a mobil eszközök növelik a munkavégzés rugalmasságát, a cégek próbálják szabályozni az adatok hozzáférési jogosultságait, állítja Paul Boucherle, az Ohio-i székhelyű Matterhorn Consulting munkatársa. „Az IT részlegek még csak a kezdeti szakaszában vannak a szabályozásnak, mert ez nagyon munka” – tette hozzá Boucherle.
NFC-s megoldások
Kézenfekvő megoldásként egyre több biztonságtechnikai alkalmazás is használja a mobil eszközöket. Közel már az az idő, amikor a rövid hatótávolságú vezeték nélküli kommunikációra (Near Field Communication – NFC) képes okostelefonokat (NFC-képes okostelefonok) széles körben használják a beléptetőrendszerekben és hitelesítő alkalmazásokban.
Fejlesztések
Azok a fejlesztők, akik időben befektetnek munkát és pénzt vezető szerephez juthatnak a BYOD piacon mondta Julian Lovelock, a HID Global alelnöke.
„Ez nem fog egyik napról a másikra menni, de a mobilalapú hitelesítés lesz az egyik olyan terület, ahol a befektetés nagyon gyorsan megtérül. A hitelesítést egyaránt lehet használni a fizikai hozzáférés esetében, mint például a beléptetés és a cyber térben is az adatokhoz való hozzáféréshez.”
Négy lépés
A Vector Resources, IT vállalkozás a kaliforniai Torrance-ból már technológiákat és szolgáltatásokat is biztosít BYOD alapú alkalmazásokhoz, bizonyítva a mobil eszközök gyors terjedését a biztonsági és IT területen. A gomba módra szaporodó alkalmazások egyike egy egészségbiztosítási pénztáré, ennél az alkalmazásnál fontos volt az elszámolásokhoz, hogy az ügyfelek használhassák okostelefonjaikat.
„Sok vállalkozás foglalkozik védett egészségügyi információk továbbításával elektronikus rendszerek számára. Sokan használják szerződött orvosok és egészségügyi dolgozók ezeket az alkalmazásokat, és ők nem szeretnék, hogy bárki is korlátozza a mobil eszközök használatát” – tájékoztat Patrick Luce, a Vector igazgatója. „Óriási a kereslet a megfelelő biztonságú BYOD előírások és technológiák iránt.”
Az igazgató hozzátette, négy fő lépésből áll BYOD alkalmazása a vállalkozásoknál:
- a BYOD használatának szabályozása,
- a megfelelő biztonsági technológiák kialakítása a mobil eszközök használatához,
- a szoftverlicencek megvásárlása,
- a felhasználók képzése.
Képzés
A fejlesztőknek megfelelően ki kell képezniük a telepítőket a BYOD technológiákkal kapcsolatban. Bár ez csak egy része a gyorsan fejlődő területnek állítja Chuck Wilson, a rendszerfejlesztők szövetségének, a National Systems Contractors Association (NSCA) ügyvezetője. Majd hozzá teszi a különféle szakmai szövetségeknek is fontos szerepe lesz majd a BYOD legjobb megoldásainak megismertetésében, elterjesztésében, a kockázatok feltárásában és a nyereség növelésében.
„Nem szabad gondolkodás nélkül átvenni a technológiákat, mivel ezek számos kockázatot rejtenek magukban. A telepítőnek kettős feladata van, saját üzleti szempontjai mellett az ügyfele biztonságára is vigyáznia kell.”
Forrás: Security Sales & Integration, securitysales.com
Ifsec-díjas beléptetőrendszer
A beléptetőrendszerek kategóriában a Genetec Synergis Master Controller (SMC) nyerte el az Ifsec & Firex-díjat 2013-ban.
A 2013-as év beléptetőrendszere az Ifsecen a Genetec Synergis Master Controllere (SMC) lett. A Genetec a biztonsági ipar egyik vezető szolgáltatója, a díjat nyert rendszere olyan intelligens IP-kontroller, amely az IP-alapú hozzáférés-vezérlést biztosítja a már meglévő beléptetőrendszerekhez. Annak számára ajánlott ez az eszköz, aki korszerűsíteni szeretné a már meglévő beléptetőrendszerét úgy, hogy lehetővé váljon az IP-alapú hozzáférés-vezérlés, miközben kihasználja a meglévő eszközöket és vezetékeket. Ezzel nagyobb költség nélkül megvalósítható a biztonsági és az informatikai rendszerek összekapcsolása IP-alapon, így kialakítható az adott épület egységes, IP-alapú biztonsági megoldása.
Az Ifsec & Firex-díj többi nyertese
Forrás: Genetec
A beléptetőrendszerek új korszaka
A beléptetés ellenőrzése fontos eleme lett a biztonságtechnikának világszerte. Az anyagi tulajdon és a szellemi tulajdonjogok védelme, a lopás és rombolás megelőzése vagy egyszerűen az igényeknek való megfelelés: számos különféle oka lehet annak, hogy a cégek olyan átfogó beléptetőrendszer mellett döntsenek, amely korlátozza, kezeli és ellenőrzi a létesítményeikbe való bejutást.
Ha elszigetelten működnek a különböző biztonságtechnikai rendszerek, akkor a legkifinomultabb beléptetőrendszer sem képes teljesíteni, amire eredetileg szánták és, amire képes lenne. Így a megrendelő olyan beléptetőrendszert keres, amely könnyen integrálható a videomegfigyelő-rendszerrel, a behatolásjelző-rendszerrel, valamint igény van az egységes felhasználói felületre és a központi irányításra.
Új alapokon
Az esetek többségében ma már nem a portás dönti el, ki mehet be, ki nem. A vállalkozásoknak új alapokon kell kezelniük a beléptetést. Pontosan meg kell határozni, ki, mikor, hova léphet be. Ehhez pedig szükséges biztosítani a megfelelő hozzáférést. Továbbá megfelelően kell dokumentálni valamennyi belépési kísérletet, akár sikeres volt, akár nem. Így nem csak a munkavállalók belépését, hanem a teljes látogatói forgalmat rögzíteni kell.
Visszaélések
A beléptetőrendszerek hatékonyan kezelik a hozzáférési jogokat, azonban számos esetben lehetőséget adnak a visszaélésre, például ha valaki jogosulatlan személynek átadja a kártyáját, aki ezzel valamennyi hozzáférési jogosultságot megkap. Kritikus környezetben ezért kötelező egy második biztonsági szint beépítése, ez lehet a videomegfigyelő-rendszer. Ezzel például megállapítható, hogy valójában ki áll a ritkán használt hátsó ajtónál vagy próbál bejutni a raktárba olyan kártyával, amely elveszett. Integrált környezetben könnyű válaszolni az ilyen típusú kérdésekre. Megkönnyíti a személyzet munkáját, ha az integrált rendszerek automatikusan megjeleníti a megfelelő videót a képernyőn.
Ha történik valami
Kriminalisztikai szempontból is előnyös az integráció, mert a beléptetőrendszer eseménynaplója hivatkozik a megfelelő videofelvételre. Ez a funkció nagyban megkönnyíti a múltbeli események és riasztások azonosítását, visszakeresését és lejátszását.
Fontos, hogy a rendszer megőrizze a riasztási esemény előtti és utáni videofelvételeket is. Ezért léányeges, hogy a kezelő ismerje a lehetőségeket, és megfelelő módon be is tudja állítani a rendszert. Sőt beállítható az is, hogy a riasztási eseményhez kapcsolódóan a PTZ kamera egy előre meghatározott helyzetbe álljon vagy a DVR nagyobb felbontású képeket rögzítsen és mentsen ilyen esetben.
Integrálás
Megkönnyíti a rendszerek integrálását, ha annak valamennyi részegysége ugyanattól a gyártótól származik. Ez azonban ritkán fordul elő. Ha a beléptetőrendszer, a videomegfigyelő-rendszer és a behatolás jelző rendszer más-más gyártótól származik, akkor az integráció maga lehet a rémálom. A telepítőnek ilyenkor jól el kell igazodnia a különféle interfészek és az egyes komponensek programozása terén. A munka megkönnyítése érdekében szükséges, hogy a gyártók a nyílt kódú és elfogadott szabványoknak megfelelően készítsék berendezéseiket. Így a telepítő könnyen integrálhatja az alrendszereket az épületfelügyeleti rendszer, mint esernyő alá. A legtöbb jelenlegi rendszer a hagyományos IT-technológiáknak megfelelően – mint a TCP/IP és az OPC kommunikáció – működik. A nyílt szabványokon alapuló rendszerek célja, hogy segítse a teljes berendezés kiépítését, és annak a jövőbeli növekedését.

Access Engine
A Bosch Access Engine beléptetőrendszere a legmagasabb igények kielégítésére lett kifejlesztve. Moduláris felépítésének köszönhetően rendszerben lehet fölépíteni vele a legmegfelelőbb megoldást, amellyel valamennyi, a beléptetőrendszerekkel szemben támasztott igény kielégíthető, és rugalmasan bővíthető. Az Access Engine egyszerűen kezelhető beléptetőrendszer, amely felhasználóbarát módon vezérli az ajtókat és a kapukat, miközben a személyzet számára világos áttekintést ad a hozzá kapcsolódó videorendszerhez vagy épp kaputelefonhoz.
További információk: Bosch Security
