Hogyan fejlődik a biztonságtechnika 2013-ban? 2. – Beléptetőrendszerek
Milyen fejlődés várható 2013-ban a biztonságtechnika egyes területein? Milyen irányban haladnak az egyes ágazatok. A securityinfowatch.com írása alapján négy területet nézünk meg: videomegfigyelés, beléptetés, videomenedzsment-szoftverek, integrált rendszerek. Sorozatunk második részében a beléptetőrendszerek újdonságairól szól John Fenske, a HID Global termékekért és marketingért felelős alelnöke.
John Fenske, a HID Global termékekért és marketingért felelős alelnöke
- „Súrlódásmentes” biztonság: azon biztonsági megoldásokat nevezünk súrlódásmentesnek, amelyek nem lassítják le a felhasználókat. Az eddigi kártyák, kulcsok, érmék és kódok helyett a jövő NFC-képes okostelefonoké és más mobileszközöké. (Near Field Communications, rövid hatótávolságú vezeték nélküli kommunikációs technológiai szabvány.)
- Felgyorsult a mobileszközök használata a beléptetőrendszerekben. 2012-ben rakták le az alapjait az NFC-képes mobil eszközök alkalmazásának a beléptetésben. A mobileszközök széles körű alkalmazásához először is szükség van NFC-képes készülékek elterjedésére megfelelő biztonsági elemekkel. Másrészt olyan beléptetőrendszerekre, illetve azoknak olyan zárakra és más hardverelemekre, amelyek olvasni képesek az okostelefonokat és más NFC-képes mobil eszközöket.
- Egyelőre az okostelefonokat és a kártyákat párhuzamosan alkalmazzák a beléptetőrendszerek. Az ismert előnyök nem valószínű, hogy az NFC-képes okostelefonok teljesen lecserélik az intelligens kártyákat a következő évben. Ehelyett a mobileszközök együtt létezhetnek kártyákkal és más RFID-eszközökkel, tehát a rendszereknek párhuzamosan, mindkét eszközt olvasniuk kell.
- Hozzáférés-ellenőrzés fejlődése. A felhasználók egyre inkább szeretnék, hogy csak egy hitelesítő adattal hozzáférjenek több mindenhez: az épületbe való belépéshez, az IT-hálózatba való bejelentkezéshez, az alkalmazásokhoz történő hozzáféréshez, és távoli hozzáférést biztosítsanak számukra a hálózathoz anélkül, hogy egyszer használatos jelszót kapjanak (one-time password, OTP) vagy token kelljen alkalmazniuk. Ez így sokkal kényelmesebb, és nagyban növeli a biztonságot azáltal, hogy erős hitelesítést ad a teljes IT-infrastruktúrához. Mindemellett ez a rendszer csökkenti a telepítési és üzemeltetési költségeket is.
- A kártyatechnológia folyamatos fejlődése. Az intelligens közelítő kártyák (RFID) a mai legmagasabb szintű kártyák a beléptetőrendszerekhez, amelyek nyílt szabványokon alapulnak. A kártyák biztonságát vizuális és digitális adatok fölvitelével is fokozzák, így például növelik a biztonságot a nagyfelbontású képekkel, holografikus kártyákkal, lézergravírozott személyre szabott adatokkal. Emellett növelik a kártyák digitális tárolási kapacitását is, így rögzíteni lehet rajtuk biometrikus adatokat és más információkat.
Forrás: securityinfowatch.com
Kapcsolódó írásaink
NFC-s okostelefonok a munkahelyen
A rövid hatótávolságú vezeték nélküli kommunikációra (Near Field Communication – NFC) képes okostelefonok (NFC-képes okostelefonok) megváltoztatják a gondolkodásmódunkat beléptetés kapcsán. Harm Radstaak, a HID Global EMEA ügyvezető igazgatója úgy véli, a „Hozd magaddal a telefonod” (Bring Your Own Device, BYOD), irányvonal fogja meghatározni az elkövetkező időszakot a beléptetés és a munkaidő-nyilvántartás területén.
A „Kérjük, kapcsolja ki a mobiltelefonját” szemlélet beleivódott mindannyiunk napi gyakorlatába, és elkísér bennünket, bárhol is vagyunk. Azonban hamarosan a „Hozd magaddal a telefonod” (Bring Your Own Device, BYOD) válik napi gyakorlattá a munkahelyeken, így az NFC-képes okostelefonok új korszakot nyitnak a megbízható azonosítás területén, és a fizikai beléptetés kényelmes, biztonságos és vonzó megoldásai lesznek, sőt már lettek is.
Mit is lehet az NFC-s okostelefonnal kezdeni a munkahelyen?
Számos vállalat számára már régóta aggodalomra adnak okot a biztonsággal kapcsolatos kérdések az alkalmazottak megfelelő azonosítása terén, ha az személyazonosító igazolványokkal történik a cég területén vagy a különféle vállalati funkciók esetén. Ez a kockázat csökken, ha a munkavállalók a vállalati környezetben saját okostelefonjaikat használják, mint digitális kulcsot. A személyzet sokkal nagyobb valószínűséggel felejti otthon vagy veszíti el a kártyáját, igazolványát, mint a mobiltelefonját.
Az NFC-s rendszer alapja lényegében hasonló, mint a meglévő kártya-alapú beléptetőrendszerek elvei, ebben az esetben a kártya helyett a telefon hordozza a megfelelő adatokat. Áthaladáskor a hitelesítéshez a meglévő beléptetőrendszer számára szükséges azonosító adatokat a telefon közli az olvasóval.
Harm Radstaak, a HID Global EMEA ügyvezető igazgatója
Valószínűleg a vállalkozás számára a fizikai beléptetés az elsődleges felhasználási módja az NFC-s okostelefonoknak, azonban a technológia alkalmas arra, hogy számos, a cég számára fontos kapcsolódó szolgáltatást is elvégezzen. Ezek közül a legfontosabb a munkaidőnyilvántartó-rendszer, de használhatók még cafeteria céljaira a vállat büfében vagy automatáknál. De fontos alkalmazási lehetőség még például az egyszer használatos jelszavak területe is, így ezzel tud az alkalmazott belépni az asztali számítógépébe vagy a céges hálózatba. Nyilvánvalóan fontosak a kényelmi szempontok is, mert ez biztonságos és felhasználóbarát technológia, amely közelebb hozza egymáshoz a munkavállalói magatartást a munkavállalói kultúrával az üzleti világban.
A rugalmasság nem veszélyezteti a biztonságot
Annak érdekében, hogy minél több vállalat használja beléptetésre az okostelefonkat, szükség van olyan rendszerre, amely lehetővé teszi, hogy a rugalmas mobil hozzáférés mellett a biztonság ne kerüljön veszélybe. Az okostelefonra szükséges egy biztonságos kisalkalmazást telepíteni, hogy igény szerint biztosítsa az NFC-képes eszközök és a munkahelyi környezet közötti tranzakciókat. A kisalkalmazás feladata, hogy eljutassa a megfelelő digitális kulcsokat az egyes telefonokra és olvasóberendezésekre. Tegye mindezt maximális adatbiztonság mellett, és összehangolva a hagyományos azonosítási eszközökkel.
A végső cél a fizikai és logikai beléptetés összehangolása a mobil eszközökkel és a már meglévő berendezésekkel. Szem előtt tartva a biztonságot és növelve a kényelmet, összehangolva a felhőalapú adattárolással, ügyintézéssel. Így azután a cégek megszüntethetik a hagyományos műanyag kártyás rendszereiket biztonságosabbá téve és leegyszerűsítve a beléptetést.
Kihívás és lehetőség
Piaci szempontból, NFC-képes fizikai beléptetés egyszerre jelent kihívást és lehetőséget. A széles körű piaci elterjedés érdekében az olyan NFC-képes telefonkészülékek szükségesek, amelyek a ma leginkább elterjed négy operációs rendszerrel működnek: iOS, Android, Windows, és a RIM. Ezzel a telefonhálózatok üzemeltetői részévé válnak a beléptetési és a különféle fizetési rendszereknek. A feladat összetettségének és sokféleségének köszönhetően nagy vállalkozás lesz a fejlesztés. A fejlesztésben fontos feladat még annak kidolgozása, hogy az akkumulátor lemerülése esetén ne vesszenek el adatok, ne felejtse el a készülék a következő lépéseket.
Forrás: info4security.com
Near Field Communication (NFC) Az NFC rövid hatótávolságú vezeték nélküli kommunikációs technológiai szabvány, amely akár 10 centiméteres távolságban is lehetővé teszi az adatcserét az eszközök között. A szabvány számos területen alkalmazható, így például beléptetésre, jegyvásárlásra, fizetésre, internetes tartalmak elérésére, valamint a tömegközlekedésben is használható.
English
How NFC smartphones will revolutionise access control and the workplace By Harm Radstaak NFC-enabled smartphones are changing the way we think about access control. The Bring Your Own Device trend is driving this, believes Harm Radstaak. The use of a mobile phone is ingrained into our everyday routine and they accompany us wherever we go. As Bring-Your-Own-Device (BYOD) becomes corporate commonplace, NFC enabled smartphones are further ushering in a new era for managing trusted identities in the enterprise environment – and physical access control is one of the most convenient, secure and attractive capabilities facilitated by developments in the field.
What could an NFC-smartphone in the workplace do?
For many organisations, the security issues associated with multiple employed ID cards – be these for different sites, buildings or corporate functions – has long been a concern. For employees in an enterprise mobile access environment – where their own smartphones can be used as a digital key – the risk of a breach is reduced. Staff are far more likely to forget or misplace their badge or ID card than their mobile phone, which also happens to carry their ID credentials. NFC ‘digital keys’ essentially replicate the existing card-based access control principles and model via an embedded credential in the handset. The NFC enabled phone communicates identity information to the recipient access-control card reader, which passes the identity to the existing access control system for authentication, and then opens the door.
While physical access control is likely to be the primary use for NFC in the enterprise, the technology lends itself to a number of associated services that can easily be integrated into corporate NFC programmes. For instance, employees can use their smartphones to swipe in for time and attendance purposes, for cashless vending in the corporate cafeteria or even in conjunction with One Time Passwords (OTP) soft tokens that enable a user to log in to their desktop PC.This obvious convenience factor, that sees a secure, user-friendly technology fall into step with employee behaviour and culture, is helping fuel demand in the business world.
Flexibility that doesn’t compromise on security
In order to make the most of this pioneering development in access control, the enterprise needs to employ a system that can allow it to capitalise on the flexibility of mobile access, while also ensuring security is not compromised. From a technical standpoint, in order to secure transactions between NFC-enabled devices in the work environment, the smartphone requires a secure applet to hold the digital keys, an app for the user to interact with, and the actual digital keys assigned to the individual phone. This needs to be met with the accompanying reader hardware in order to recognise the information that the phone is communicating and, most importantly, a trusted identity platform that can manage, deliver, and authorise mobile credentials. This ecosystem creates a managed boundary so that corporate-issued or BYOD devices and their transactions in the enterprise can be trusted, providing a secure communications channel for transferring information between NFC-enabled phones and the other secure media and devices at play in the work environment.
Ultimately, the convergence of physical and logical access control on mobile devices is helping organisations to stay secure in a rapidly changing world, while the employee experience becomes both more fluid and easier. Moreover, with the convenience of over-the-air or cloud-based provisioning, this ecosystem means that the enterprise can provision and de-provision digital keys to the smartphone in question as and when it needs to. In doing so, enterprises can eliminate the ‘traditional’ risk of plastic card copying and simplify the process of issuing temporary credentials, modifying or cancelling them.
From a market perspective, NFC-enabled physical access control represents both a challenge and an opportunity as two sides of the same coin. In order to facilitate wide market adoption, universal NFC-enabled handsets that support the four primary operating systems: iOS, Android, Windows, and RIM, will be required. Network operators will intrinsically become part of the access control equation and, ultimately, the provisioning process. However, given the complexity and diversity of the mobile landscape is itself, all development work will be a big undertaking. Additionally, recent pilots in the field with Netflix and Good Technology, highlight that solutions that do not excessively drain battery, that are available even when the battery is dead, and that don’t interrupt other tasks, are also valuable next steps to be taken.
Harm Radstaak is managing director for EMEA, HID Global.
Source: info4security.com
Az NFC-s okostelefonok forradalmasítják a beléptetést
Az IMS Research tanulmányt készített a rövid hatótávolságú vezeték nélküli kommunikációra (Near Field Communication – NFC) képes okostelefonok lehetőségeiről az azonosítás és a beléptetés területén. A tanulmány fő megállapítása, hogy az NFC-s okostelefonok forradalmasítják az azonosítást és a beléptetést.
Az NFC feltörekvő technológia, a felhasználóknak már rendelkezésére áll, bár viszonylag kevés mobiltelefon-típus alkalmazza, így például a Samsung Galaxy S III és a Sony Xperia S, de ezekből egyre többet adnak el.
Az NFC Forum – amelyet fejlesztők, gyártók, pénzügyi szolgáltatók, így például a Nokia és a Sony hoztak létre 2004-ben –, állítja, hogy az NFC-technológia az egész világon könnyebbé és kényelmesebbé teszi a felhasználók életét, hiszen a különféle ügyleteket érintés nélkül és digitális formában lehet vele lebonyolítani.
A kutatás alapján az IMS Research megállapította, hogy ez a technológia a biztonsági piacon is rohamos fejlődés előtt áll. Az elemző szerint az NFC-technológia az okostelefonok világában forradalmasítani fogja az azonosítást és a beléptetést. A beléptetés területén az NFC-s okostelefonokban rejlő lehetőségek újradefiniálják a hitelesítést.
Az említett kutatás becslése szerint 2011-ben az eladott készülékek 2,3 százaléka NFC-s okostelefon volt, de várhatóan gyors ütemben fog nőni az eladások száma: 2014-ben 20 százalékra és 2016-ig 44 százalékra, ez 918 millió készüléket jelent világszerte.
Tavaly amerikai egyetemeken már több kísérleti programot is indítottak, amelyekben a diákok a hagyományos beléptető kártyák helyett okostelefonokat használtak beléptetés során az azonosításra. Az IMS Research szerint régiónként változhat az okostelefonok elterjedése a beléptetésben, attól függően, hogy a helyi mobilszolgáltatók és biztonsági cégek fölismerik-e a lehetőségeket, illetve akarnak-e és tudnak-e élni velük.
A gyártók már fölismerték az NFC-s okostelefonokban rejlő lehetőségeket, például a HID beléptetőgyártónak már működik a rendszere, erről már a SECURINFO.hu oldalon is szóltunk.
Forrás: Rob Ratcliff írása, www.info4security.com
Near Field Communication (NFC) Az NFC rövid hatótávolságú vezeték nélküli kommunikációs technológiai szabvány, amely akár 10 centiméteres távolságban is lehetővé teszi az adatcserét az eszközök között. A szabvány számos területen alkalmazható, így például beléptetésre, jegyvásárlásra, fizetésre, internetes tartalmak elérésére, valamint a tömegközlekedésben is használható.
English
NFC smartphones to ‘revolutionise access control’
By Rob Ratcliff
The study has suggested that Near Field Communication (NFC)-enabled smartphones have the potential to revolutionise the access control industry in the coming years.
NFC is an emerging technology for consumers and is already available on a relatively small amount of mobile phones, including the Samsung Galaxy S III and the Sony Xperia S.
The NFC Forum, established by manufacturers including Nokia and Sony back in 2004, describes NFC as technology that renders life easier and more convenient for consumers around the world by making it simpler to make transactions, exchange digital content and connect electronic devices with a touch.
IMS Research is optimistic about the potential of this technology in the security arena.
In a statement announcing the publication of itsnew study, the market analyst said: “For physical access control, the use of NFC-enabled smart phones has the potential to redefine the concept of the credential and revolutionise the access control industry.”
Pilot programmes undertaken
The US researcher estimates that around 2.3 százalék of the smartphones sold in 2011 were NFC-enabled, but this number is expected to rise quickly to 20 százalék in 2014 and to 44 százalék by 2016 – that’s equivalent to 918 million handsets.
Last year, several NFC pilot programmes were undertaken in locations including American university buildings using smartphones for physical access control.
Instead of the standard access control cards employed in offices and universities around the world, students were able to use their NFC-enabled smartphones to access buildings.
IMS Research said that the pace at which NFC is adopted for the purpose of physical access control will vary by region due to factors including the number of smartphones that are NFC-enabled, the participation of local mobile network operators and the involvement of security companies.
Firms such as HID have already awoken to the potential of NFC, while smaller concerns like ECKey are already producing and distributing smartphone access control systems.
Source: www.info4security.com
Az okostelefonos alkalmazások veszélyei
Az alkalmazottak egyre több cégnél használják saját mobil eszközeiket, az okostelefonokat és a táblagépeket a munkával kapcsolatos feladatokra. Ez az új irányvonal arra kényszeríti a kis és nagy cégeket, hogy alkalmazkodjon a „Hozd magaddal a telefonod” (Bring Your Own Device, BYOD) szokáshoz, és megvédje az IT-hálózata biztonságát. A Security Sales & Integration írásában vizsgálja az okostelefonok munkahelyi használatát az Egyesült Államokban.
A biztonsági és az informatikai vezetők nem repesnek az örömtől a „Hozd magaddal a telefonod” (Bring Your Own Device, BYOD) elterjedése kapcsán, hiszen előfordult már, hogy, az alkalmazott a saját okostelefonján keresztül vett le a céges hálózatról anyagot oly módon, hogy közben a vállalati hálózatot rosszindulatú támadásnak tette ki. Az ilyen esetek védekezésre ösztönzik a vállalkozásokat, és olyan alkalmazásokat adnak munkatársaiknak, amelyekkel már biztonsággal használhatják a munkához saját készülékeiket. Növeli a BYOD gyors terjedését, hogy egyre több alkalmazás könnyen hozzáférhető a felhőalapú szolgáltatások számára.
Felmérés
Egy, a közelmúltban készített tanulmány szerint a Cisco partner cégeinek 90 százalékánál használják az alkalmazottak a saját okostelefonjaikat a munkájukhoz. Ezen belül is a munkatársak 39 százaléka nem védi jelszóval a készülékét, emellett 52 százalékuk hozzáfér a nem védett céges WiFi-hálózathoz.
Szabályozás
Miközben a mobil eszközök növelik a munkavégzés rugalmasságát, a cégek próbálják szabályozni az adatok hozzáférési jogosultságait, állítja Paul Boucherle, az Ohio-i székhelyű Matterhorn Consulting munkatársa. „Az IT részlegek még csak a kezdeti szakaszában vannak a szabályozásnak, mert ez nagyon munka” – tette hozzá Boucherle.
NFC-s megoldások
Kézenfekvő megoldásként egyre több biztonságtechnikai alkalmazás is használja a mobil eszközöket. Közel már az az idő, amikor a rövid hatótávolságú vezeték nélküli kommunikációra (Near Field Communication – NFC) képes okostelefonokat (NFC-képes okostelefonok) széles körben használják a beléptetőrendszerekben és hitelesítő alkalmazásokban.
Fejlesztések
Azok a fejlesztők, akik időben befektetnek munkát és pénzt vezető szerephez juthatnak a BYOD piacon mondta Julian Lovelock, a HID Global alelnöke.
„Ez nem fog egyik napról a másikra menni, de a mobilalapú hitelesítés lesz az egyik olyan terület, ahol a befektetés nagyon gyorsan megtérül. A hitelesítést egyaránt lehet használni a fizikai hozzáférés esetében, mint például a beléptetés és a cyber térben is az adatokhoz való hozzáféréshez.”
Négy lépés
A Vector Resources, IT vállalkozás a kaliforniai Torrance-ból már technológiákat és szolgáltatásokat is biztosít BYOD alapú alkalmazásokhoz, bizonyítva a mobil eszközök gyors terjedését a biztonsági és IT területen. A gomba módra szaporodó alkalmazások egyike egy egészségbiztosítási pénztáré, ennél az alkalmazásnál fontos volt az elszámolásokhoz, hogy az ügyfelek használhassák okostelefonjaikat.
„Sok vállalkozás foglalkozik védett egészségügyi információk továbbításával elektronikus rendszerek számára. Sokan használják szerződött orvosok és egészségügyi dolgozók ezeket az alkalmazásokat, és ők nem szeretnék, hogy bárki is korlátozza a mobil eszközök használatát” – tájékoztat Patrick Luce, a Vector igazgatója. „Óriási a kereslet a megfelelő biztonságú BYOD előírások és technológiák iránt.”
Az igazgató hozzátette, négy fő lépésből áll BYOD alkalmazása a vállalkozásoknál:
- a BYOD használatának szabályozása,
- a megfelelő biztonsági technológiák kialakítása a mobil eszközök használatához,
- a szoftverlicencek megvásárlása,
- a felhasználók képzése.
Képzés
A fejlesztőknek megfelelően ki kell képezniük a telepítőket a BYOD technológiákkal kapcsolatban. Bár ez csak egy része a gyorsan fejlődő területnek állítja Chuck Wilson, a rendszerfejlesztők szövetségének, a National Systems Contractors Association (NSCA) ügyvezetője. Majd hozzá teszi a különféle szakmai szövetségeknek is fontos szerepe lesz majd a BYOD legjobb megoldásainak megismertetésében, elterjesztésében, a kockázatok feltárásában és a nyereség növelésében.
„Nem szabad gondolkodás nélkül átvenni a technológiákat, mivel ezek számos kockázatot rejtenek magukban. A telepítőnek kettős feladata van, saját üzleti szempontjai mellett az ügyfele biztonságára is vigyáznia kell.”
Forrás: Security Sales & Integration, securitysales.com
Érintőképernyős terminál a Heathrown
Az Emerald segíteni fogja a biztonsági személyzet munkáját, tisztán kivehető, színes kép jelzi a kártyastátuszt a hozzáféréseknél, továbbá a rendszer nagymértékben növeli a biztonságot a Heathrow Campus területén, ahol a szállítmány, a személyzet és a legénység is ellenőrzési ponton halad át.
Már több mint 20 éve van üzemben a CEM Systems a repülőtéren mind az öt terminált felügyelve, az AC2000 Airport biztonsági és repülés specifikus hozzáférés szabályzó menedzsmentrendszerrel kiegészülve. Az AC2000 Airport rugalmas és igényekhez szabható biztonságtechnikai megoldást kínál az egyedi és egyre növekvő követelményekhez.
Az AC2000 Airport védi a személyzetet, a repülés kiegészítő berendezéseket és évente több millió utast is. A rendszert számos modul egészíti ki, például az AC2000 AED (riasztási esemény megjelenítésre), az AC2000 T&A (látogatottság ellenőrzésére), az AC2000 VIPPS (az igazolvány használatok vizuális ábrázolására), és ezeken felül a repülőtér több mint 4000 adatolvasót is kezel a CEM S600 hatósugarában, nem beszélve a hordozható, roaming adatolvasó-eszközökről.
Miközben folyamatosan fejlesztés alatt állnak a hardverek hatósugarai, az Emeraldot a Heathrow ID központban helyezték el, a Campus területén. „Az Emerald intelligens eszköz révén felhasználói jogokat biztosít, felügyeleti szükségleteket elégít ki, fellendíti az üzleti tevékenységet és növeli az intézkedések hatékonyságát.” – nyilatkozta Andrew Fulton, Senior Director Global Sales, a CEM Systems.
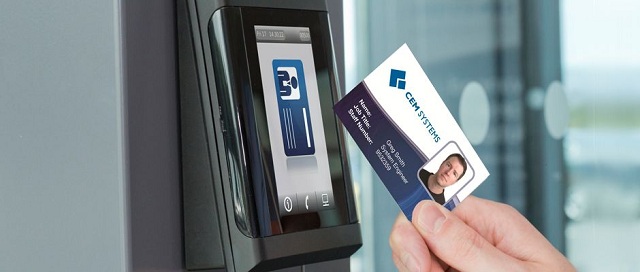
Az Emerald kizárólag olyan adatokkal dolgozik, amelyeket a CEM AC2000 hozzáférés-vezérlő PC kliens használ. Ezek az adatok csak a kapuk közelében férhetők hozzá a rendszer alkalmazásai és táveszközök segítségével, így teljesen biztonságosan használhatók.
Rengeteg kiegészítő lehetőséget is biztosít a rendszer. A First and Last swipe megmutatja a belépéseket és azok célját, a Card Details alkalmazással ellenőrizhetők a hozzáférési szintek és a kártyák érvényessége, a Change PIN pedig lehetővé teszi a felhasználóknak, hogy személyes kódjukat az operátorok közreműködése nélkül változtassák meg.
Az Emerald a képernyők kezelésében is szerepet játszik, így reklám céllal vagy a látogatók informálása érdekében folyamatosan változtatja a területen található kijelzők képét, így a Heathrow nagymértékben tudja támogatni a területén működő üzleteket is.
Az Entry Checklist Mode alkalmazásával beállítható a kapukon való áthaladáshoz, hogy képernyőn megjelenített kérdésekre adott helyes válasz megadása után lehessen csak továbbhaladni. Ha a képernyőn megjelenő egyik kérdésre sem tud helyes választ adni az alkalmazott, nem fog tudni belépni az adott területre.
Forrás: securityworldhotel.com
Kapcsolódó cikkek:
Piacnövekedés várható a belépés szabályozás területén
Előretört az IP-technológia a gyorskapukban is
Kész az Onvif C profilja is
IP-alapú beléptetőrendszer
Egyszerű megoldás a beléptetés területén
Ahol nehezen megoldható a kulcsok használata, vagy egy területen több szintű jogosultsági rendszert kell kiépíteni ideális megoldást jelent egy önálló beléptető vezérlő. A SAC 6 készülék egyajtós, többfunkciós, önálló beléptető vezérlő. A teljesen kiöntött elektronika masszív, vandálbiztos, galvanizált fémházban található, ezáltal mind beltéri, mind kültéri használatra alkalmas. Wiegand kimenettel használható billentyűzetnek vagy kártyaolvasónak, valamint beléptető központokhoz csatlakoztatható. (tovább…)
Piacnövekedés várható a belépés szabályozás területén
Az IHS Technology szerint az elkövetkező években jelentős fejlődés lesz tapasztalható a belépés szabályozási piacon belül, ugyanis az egyre bővülő igények megjelenése új, más területeken már alkalmazott technológiák integrálását teszi szükségessé.
Az IHS Technology szerint a belépés szabályozási ágazat rövid- és középtávon ugrásszerű változásokat fog tapasztalni. A történetét tekintve (például a videokamerás megfigyelőrendszerekéhez képest) lassú mozgású belépés szabályozási piac az elmúlt években egyre több újonnan bekapcsolódó cég megjelenését tapasztalhatta, valamint számos végfelhasználói igény is felmerült, így folytatni kell az olyan új technológiák felhasználását, fejlesztését is, mint amilyenek a vezeték nélküli elektromos zárak.
Az IHS arra számít, hogy az elektronikus belépés szabályozás piaci mérete 2014-ben a 3,5 milliárd dollárt is meg fogja haladni, ami az amerikai piac növekedésének és a fejlődésben lévő területek (Közép-Kelet, Afrika) növekvő igényeinek egyaránt köszönhető.
Az IHS szerint a nyílt szabványok 2014-ben még inkább alakot öltenek majd a belépés szabályozási ágazatban. A legtöbb szolgáltató, mielőtt befektetne a kutatásba és a fejlesztésbe, megvárja, hogyan fogja az ágazat beépíteni és megvalósítani ezeket a szabványokat. Sok egyéb irány, például az NFC, nagy érdeklődésnek örvend, ám ezeknek a technológiáknak az ágazatban való alkalmazása a várokozásokkal ellentétben még nem eléggé kiterjedt.
A hardverek területén a legnagyobb fejlődést az elektronikus zárak generálják, melyek már lehetnek hálózaton kívüli önálló egységek és vezeték nélküli, hálózati változatok is. Amint a végfelhasználók bízni kezdenek az új technológiákban és jobban megértik azokat, a vezeték nélküli irányzat várhatóan erős növekedésnek indul. A kezdeti időszakhoz képest az IT ágazat jelentősen összetettebbé vált, így még inkább meg fogja határozni az üzembe helyezés folyamatát a belépés szabályozás területén is.
Az IHS szerint az NFC-t még nem sikerült bevezetni belépés szabályozás területén, és néhány gyártó más opciókat kezdett számításba venni, például a Bluetooth Low Energy-t (BLE). Vélhetően az IP-eszközök ennél is több változáson mennek majd keresztül, a távoli irányíthatóság lehetőségeinek kiszélesítése és az üzembe helyezés költségeinek csökkentése mellett.
Igazán izgalmas időszak következik a beléptetés szabályozási ágazatban. Sokan mérlegelik, hogyan lehetne eredményesen hasznosítani a gyorsabban növekvő területek fejlesztéseit a belépés szabályozásban, és ez a folyamat végül egyre inkább problémamentes integrációk megjelenéséhez vezet majd.
Forrás: IHS Technology
Kapcsolódó cikkek:
Merre tart a biztonságtechnika 2014-ben? 3. rész – beléptetés
Előretört az IP-technológia a gyorskapukban is
IP-alapú beléptetőrendszer
Májusban kerül megrendezésre a VII. Ethical Hacking Konferencia
A NetAcademia május 22-én hetedik alkalommal rendezi meg szokásos tavaszi konferenciáját, ahova főként a biztonsági technológiák iránt bitszinten érdeklődő szakembereket várja előadásokkal etikus hekkelés témában. A konferencia helyszíne ezúttal a Lurdy Mozi lesz, és az idei rendezvényen a közösségi médiában előforduló visszaélések is szerepet kapnak majd.
A legújabb számítógépes hekkelési technikákat és kivédésüket évről évre bemutató egynapos összejövetelen ezúttal meglepő bemutatóra készülnek a konferencia előadói. Egy ma már elavultnak számító mobiltelefon segítségével indítják el a negyedik GSM szolgáltatót, melyre majd 10 méteres körzetben lehet 1 órán keresztül rákapcsolódni az idei Ethical Hacking Konferencián. A rendezvényt szervező NetAcademia Oktatóközpont ügyvezető igazgatója, Fóti Marcell így nyilatkozott a bemutatóval kapcsolatban: „Ma már szinte minden tudható a régebben az ismeretlenség homályában rejtőzködő GSM szabványról, s persze annak hibáiról is. Tomcsányi Domonkos előadása jó példa arra, hogy bárki által beszerezhető információk és eszközök segítségével milyen egyszerű egy fantom GSM szolgáltatást indítani, majd azon keresztül félrevezető hívásokat kezdeményezni, és hamis SMS-eket küldeni.”
Kovács Zsombor, a Deloitte képviseletében a kínai okostelefonok biztonságtechnikai buktatóit fogja elemezni a rendezvényen, valamint téma lesz az ilyen típusú készülékek operációs rendszerének túlzott mértékű adatkiszivárogtatása is.

A közösségi média határok nélküli játéktér
A közösségimédia-szolgáltatások és -alkalmazások ma már olyannyira népszerűek, hogy szinte nincs olyan szervezet, amely ne lenne valamilyen formában elérhető ezeken az oldalakon is. „Az idei Ethical Hacking Konferencián arra is példákat láthat majd a várhatóan 500 fős közönség, hogy ezeken a felületeken mi mindent tud megtenni egy rossz szándékú felhasználó” – tette hozzá Fóti Marcell.
Oroszi Eszter, a GRID CEE Zrt. tanácsadója szenzitív információk megszerzésére, és az azokkal való visszaélés lehetőségeire is mutat olyan módszereket, amelyek segítségével lényeges vállalati, bizalmas információk birtokába juthat egy támadó. Az előadás demonstrálja továbbá, hogyan alkalmazhatóak a közösségi média eszközei kártékony tartalmak terjesztésére.
A 9:00-től 17:00-ig tartó konferencia a JavaScript felhasználásával kapcsolatos biztonságtechnikai problémákra is kitér. Az Ethical Hacking Konferencia programjainak listája a Netacademia weboldalán érhető el, ahol az érdeklődők online jelentkezhetnek a rendezvényre.
Kész az Onvif C profilja is
A világ IP-alapú vezető szabványosítási kezdeményezése, az Onvif bemutatta a C profil végleges változatát. A C profil a beléptetőrendszereket és az IP-alapú videorendszereket kapcsolja össze.
Az Onvif véglegesítette a C profilt (C Profile), amely az IP-alapú videomegfigyelő rendszereket hangolja össze a beléptető rendszerekkel. Az elfogadott C profil alapján a gyártók már tesztelik az új készülékeket, amelyek hamarosan megjelennek a piacon.
A C profilnak köszönhetően a tervezők és telepítők könnyen kiválaszthatják majd azokat az IP-alapú videoeszközöket és beléptető eszközöket, amelyek képesek egymással kommunikálni a biztonsági rendszerben. Így a tervezés és a telepítés is egyszerűbbé, gyorsabbá fog válni, a költségeket is csökkentve.
A beléptetőrendszerekben a C profil követelményeinek megfelelő eszközök: olvasók, zárak, ajtóvezérlők, központok képesek lesznek az adatok továbbítására és fogadására az IP-alapú videorendszerekkel. A C profilnak megfelelő eszközök kombinálhatók az S profilúakkal is.
Az Onvif profilkoncepciójának célja, hogy tervezők, telepítők könnyebben azonosíthassák az egymással kommunikálni képes eszközöket. Az S profil az IP-alapú video- és audioberendezések összehangolását szabályozza. Ma a piacon a közel 500 Onvif tagvállalat körülbelül 2500 terméke felel már meg az S profilnak.
A G profil pedig a videorögzítés, -keresés és lejátszás eszközeit szabályozza.
Forrás: onvif.org
Merre tart a biztonságtechnika 2014-ben? 4. rész – riasztók
Az okostelefonos alkalmazások a riasztók területén is meghatározók lesznek, állítja Tim Myers, a Tyco egyik igazgatója. 2014-ben a riasztók területén várható fejlődésről szól cikksorozatunk befejező része.
Okostelefonok
Az új riasztórendszerek már építenek az okostelefonok széles körű elterjedésére. Világszerte egyre több embernek épül be mindennapjaiba az okostelefon. Így arra is használják a készülékeket, hogy távolról betekintsenek otthonukba, és ellenőrizzék a biztonságát. Az IP-alapú eszközökkel ellenőrizhető és irányítható számos otthoni készülék, ezek között a riasztó is. De emellett a fűtés, a világítás és minden árammal működő készülék, akár az elektromos zárak vagy kamerarendszerek is kezelhetők okostelefonnal.
Vezeték nélküli behatolásjelző-renszerek
Már a riasztók piacát is elérték a kifinomultabb vezeték nélküli rendszerek. A megnövelt hatótávolság, a csökkentett energiafogyasztás és az adatátviteli módszerek biztonsága az oka a vezeték nélküli rendszerek gyors térnyerésének a nagyközönségi alkalmazásokban. A 128 bites AES titkosításnak köszönhetően már idegen nem férhet hozzá a felhőben a vezeték nélküli rendszerek jeleihez. Sőt, az adatok védettek az erős elektromágneses interferenciától is.
A nagy hatótávolság, a zajtól és más készülékek jeleitől védett eszközök mind-mind a vezeték nélküli riasztórendszerek elterjedésének kedveznek. A hibrid rendszerek – amelyek vezetékes és a vezeték nélküli eszközökből épülnek fel – teljes körűen használják a mobil és az IP-kommunikációs csatornákat, így hajtóerőt jelentenek a piacon, növelve a vezeték nélküli rendszerek népszerűségét.
Csökken a téves riasztások száma
A követelmények tovább szigorodnak a téves riasztások kapcsán, így a gyártók is egyre újabb megoldásokat találnak ki. Egyrészt maga a hardver is egyre jobb: egyre kifinomultabb érzékelők jelennek meg a piacon. Másrészt az egyes rendszerelemek is segítik a téves riasztások számának csökkentését, így például a kamerába épített mozgásérzékelő jelezésére indul a felvétel, amelyet a rendszer a továbbít a felügyeleti központba, ahol megteszik a szükséges lépéseket. Emellett a hangfelvételek is növelik a biztonságot, a kétirányú audiokapcsolatnak köszönhetően a felügyeleti központban hallják, mi történik a helyszínen és szólni is tudnak az ott lévőkhöz. Illetve rögzítik is a hangokat: 15 másodpercet a riasztás előtt és 10 másodpercet az esemény után.
De a téves riasztások csökkentése érdekében a riasztóközpont programozható arra is, hogy miként reagáljon bizonyos viselkedésekre. A rendszer maga is ellenőrizheti a riasztást, ha például egynél több zónában van mozgás vagy, ha a bejárati ajtó kinyílt, majd egy mozgásérzékelő jelzett néhány másodperc múlva.
Megbízhatóbb, kifinomultabb kommunikációs protokollok
Még mindig nagy számban találhatók POTS rendszerek (hagyományos távbeszélő szolgáltatás), de folyamatosan csökken a számuk. Mint ahogy a 2G mobil kommunikáció is leáldozóban van. Már látszik az újabb váltás a kommunikációs technológia területén: megbízhatóságának köszönhetően az IP és GPRS egyre nagyobb teret hódít. Az elemzések szerint pedig nagy ugrás lesz a 4G vagy egyenesen az LTE (Long Term Evolution, hosszú távú fejlődés) térhódítása a biztonsági technológiák terén is.
Érintőképernyős eszközök
A felhasználók hozzászoktak a tiszta, felhasználóbarát felületek kezeléséhez, ma már igény van az érintőképernyős megoldásokra. Így az okostelefonok és a számítógépek mellett a biztonsági berendezések esetén is fontossá vált használatuk. A mobil alkalmazásokkal a „bárhol, bármikor elérhető” mellett az érintőképernyők is részévé váltak modern biztonsági iparnak.
Tim Myers, Tyco Security Products, a behatolásjelző-rendszerek termékcsaládjának igazgatója
Forrás: securityinfowatch.com
