IT biztonsági trendek
Az informatika biztonságáról, fejlődési irányvonalairól és stratégiákról tartott előadást Fábián Zoltán, a Computerworld B2B ágazatvezetője a III. MBF Konferencián.
Az IT biztonság témája aktuális: nemrég került nyilvánosságra, az amerikai szakszolgálatok az interneten kémkednek a különböző országok után. Ennek fényében hangsúlyozta az előadó: Titkosítsunk! Fábián Zoltán ebben a témakörben három területtel foglalkozott előadásában: az IT biztonsággal, a trendekkel, s azzal, hogy milyen stratégiákat kövessünk.
Az IT egyre hangsúlyosabb szerephez jut az üzleti életben, a kiváló IT ma már versenyelőnyt jelent. Az informatikai biztonság létfontosságú, alapvető érdek, hogy úgy működjön a rendszer, ahogy kitalálták. A rendszert azonban védeni kell. Nem csak a filmekből ismert adatlopások okozhatnak súlyos károkat, a szándékos vagy véletlen tényezők is, és le is lassíthatják a rendszert.
Egy felmérés szerint a külső, rosszindulatú károkozás kevesebb, mint a negyede a rendszert gyengítő tényezőknek, körülbelül ilyen arányú a belső, szándékos károkozás. A hibák 19 százaléka az oktatás hiányosságából származik, ha például a rendszergazda nem megfelelően frissít, sok a vírusfertőzés. Az adatszivárgás a károk 21 százalékát jelenti – ebben gyakran maguk a felhasználók hibásak, rengeteg helyen kiderült, hogy 123456 volt a jelszó.
Tekintse meg az előadásról készült videót
A vírusfertőzés egyre veszélyesebb, több országban tizenéves éves gyerekek irkálják a hekker programokat, egészen egyszerű dolgokon tud elcsúszni egy vállalkozás élete. A vírusirtó rendszerek fejlesztésével igyekeznek mindig egy lépéssel előbb járni, mindig a legfrissebbet érdemes alkalmazni.
Irányvonalak
A trendekről szólva kiemelte: várhatóan mamutméretű vállalatok és sok pici vállalkozás lesz, átalakulnak a munkavégzési szokások. A multik méreteik miatt kevésbé rugalmasan működhetnek, sok tevékenység kikerül külső cégekhez, s ezzel az adatok is kikerülnek.
Egyre többen használnak táblagépet, okostelefont – ezekbe bármilyen adatot, sőt vírust bárki beírhat, ez óriási fenyegetettséget jelent. (Néhány cégnél a vendégnek a portán le kell adni a telefont.)
A felmérések szerint Európában rossz a helyzet, a vállalkozások 63 százaléka digitális középkorban él, mielőbb fel kell zárkóznunk.
Alapvetően fontos a biztonsági normák betartása, a valóban titkos jelszó, a Windows, a vírusirtó állandó frissítése, s hogy megbízható legyen a szállító és az üzemeltető.
Nagyon hasznos a mélyebb elemzés, szakértő biztonsági céggel felméretni, mennyire sérülékeny a rendszer, és mit kell tenni a védelmére. Érdemes olyan eszközöket alkalmazni, amelyek szétválasztják a vállalat és a magánélet ügyeit.
Az okostelefonos alkalmazások veszélyei
Az alkalmazottak egyre több cégnél használják saját mobil eszközeiket, az okostelefonokat és a táblagépeket a munkával kapcsolatos feladatokra. Ez az új irányvonal arra kényszeríti a kis és nagy cégeket, hogy alkalmazkodjon a „Hozd magaddal a telefonod” (Bring Your Own Device, BYOD) szokáshoz, és megvédje az IT-hálózata biztonságát. A Security Sales & Integration írásában vizsgálja az okostelefonok munkahelyi használatát az Egyesült Államokban.
A biztonsági és az informatikai vezetők nem repesnek az örömtől a „Hozd magaddal a telefonod” (Bring Your Own Device, BYOD) elterjedése kapcsán, hiszen előfordult már, hogy, az alkalmazott a saját okostelefonján keresztül vett le a céges hálózatról anyagot oly módon, hogy közben a vállalati hálózatot rosszindulatú támadásnak tette ki. Az ilyen esetek védekezésre ösztönzik a vállalkozásokat, és olyan alkalmazásokat adnak munkatársaiknak, amelyekkel már biztonsággal használhatják a munkához saját készülékeiket. Növeli a BYOD gyors terjedését, hogy egyre több alkalmazás könnyen hozzáférhető a felhőalapú szolgáltatások számára.
Felmérés
Egy, a közelmúltban készített tanulmány szerint a Cisco partner cégeinek 90 százalékánál használják az alkalmazottak a saját okostelefonjaikat a munkájukhoz. Ezen belül is a munkatársak 39 százaléka nem védi jelszóval a készülékét, emellett 52 százalékuk hozzáfér a nem védett céges WiFi-hálózathoz.
Szabályozás
Miközben a mobil eszközök növelik a munkavégzés rugalmasságát, a cégek próbálják szabályozni az adatok hozzáférési jogosultságait, állítja Paul Boucherle, az Ohio-i székhelyű Matterhorn Consulting munkatársa. „Az IT részlegek még csak a kezdeti szakaszában vannak a szabályozásnak, mert ez nagyon munka” – tette hozzá Boucherle.
NFC-s megoldások
Kézenfekvő megoldásként egyre több biztonságtechnikai alkalmazás is használja a mobil eszközöket. Közel már az az idő, amikor a rövid hatótávolságú vezeték nélküli kommunikációra (Near Field Communication – NFC) képes okostelefonokat (NFC-képes okostelefonok) széles körben használják a beléptetőrendszerekben és hitelesítő alkalmazásokban.
Fejlesztések
Azok a fejlesztők, akik időben befektetnek munkát és pénzt vezető szerephez juthatnak a BYOD piacon mondta Julian Lovelock, a HID Global alelnöke.
„Ez nem fog egyik napról a másikra menni, de a mobilalapú hitelesítés lesz az egyik olyan terület, ahol a befektetés nagyon gyorsan megtérül. A hitelesítést egyaránt lehet használni a fizikai hozzáférés esetében, mint például a beléptetés és a cyber térben is az adatokhoz való hozzáféréshez.”
Négy lépés
A Vector Resources, IT vállalkozás a kaliforniai Torrance-ból már technológiákat és szolgáltatásokat is biztosít BYOD alapú alkalmazásokhoz, bizonyítva a mobil eszközök gyors terjedését a biztonsági és IT területen. A gomba módra szaporodó alkalmazások egyike egy egészségbiztosítási pénztáré, ennél az alkalmazásnál fontos volt az elszámolásokhoz, hogy az ügyfelek használhassák okostelefonjaikat.
„Sok vállalkozás foglalkozik védett egészségügyi információk továbbításával elektronikus rendszerek számára. Sokan használják szerződött orvosok és egészségügyi dolgozók ezeket az alkalmazásokat, és ők nem szeretnék, hogy bárki is korlátozza a mobil eszközök használatát” – tájékoztat Patrick Luce, a Vector igazgatója. „Óriási a kereslet a megfelelő biztonságú BYOD előírások és technológiák iránt.”
Az igazgató hozzátette, négy fő lépésből áll BYOD alkalmazása a vállalkozásoknál:
- a BYOD használatának szabályozása,
- a megfelelő biztonsági technológiák kialakítása a mobil eszközök használatához,
- a szoftverlicencek megvásárlása,
- a felhasználók képzése.
Képzés
A fejlesztőknek megfelelően ki kell képezniük a telepítőket a BYOD technológiákkal kapcsolatban. Bár ez csak egy része a gyorsan fejlődő területnek állítja Chuck Wilson, a rendszerfejlesztők szövetségének, a National Systems Contractors Association (NSCA) ügyvezetője. Majd hozzá teszi a különféle szakmai szövetségeknek is fontos szerepe lesz majd a BYOD legjobb megoldásainak megismertetésében, elterjesztésében, a kockázatok feltárásában és a nyereség növelésében.
„Nem szabad gondolkodás nélkül átvenni a technológiákat, mivel ezek számos kockázatot rejtenek magukban. A telepítőnek kettős feladata van, saját üzleti szempontjai mellett az ügyfele biztonságára is vigyáznia kell.”
Forrás: Security Sales & Integration, securitysales.com
A biztonsági szakembereknek jól kell érteniük az informatikához (is)
Előfordulnak gondok abból, ha a biztonsági szakember nem kellően jártas az informatikában. Mára az IT világa annyira áthatja a biztonságtechnikát, hogy elengedhetetlen a biztonsági szakemberek megfelelő informatikai képzése.
Nemrégiben Ausztráliában okozott gondot a biztonsági szakemberek nem elégséges számítógépes tudása. A Googl Wharf 7 office programján keresztül hackelte meg valaki épületfelügyeleti rendszerek bejelentkezési adatait, és átvette az irányítást a beléptetőrendszer felett. Ha a rendszer a távoli hozzáférés érdekében kapcsolódott az internethez, de nem a rendszergazda bejelentkezése volt az alapértelmezett, akkor a hacker könnyen betört a rendszerbe, és szerezte meg a bizalmas adatokat és vette át az ellenőrzését az ajtók felett.
Elég kínos az eset, de mit tegyünk, hogy ez ne történhessen meg még egyszer?
- Nem kell mindent csatlakoztatni az internethez
Gyakran előfordul, hogy csak azért csatlakozunk egy helyi hálózathoz vagy az Internethez, mert lehet. Végfelhasználó esetén ez nem gond, de ha a telepítő, a szerelő vagy a biztonsági vezető csatlakozik bárhol a hálózatra, akkor nem kellő védelem esetén betörés áldozata lehet. Így ha épp nincs szükség a távoli hozzáférésre, akkor nem csatlakozzon az Internetre.
- Szoftverei mindig legyenek naprakészek
Az említett ausztráliai esetben azért lehetett könnyen betörni a beléptetőrendszerbe, mert volt egy hiba a szoftverben, amely megakadályozta, hogy bárki megváltoztatása a rendszer alapértelmezett jelszavát. De nem csak ez volt a gond, mert ehhez a programhibához már volt javítás, de ezt nem telepítették. A szoftverek naprakészen tartása lényeges, mégis egyszerű lépés a számítógépes bűnözés elleni védekezés során.
Beszélgessen az IT szakemberekkel, és beszéljen az ügyfél IT munkatársával. Sok biztonsági szakember kerüli a kommunikációt, mert attól tart, tudatlannak nézik. Házon belül is az IT-szakemberek is rengeteg tudással rendelkeznek, nem árt kérdezni őket, és fontos az is, hogy tudják, mit is tesz a biztonsági szakember. Érdemes megtudni tőlük, milyen biztonsági intézkedéseket tesznek a cég rendszereinek védelme érdekében.
Tanulja meg a legfontosabb internetes biztonsági lépéseket, mert így képes lesz követni a beszélgetést az IT-szakemberekkel. Ezzel elnyeri a bizalmukat, és ha valaha megtámadják a rendszert, akkor bízhat abban, hogy mindent megtett ennek elkerülése érdekében.
A fizikai és a digitális biztonság területén átfedés van, és ez egyre nő. A biztonsági vezetőknek, telepítőknek, szerelőknek folyamatos továbbképzésre van szükségük a számítógépes biztonságterületén. A naprakész tudás segít megelőzni a veszélyes helyzeteket a biztonság területén.
Colin Bodbyl, a Zeecure.com alapítója
Forrás: www.ifsecglobal.com
A mesterséges intelligencia kijátszhatja az embert?
Alan Turing elgondolása szerint öt perces chat beszélgetés során az ember képes kiszűrni, hogy géppel beszélget-e vagy sem. Azonban az 1950-ben írt tanulmány alapján felállított teszten egy magát Eugene Goostmannak kiadó számítógép átment, megtévesztve a vele kommunikáló szakértők 33 százalékát.
A Turing teszt lényege, hogy a gép emberszerű vonásait vizsgálja meg, mennyire képes meggyőző lenni az MI, hogyan tud párbeszédbe elegyedni az emberrel. A teszt során írott szövegben kell kommunikálnia a tesztalanyokkal egy-egy embernek, viszont a tesztalanyoknak csak az egyike valódi személy, a másik egy számítógép. A teszt lényege, hogy a tesztalanyok meggyőzzék chat partnerüket a saját valódiságukról. A sikeres teszthez a kísérletben résztvevők 30 százalékának meggyőzése szükséges, ami eddig egyetlen számítógépnek sem sikerült.
A mostani eredmény 3 százalékkal szárnyalta túl a szükséges értéket, ami elsőre nem tűnhet soknak, de a kutatók állítása szerint már további fejlesztésekre fogja sarkallni a szakembereket, és rövid időn belül ugrásszerű fejlődés várható a mesterséges intelligencia területén. Azonban már a 33 százalékos megtévesztés is rendkívül magasnak számít, és komoly biztonságtechnikai problémákat vet fel, hiszen az online kommunikációban eddig is komoly veszélyforrást jelentettek az előre programozott számítógépek, amelyek rendszereket terheltek le, illetőleg adatokat próbáltak lopni a felhasználóktól pusztán annak segítségével, hogy egy másik embernek adták ki magukat. Amennyiben a mesterséges intelligenciának ilyen irányú felhasználása ugrásszerű fejlődésnek indul, a biztonságtechnikai szakembereknek is fel kell készülniük azoknak a támadásoknak a kivédésére, amelyek során MI technológia bevetésére lehetőség nyílik.

Tekintettel arra, hogy az online kommunikáció kizárólag emberi résztvevők jelenléte mellett is hordoz számtalan veszélyt, a „gondolkodó számítógép” megjelenésével újabb veszélyforrások tárulnak fel. 2012-ben már 29 százalékos eredménnyel végzett a teszten ennek a chatrobotnak az elődje, tehát mindössze két évre volt szükség ehhez a szintű fejlesztéshez. Egy olyan világban, ahol a mesterséges intelligencia eredményesen képes elhitetni magáról, hogy egy mindössze 13 éves ukrán kisfiú (a legutóbbi, sikeres teszt során így történt), a biztonságtechnikai szakembereknek komoly kihívásokkal kell majd szembenézniük. Habár Murray Shanahan, az Imperial College London mesterséges intelligencia kutatója erősen vitatja a teszt eredményességét, az MI fejlődését senki sem hagyhatja figyelmen kívül.
Forrás: Naked Security
Kapcsolódó cikkek:
A biztonsági szakembereknek jól kell érteniük az informatikához (is)
A hónap fenyegetése a drive-by letöltés
Védd magad – és az adataidat!
IT biztonsági trendek
A hónap fenyegetése a drive-by letöltés
A drive-by-download olyan malware letöltést jelöl, mely a háttérben fut észrevétlenül, a felhasználó tudta és beleegyezése nélkül. Az ilyen kéretlen letöltés a böngészők, illetőleg a böngésző plug-in-ek sebezhetőségét használja ki.
Hogyan működik?
A hacker rejtett, rosszindulatú tartalmat helyez el egy weboldalon beleszőve a drive-by-t aktiváló kódokat a magába a weboldalba. Ezáltal nem kell a felhasználót egy adott felületre csábítania, hanem védett, hiteles weboldalak betöltésével tudja megfertőzni a gépet. Amint a felhasználó betölti a felületet, a drive-by aktivizálja magát, megváltoztatja a böngésző működését, és feltűnésmentesen elindítja a háttérben a malware letöltését.
Kell-e aggódni a veszély miatt?
Érdemes. A drive-by letöltés észrevétlenül működik, és megakadályozni is nagyon nehéz. A böngészők nagy része tartalmaz olyan hibafaktorokat, amelyeket az ilyen típusú programok ki tudnak használni, nem beszélve a zero-day támadás lehetőségéről, amikor egy eddig még publikálásra nem került szoftverhibát aknáznak ki a drive-by letöltés programok.
Hogyan lehet védekezni ellene?
Hatékony endpoint/végpont biztonsági szoftver, valamint web biztonsági filter együttes használatával csökkenthető a kockázat. Érdemes biztonsági patcheket is beszerezni a böngészőhöz, valamint olyan alkalmazásokat, amelyek a zero-day támadásokat hivatottak kivédeni (pl. F-Secure DeepGuard 2.0 vagy Cyberoam WAF).
Forrás: Dana Tamir, igazgató, Trusteer biztonsági vállalat, IBM
Kapcsolódó cikkek:
Hibrid IT előadássorozat és képzés Magyarországon
Védd magad – és az adataidat!
IT biztonsági trendek
Az okostelefonos alkalmazások veszélyei
Adattárolási kapacitás kalkulátor a Boschtól
A Bosch Storage Calculatorral könnyen kiszámolható, mekkora tárhelyre van szükség, és megtudhatjuk mekkora összeg takarítható meg a kamerák, felbontások, frame rate-k és a megfigyelt terület aktivitásának kiválasztása esetén.
A Bosch kamerák iDNR-rel (Dynamic Noise Reduction) vannak felszerelve, amely segítségével a tárolási szükségletek 50%-a megspórolható, csökkentve általa a hálózat terhelését, mivel a kamerák így csupán akkor használnak sávszélességet, mikor arra szükség van, anélkül, hogy a videó minősége romlana.
Bosch Storage Calculator 2.0 – letöltés
Kapcsolódó cikkek:
Bosch IP-kamera választó program
A Bosch a kisebb üzlethelyiségek igényeire is megoldást nyújt
IP-kamerák kis alkalmazásokhoz dobozos és dóm kivitelben
Védd magad – és az adataidat!
Dr. Pataki Gábor, adatvédelmi szakjogász és Molnár Gábor, az L-Tender Consulting ügyvezetője a személyes adatok kezeléséről beszélt az MBF III. Konferenciáján. Előadásukban adataink védelmének fontosságára hívták fel a figyelmet.
Sokan nincsenek tisztában, hogyan védjék a saját és partnereik, munkatársaik adatait. A Nemzeti Adatvédelmi és Információszabadság Hatóság 2012-ben 18 600 000, 2013-ban 20 550 000 forint bírságot szabott ki a helytelen adatkezelésért, és több mint 30 eljárás folyamatban van.
Ellenőrzések
Az ellenőrzések során kiderült, sok helyütt, nagyvállalatoknál, önkormányzatoknál nincs megfelelő adatkezelési utasítás.
Idén különös figyelmet fordítottak a társkereső oldalak adatkezelésére, főként a 18 éven aluliak védelmére, és volt egy 3 milliós bírság ebben a témakörben. Vizsgálták a munkaerő közvetítőket is, hogyan kezelik a jelentkezők adatait, hiszen rengeteg magánszemély adatait gyűjtik össze. A legutóbbi bírság összege1 millió 200 ezer forint volt. Az előadó hangsúlyozta, nagyon fontos megfelelő figyelmet fordítani a szerződések tartalmára.
Adatkezelési szempontból lényeges vizsgálati szempont a követeléskezelés, a termékbemutatók, az adatbázisok vétele–eladása és még sok más terület is.
Személyes adat
Mi számít személyes adatnak? Gyakorlatilag minden: a névtől, a születési időtől kezdve az internet használata is, hiszen itt is nyomon követik szokásainkat.
Mindenki érintett, jobban vagy kevésbé, aki bármilyen tevékenységet végez. Egy átlagos magyar cégnél ott vannak a munkavállalók adatai, ha családi adókedvezményre jogosult, a házastársé is, ha elektronikus beléptetőrendszer van a cégnél, további adatokat gyűjtenek. Gyűlnek az adatok az állásra pályázók beküldött önéletrajzaiból is, s általában szabályozatlan, hogy ezeket az adatokat meddig tárolják.

Az előadás
Hatósági ellenőrzések
A hatósági ellenőrzések nagy része bejelentés alapján történik, elégedetlen ügyfél, a konkurencia, elküldött munkatárs tesz bejelentést. A jogosulatlan adatkezelés súlyos esetben akár 3 évig terjedő börtönnel is büntethető bűncselekmény, bár a gyakorlatban főleg pénzbüntetéssel sújtható szabálysértés, amely a 2011. évi CXII. törvény hatálya alá tartozik.
Belső szabályozás
A szolgáltatáshoz kapcsolódó adatkezelés vállalatonként változik, ezeknél a cégeknél egyedi belső szabályozásra van szükség Az ügyfélszolgálatoknál mindig adatkezelési tájékoztatóval kell kezdeni a beszélgetést, nem lehet úgy fölvenni az adatokat, hogy az ügyfél ne tudja, mi történik vele.
Megoldás az adatkezelésre
Mi lehet a megoldás? Az L-Tender Consulting cég módszere: a helyszínen felmérik, milyen adatokat használnak, audit jelentést írnak, elkészítik a szabályzatot, amely minden egyes adatkezelést rögzít, ezt bejelentik az adatvédelmi a hatóságnak, – a nyilvántartás kötelező – s ha ez megvan, akkor rendben a cég.
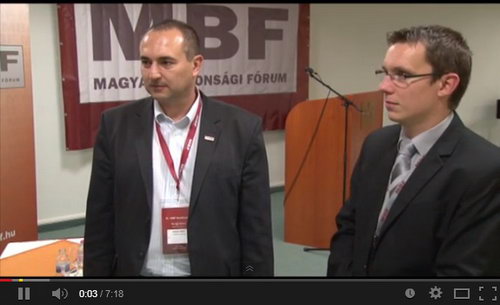
Interjú dr. Pataki Gáborral és Molnár Gáborral
Lehallgatásmentesítés 5. – Az ellenőrzés dokumentálása
A lehallgató eszközök felderítéséről szóló cikksorozatunk utolsó része az ellenőrzés dokumentálását mutatja be, és válaszol arra a kérdésre is, hogy mi a lehallgatásmentesítés célja.
A munkavégzés megkezdése előtt vállalkozói szerződést kell kötni a megrendelővel, amely szabályozza a lehallgató eszközök felderítésére vonatkozó kérdéseket.
Sokszor a megrendelő nem kívánja szerződésben, számlán szerepeltetni a végzett tevékenység pontos meghatározását, attól tartva, hogy ez a tevékenység illegális. Pedig ez csak akkor igaz, ha engedéllyel nem rendelkező céggel végezteti a munkát.
A munka elvégzése után írásos összefoglaló jelentést kell készíteni a vizsgálatról. Ebben szerepeljen a vizsgálat lefolytatásának módja, ha az ellenőrzést végző illegális eszközt fedez fel, annak dokumentálása, ha sugároz a lehallgató, akkor spektrumképét, és mindenképp szerepeljen benne az eszköz a fényképe is. Ha a megbízó úgy rendelkezik, akkor az eszközt el kell távolítani, a vizsgálatot lezáró jelentésben pedig célszerű részletes szakvéleményt adni a talált eszközről.

Egyéb kérdések
A megbízó számára garantálni kell, hogy a munkavégzés során a mérést végző tudomására jutott információkat bizalmasan kezeli, illetve, hogy csak a megbízással összefüggő tevékenységet végezz a vizsgálandó objektumban. Ez lényeges kérdés, érdemes a szerződésben is garantálni, hogy a cég tevékenysége legális, és nem épp a mérés során telepít lehallgató eszközt.
A megbízó részéről szintén igény a felderítési tevékenységgel kapcsolatosan a bizalmas információkezelés. Tudomásul kell vennie és elfogadnia a megbízónak, hogy a mérések során, a területen csak az ellenőrzésben részt vevő dolgozók tartózkodhatnak. Természetesen egy felügyelő személy jelenléte – ha megbízhatóságával kapcsolatban nincs aggály – részt vehet a felderítésben, de csak szemlélőként, a munkát ne akadályozza sem kérdésekkel, sem okvetetlenkedéssel. A felkutatott sugárzó forrásokat, egyéb eszközöket jegyzőkönyvben kell rögzíteni, és bemutatni a megbízó által kijelölt személynek.
A megbízónak meg kell értenie, hogy a vizsgálatnak csak az egyik célja az, hogy felkutassa az illegális információszerzés eszközeit. De nem ez a munka eredményességének fokmérője, hanem az, hogy a terület biztonságos. Tipikusan a vizsgálatok 2–5 százalékában találunk lehallgató berendezéseket.
Mert lehet például, hogy már eleve eltávolították az eszközt, a hangrögzítőt. De az is előfordulhat, hogy a lehallgatót telepítő információt kapott arról, hogy technikai ellenőrzés lesz, ezért már elvitte a lehallgatókat. Természetesen az is lehetséges, hogy valójában nem is voltak ott eszközök.
A szolgáltatás lényege az, hogy a vizsgálat után a terület biztonságos.
Tóth Béla, Diracom Kft.
A cég a szolgáltatást a Magyar Kereskedelmi Engedélyezési Hivatal 3 HI 0900924 számú engedélye alapján végzi)
E-mail: bela@diracom.hu
Kapcsolódó írásaink
Technikai ellenőrzés, avagy lehallgatásmentesítés 1. – A gyanú
Technikai ellenőrzés, avagy lehallgatásmentesítés 2. – A lehallgatás eszközei
Lehallgatásmentesítés 3. – A szakember kiválasztása
Lehallgatásmentesítés 4. – Az ellenőrzés menete
Lehallgatásmentesítés 4. – Az ellenőrzés menete
A lehallgató berendezések felderítése haditechnikai szolgáltatásnak minősül, és csak speciális engedéllyel szabad végezni.
A mérési metodikának olyannak kell lennie, hogy képes legyen a legális sugárzó forrásokat, mint például a rádió, tévé, legális rádióforgalom elkülöníteni az illegális, azaz a lehallgató eszköz által kibocsátott sugárzásától.
Ehhez többszöri, precíz mérésre van szükség és természetesen speciális műszerezettségre.
Az inaktív eszközök kimutatásának egyetlen módja a Nonlinear Junction Detektor (NLJD) alkalmazása. Ez képes detektálni minden félvezetőt tartalmazó eszközt. Megfelelő gyakorlattal, és korszerű NLJD műszerrel felderíthetők a kikapcsolt vagy elemes, de már üzemképtelen, lemerült eszközök is. Az ilyen detektor haditechnikai eszköznek számít, csak speciális engedély alapján vásárolható, birtokolható és alkalmazható.
A mérés lépései:
- rádiófrekvenciás környezeti térkép elkészítése a méréshez
- a kijelölt területen szemrevételezéssel történő ellenőrzés
- berendezési tárgyak, építészeti elemek (álmennyezet, falburkolat stb.) ellenőrzése
- a területen belüli rádiófrekvenciás jelforrások felkutatása, azonosítása
- a területen lévő egyéb elektromos/elektronikai eszközök felkutatása, mint például „alvó” rádióadók, diktafon, rejtett kamera, mobil hírközlő eszköz stb.
A mérés során célszerű elvégezni az alábbiakat
- a kijelölt területen az elektromos hálózat és berendezések rádiófrekvenciás ellenőrzését, rádiófrekvenciás sugárzási források és szintek meghatározását, rádiófrekvenciás környezeti térkép elkészítését, illegális rádiófrekvenciás sugárzást kibocsátó eszközök felkutatását
- a mérést szükség szerint többször megismételve, akár a következő alkalomhoz illeszkedve, például fontos megbeszélés előtt vagy akár csak informálisan kiadott találkozóra szóló meghívó után (provokáció)
- a napi tevékenységhez nem tartozó, jóvá nem hagyott eszközök felderítését, például hangrögzítő eszköz, rejtett kamera stb.
- passzív, az ellenőrzés időpontjában nem működő félvezetőt tartalmazó eszközök felderítését („alvó” lehallgató eszközök)
A terület ellenőrzése két módon valósítható meg
- rádiófrekvenciás sugárforrás keresése
Ebben az esetben az aktív, a mérés idején működő jelforrások által kibocsátott rádiófrekvenciás jeleket kell keresni a tipikusan használt frekvenciatartományokban (0–26 GHz tartományban). A méréskor működő eszközök detektálhatók és utána felkutathatók, általában irányméréssel lokalizálhatók. Ez a módszer csak a mérés ideje alatt aktív, stabil sugárzást kibocsátó eszközök lokalizálására alkalmas.
- bármely elektronikai eszköz felkutatása
Ebben az esetben a helyiségek teljes fal- és padlófelületét megfelelő eszközzel kell átvizsgálni. Ez rendkívül időigényes, de a méréskor nem működő készülékek is lokalizálhatók. Fontos, hogy a területen belül lévő egyéb elektronikát tartalmazó eszközöket csak aktív sugárzás kibocsátása esetén lehet detektálni, NLJD detektor itt nem alkalmazható, mivel maga a legális eszköz is tartalmazhat félvezetőket, ilyen lehet például a számítógép, a billentyűzet, a fénymásoló, a klímapanel stb. Ezeket az eszközöket célszerű eltávolítani a biztonsági térből, mivel csak burkolatbontással ellenőrizhetők megbízhatóan, ez viszont garanciális és egyéb problémákat is felvethet. Így azután egyszerűbb az ilyen berendezések eltávolítása a biztonsági zónából.
Következő írásunkban az ellenőrzés dokumentálását mutatjuk be.
Forrás: Diracom
Kapcsolódó írásaink
Technikai ellenőrzés, avagy lehallgatásmentesítés 1. – A gyanú
Technikai ellenőrzés, avagy lehallgatásmentesítés 2. – A lehallgatás eszközei
Lehallgatásmentesítés 3. – A szakember kiválasztása
Lehallgatásmentesítés 5. – Az ellenőrzés dokumentálása