A mesterséges intelligencia kijátszhatja az embert?
Alan Turing elgondolása szerint öt perces chat beszélgetés során az ember képes kiszűrni, hogy géppel beszélget-e vagy sem. Azonban az 1950-ben írt tanulmány alapján felállított teszten egy magát Eugene Goostmannak kiadó számítógép átment, megtévesztve a vele kommunikáló szakértők 33 százalékát.
A Turing teszt lényege, hogy a gép emberszerű vonásait vizsgálja meg, mennyire képes meggyőző lenni az MI, hogyan tud párbeszédbe elegyedni az emberrel. A teszt során írott szövegben kell kommunikálnia a tesztalanyokkal egy-egy embernek, viszont a tesztalanyoknak csak az egyike valódi személy, a másik egy számítógép. A teszt lényege, hogy a tesztalanyok meggyőzzék chat partnerüket a saját valódiságukról. A sikeres teszthez a kísérletben résztvevők 30 százalékának meggyőzése szükséges, ami eddig egyetlen számítógépnek sem sikerült.
A mostani eredmény 3 százalékkal szárnyalta túl a szükséges értéket, ami elsőre nem tűnhet soknak, de a kutatók állítása szerint már további fejlesztésekre fogja sarkallni a szakembereket, és rövid időn belül ugrásszerű fejlődés várható a mesterséges intelligencia területén. Azonban már a 33 százalékos megtévesztés is rendkívül magasnak számít, és komoly biztonságtechnikai problémákat vet fel, hiszen az online kommunikációban eddig is komoly veszélyforrást jelentettek az előre programozott számítógépek, amelyek rendszereket terheltek le, illetőleg adatokat próbáltak lopni a felhasználóktól pusztán annak segítségével, hogy egy másik embernek adták ki magukat. Amennyiben a mesterséges intelligenciának ilyen irányú felhasználása ugrásszerű fejlődésnek indul, a biztonságtechnikai szakembereknek is fel kell készülniük azoknak a támadásoknak a kivédésére, amelyek során MI technológia bevetésére lehetőség nyílik.

Tekintettel arra, hogy az online kommunikáció kizárólag emberi résztvevők jelenléte mellett is hordoz számtalan veszélyt, a „gondolkodó számítógép” megjelenésével újabb veszélyforrások tárulnak fel. 2012-ben már 29 százalékos eredménnyel végzett a teszten ennek a chatrobotnak az elődje, tehát mindössze két évre volt szükség ehhez a szintű fejlesztéshez. Egy olyan világban, ahol a mesterséges intelligencia eredményesen képes elhitetni magáról, hogy egy mindössze 13 éves ukrán kisfiú (a legutóbbi, sikeres teszt során így történt), a biztonságtechnikai szakembereknek komoly kihívásokkal kell majd szembenézniük. Habár Murray Shanahan, az Imperial College London mesterséges intelligencia kutatója erősen vitatja a teszt eredményességét, az MI fejlődését senki sem hagyhatja figyelmen kívül.
Forrás: Naked Security
Kapcsolódó cikkek:
A biztonsági szakembereknek jól kell érteniük az informatikához (is)
A hónap fenyegetése a drive-by letöltés
Védd magad – és az adataidat!
IT biztonsági trendek
A hónap fenyegetése a drive-by letöltés
A drive-by-download olyan malware letöltést jelöl, mely a háttérben fut észrevétlenül, a felhasználó tudta és beleegyezése nélkül. Az ilyen kéretlen letöltés a böngészők, illetőleg a böngésző plug-in-ek sebezhetőségét használja ki.
Hogyan működik?
A hacker rejtett, rosszindulatú tartalmat helyez el egy weboldalon beleszőve a drive-by-t aktiváló kódokat a magába a weboldalba. Ezáltal nem kell a felhasználót egy adott felületre csábítania, hanem védett, hiteles weboldalak betöltésével tudja megfertőzni a gépet. Amint a felhasználó betölti a felületet, a drive-by aktivizálja magát, megváltoztatja a böngésző működését, és feltűnésmentesen elindítja a háttérben a malware letöltését.
Kell-e aggódni a veszély miatt?
Érdemes. A drive-by letöltés észrevétlenül működik, és megakadályozni is nagyon nehéz. A böngészők nagy része tartalmaz olyan hibafaktorokat, amelyeket az ilyen típusú programok ki tudnak használni, nem beszélve a zero-day támadás lehetőségéről, amikor egy eddig még publikálásra nem került szoftverhibát aknáznak ki a drive-by letöltés programok.
Hogyan lehet védekezni ellene?
Hatékony endpoint/végpont biztonsági szoftver, valamint web biztonsági filter együttes használatával csökkenthető a kockázat. Érdemes biztonsági patcheket is beszerezni a böngészőhöz, valamint olyan alkalmazásokat, amelyek a zero-day támadásokat hivatottak kivédeni (pl. F-Secure DeepGuard 2.0 vagy Cyberoam WAF).
Forrás: Dana Tamir, igazgató, Trusteer biztonsági vállalat, IBM
Kapcsolódó cikkek:
Hibrid IT előadássorozat és képzés Magyarországon
Védd magad – és az adataidat!
IT biztonsági trendek
Az okostelefonos alkalmazások veszélyei
Májusban kerül megrendezésre a VII. Ethical Hacking Konferencia
A NetAcademia május 22-én hetedik alkalommal rendezi meg szokásos tavaszi konferenciáját, ahova főként a biztonsági technológiák iránt bitszinten érdeklődő szakembereket várja előadásokkal etikus hekkelés témában. A konferencia helyszíne ezúttal a Lurdy Mozi lesz, és az idei rendezvényen a közösségi médiában előforduló visszaélések is szerepet kapnak majd.
A legújabb számítógépes hekkelési technikákat és kivédésüket évről évre bemutató egynapos összejövetelen ezúttal meglepő bemutatóra készülnek a konferencia előadói. Egy ma már elavultnak számító mobiltelefon segítségével indítják el a negyedik GSM szolgáltatót, melyre majd 10 méteres körzetben lehet 1 órán keresztül rákapcsolódni az idei Ethical Hacking Konferencián. A rendezvényt szervező NetAcademia Oktatóközpont ügyvezető igazgatója, Fóti Marcell így nyilatkozott a bemutatóval kapcsolatban: „Ma már szinte minden tudható a régebben az ismeretlenség homályában rejtőzködő GSM szabványról, s persze annak hibáiról is. Tomcsányi Domonkos előadása jó példa arra, hogy bárki által beszerezhető információk és eszközök segítségével milyen egyszerű egy fantom GSM szolgáltatást indítani, majd azon keresztül félrevezető hívásokat kezdeményezni, és hamis SMS-eket küldeni.”
Kovács Zsombor, a Deloitte képviseletében a kínai okostelefonok biztonságtechnikai buktatóit fogja elemezni a rendezvényen, valamint téma lesz az ilyen típusú készülékek operációs rendszerének túlzott mértékű adatkiszivárogtatása is.

A közösségi média határok nélküli játéktér
A közösségimédia-szolgáltatások és -alkalmazások ma már olyannyira népszerűek, hogy szinte nincs olyan szervezet, amely ne lenne valamilyen formában elérhető ezeken az oldalakon is. „Az idei Ethical Hacking Konferencián arra is példákat láthat majd a várhatóan 500 fős közönség, hogy ezeken a felületeken mi mindent tud megtenni egy rossz szándékú felhasználó” – tette hozzá Fóti Marcell.
Oroszi Eszter, a GRID CEE Zrt. tanácsadója szenzitív információk megszerzésére, és az azokkal való visszaélés lehetőségeire is mutat olyan módszereket, amelyek segítségével lényeges vállalati, bizalmas információk birtokába juthat egy támadó. Az előadás demonstrálja továbbá, hogyan alkalmazhatóak a közösségi média eszközei kártékony tartalmak terjesztésére.
A 9:00-től 17:00-ig tartó konferencia a JavaScript felhasználásával kapcsolatos biztonságtechnikai problémákra is kitér. Az Ethical Hacking Konferencia programjainak listája a Netacademia weboldalán érhető el, ahol az érdeklődők online jelentkezhetnek a rendezvényre.
Általános őrzés-védelmi kockázatok
Az általános őrzés-védelmi kockázatok feltárásakor az adatvédelemtől kezdve, az objektum helyén, környezetén át egészen a megbízó tevékenységéig számos szempontot kell figyelembe venni.
Az általános őrzés-védelmi kockázatok ismertetésekor induljunk ki az őrzés-védelem definíciójából, miszerint az őrzés-védelem nem más, mint:
a védendő személy, szervezet vagy objektum rendeltetésszerű működését veszélyeztető szándékos, jogellenes cselekmények megelőzésére, illetve elhárítására irányuló eszközök és tevékenységek rendszere.
Az általános őrzés-védelmi kockázatok esetén olyan kockázatokról beszélünk, amelyek
- a megbízóra,
- a védett objektumra,
- a védett személyre vagy
- a védett vagyonra jelenthetnek veszélyt.
Adatvagyon
Amikor védett vagyonról beszélünk, akkor mindenképpen tekintettel kell lenni az úgynevezett adatvagyonra is. A védendő adat vagy információ jelenléte, alapjában véve őrzés-védelmi kockázatot jelent, de a rendeltetésszerű működést veszélyeztető kockázatok vagy rendkívüli helyzet esetében kiemelt kockázatkezelést igényelhet. Az adatvagyon minősítésétől függően akár jelentős mértékben is növelheti a biztonsági kockázat szintjét, ezért fontos figyelembe venni az őrzés-védelmi kockázatok és ezzel együtt a védelmi feladatokat meghatározásakor is.
Az őrzés-védelmi kockázatok meghatározásánál figyelembe kell vennünk továbbá
- a védendő objektum elhelyezkedését,
- környezetét,
- építészeti jellegéből adódó mechanikai védelmét,
- a telepített mechanikai védelmet
- az elektronikus jelzőrendszereket,
- az élőerő jelenlétét.
Befolyásolhatják a kockázati szintet a környező épületek funkciói, a megközelíthetőség, a környék infrastruktúrája, közbiztonsága is.
Általános őrzés-védelmi szempontból felmerülő kockázatok esetében feltétlenül vizsgálni kell, hogy megbízó milyen egyéb jellemzői lehetnek hatással az őrzés-védelmi feladatra. Kockázatot befolyásoló jellemző lehet a megbízó verseny- vagy a közszférában betöltött szerepe, pozíciója. További kockázatnövelő tényező lehet a megbízó tevékenysége, a tevékenységének különböző vonatkozású hatásai más szervezetekre, vállalkozásokra, a társadalomra vagy akár az egyénre is. Ilyen hatás lehet, például ha a megbízó tőkeerősebb, mint a versenyszféra adott területén a vetélytársai, vagy ha a megbízó tevékenységéből adódóan veszélyes anyagokkal foglalkozik. Kockázatnövelő tényező a megbízó médiaszereplése, illetve annak gyakorisága. Ezek a jellemzők befolyásolják a szolgáltató által védett objektumba belépő ügyfelek körét, az ügyfélforgalom nagyságát, a megbízó közmegítélését, ezáltal a megbízó objektumaiban az őrzés-védelmi feladatokat is.
A védett vagyon ellen irányuló kockázatok kezelése
Az őrzés-védelem legnagyobb részét az objektumvédelem teszi ki. A hazai bűnügyi statisztikákból kiindulva az ismerté vált bűncselekmények 65 százaléka vagyon ellen irányul (táblázat).
Ismertté vált vagyonelleni bűncselekmények száma és aránya
| Ismertté vált vagyon elleni bűncselekmények |
2007. év
|
2008. év
|
|
száma
|
aránya (%)
|
száma
|
aránya (%)
|
|
276 193
|
64,7%
|
265 755
|
65,1
|
(Belügyminisztérium Koordinációs és Statisztikai Osztály, crimestat.b-m.hu, letöltés: 2011.11.24.)
Figyelembe véve a bűnügyi statisztikákat az őrzés-védelmi feladatok jelentős részét a vagyon elleni bűncselekmények megelőzése teszi ki. Ilyen típusú kockázatok kezelésére a megbízó részéről megfelelő intézkedés valamilyen be- és kilépési rend bevezetése és az élőerő általi folyamatos fenntartása és ezzel együtt a védett objektumban való tartózkodás szabályozása. Fontos megjegyezni, hogy be- és kiléptetéskor nem csak a személyforgalomra kell gondolnunk, hanem az objektum területére be- vagy onnan kilépő gépjárművekre is. Be- és kiléptetési rend kialakításakor célszerű valamilyen regisztráció bevezetése. A védett objektumba rendszeresen be- és kilépő személyek, például az ott dolgozók és az oda eseti alkalommal be- és kilépni akaró személyek például vendégek, ügyfelek vagy karbantartó személyzet részére. Ezzel együtt szükséges a gépjárművek regisztrációja valamint adott esetben a gépjárművek átvizsgálása is. A regisztráció vagy beléptetés kezelésére alkalmazhatunk csak papíralapú rendszert, elektronikus beléptetőrendszert, illetve a kettő kombinációját. Gyakorlatban a beléptetési rend a védett objektumba történő jogosulatlan belépés kockázatát oldja meg. Az épületben való tartózkodás rendje általában arról szól, hogy az eseti alkalommal belépők épületen belüli mozgásáért ki a felelős, illetve hogy az épületen belül az eseti belépők ne mozogjanak felügyelet nélküli. A vagyon elleni bűncselekmények kockázatának megoldását segíti a kulcskezelési rend, amelyben szabályozva van, hogy különböző helyiségek kulcsait kik jogosultak felvenni, illetve a kulcsok felvételét és leadását hogyan kell dokumentálni.
A vagyon elleni bűncselekmények kockázatát csökkenti az anyagok, eszközök a megbízó területére történő be- és kiszállításának szabályozása. Természetesen ezek az intézkedések elsősorban a megbízó vagyonának, értéktárgyainak a megóvására irányulnak, de ezzel együtt növelik a védett objektum területén tartózkodók saját értékeinek biztonságát.
Küldemények kockázata
Kiemelt kockázatú intézmények esetében nem lehet figyelmen kívül hagyni a levél jellegű küldemények kockázatát. Ide tartoznak a rendőrségi szakzsargonban bűnös szándékú robbanó postai küldeményeknek nevezett levélbombák vagy más postai küldeménynek, csomagnak álcázott robbanóeszközök, vagy valamilyen fertőző anyaggal szennyezett levelek, és bizonyos elkövetői körökben egyre inkább terjedő olyan küldemények, amelyek valós fenyegetést jelentő szerkezetet, anyagot nem tartalmaznak, de néhány jellemzőjük megegyezik ilyen küldeményekével. Az ilyen küldemények alkalmasak lehetnek pánik okozásra, a rendeltetésszerű működés megzavarására és speciális felderítő eszközök használata nélkül hatósági eljárás kiváltására, ez pedig a rendeltetésszerű működés részleges vagy teljes leállítását eredményezheti.
A megbízó szempontjából különös jelentősége van az ilyen típusú kockázatnak, hiszen ez a fajta kockázat egyszerre hordozza magában az életveszély, valamint jelentős anyagi kár bekövetkezésének és a rendeltetésszerű működés zavarásának vagy leállásának lehetőségét. Ilyen kockázat hatásos kezelése csak speciális eszközökkel lehetséges. Ha nincs a védett objektumra és a védelmi feladatot ellátó biztonsági szolgálatra vonatkozó olyan intézkedési rend, amelyet a rendőrség elfogad, akkor egy esetleg bekövetkező ilyen esetben az intézkedő hatóság kiürítéssel, azaz a rendeltetésszerű működés teljes felfüggesztésével kezdi meg az intézkedést.
IT biztonsági trendek
Az informatika biztonságáról, fejlődési irányvonalairól és stratégiákról tartott előadást Fábián Zoltán, a Computerworld B2B ágazatvezetője a III. MBF Konferencián.
Az IT biztonság témája aktuális: nemrég került nyilvánosságra, az amerikai szakszolgálatok az interneten kémkednek a különböző országok után. Ennek fényében hangsúlyozta az előadó: Titkosítsunk! Fábián Zoltán ebben a témakörben három területtel foglalkozott előadásában: az IT biztonsággal, a trendekkel, s azzal, hogy milyen stratégiákat kövessünk.
Az IT egyre hangsúlyosabb szerephez jut az üzleti életben, a kiváló IT ma már versenyelőnyt jelent. Az informatikai biztonság létfontosságú, alapvető érdek, hogy úgy működjön a rendszer, ahogy kitalálták. A rendszert azonban védeni kell. Nem csak a filmekből ismert adatlopások okozhatnak súlyos károkat, a szándékos vagy véletlen tényezők is, és le is lassíthatják a rendszert.
Egy felmérés szerint a külső, rosszindulatú károkozás kevesebb, mint a negyede a rendszert gyengítő tényezőknek, körülbelül ilyen arányú a belső, szándékos károkozás. A hibák 19 százaléka az oktatás hiányosságából származik, ha például a rendszergazda nem megfelelően frissít, sok a vírusfertőzés. Az adatszivárgás a károk 21 százalékát jelenti – ebben gyakran maguk a felhasználók hibásak, rengeteg helyen kiderült, hogy 123456 volt a jelszó.
Tekintse meg az előadásról készült videót
A vírusfertőzés egyre veszélyesebb, több országban tizenéves éves gyerekek irkálják a hekker programokat, egészen egyszerű dolgokon tud elcsúszni egy vállalkozás élete. A vírusirtó rendszerek fejlesztésével igyekeznek mindig egy lépéssel előbb járni, mindig a legfrissebbet érdemes alkalmazni.
Irányvonalak
A trendekről szólva kiemelte: várhatóan mamutméretű vállalatok és sok pici vállalkozás lesz, átalakulnak a munkavégzési szokások. A multik méreteik miatt kevésbé rugalmasan működhetnek, sok tevékenység kikerül külső cégekhez, s ezzel az adatok is kikerülnek.
Egyre többen használnak táblagépet, okostelefont – ezekbe bármilyen adatot, sőt vírust bárki beírhat, ez óriási fenyegetettséget jelent. (Néhány cégnél a vendégnek a portán le kell adni a telefont.)
A felmérések szerint Európában rossz a helyzet, a vállalkozások 63 százaléka digitális középkorban él, mielőbb fel kell zárkóznunk.
Alapvetően fontos a biztonsági normák betartása, a valóban titkos jelszó, a Windows, a vírusirtó állandó frissítése, s hogy megbízható legyen a szállító és az üzemeltető.
Nagyon hasznos a mélyebb elemzés, szakértő biztonsági céggel felméretni, mennyire sérülékeny a rendszer, és mit kell tenni a védelmére. Érdemes olyan eszközöket alkalmazni, amelyek szétválasztják a vállalat és a magánélet ügyeit.
Az okostelefonos alkalmazások veszélyei
Az alkalmazottak egyre több cégnél használják saját mobil eszközeiket, az okostelefonokat és a táblagépeket a munkával kapcsolatos feladatokra. Ez az új irányvonal arra kényszeríti a kis és nagy cégeket, hogy alkalmazkodjon a „Hozd magaddal a telefonod” (Bring Your Own Device, BYOD) szokáshoz, és megvédje az IT-hálózata biztonságát. A Security Sales & Integration írásában vizsgálja az okostelefonok munkahelyi használatát az Egyesült Államokban.
A biztonsági és az informatikai vezetők nem repesnek az örömtől a „Hozd magaddal a telefonod” (Bring Your Own Device, BYOD) elterjedése kapcsán, hiszen előfordult már, hogy, az alkalmazott a saját okostelefonján keresztül vett le a céges hálózatról anyagot oly módon, hogy közben a vállalati hálózatot rosszindulatú támadásnak tette ki. Az ilyen esetek védekezésre ösztönzik a vállalkozásokat, és olyan alkalmazásokat adnak munkatársaiknak, amelyekkel már biztonsággal használhatják a munkához saját készülékeiket. Növeli a BYOD gyors terjedését, hogy egyre több alkalmazás könnyen hozzáférhető a felhőalapú szolgáltatások számára.
Felmérés
Egy, a közelmúltban készített tanulmány szerint a Cisco partner cégeinek 90 százalékánál használják az alkalmazottak a saját okostelefonjaikat a munkájukhoz. Ezen belül is a munkatársak 39 százaléka nem védi jelszóval a készülékét, emellett 52 százalékuk hozzáfér a nem védett céges WiFi-hálózathoz.
Szabályozás
Miközben a mobil eszközök növelik a munkavégzés rugalmasságát, a cégek próbálják szabályozni az adatok hozzáférési jogosultságait, állítja Paul Boucherle, az Ohio-i székhelyű Matterhorn Consulting munkatársa. „Az IT részlegek még csak a kezdeti szakaszában vannak a szabályozásnak, mert ez nagyon munka” – tette hozzá Boucherle.
NFC-s megoldások
Kézenfekvő megoldásként egyre több biztonságtechnikai alkalmazás is használja a mobil eszközöket. Közel már az az idő, amikor a rövid hatótávolságú vezeték nélküli kommunikációra (Near Field Communication – NFC) képes okostelefonokat (NFC-képes okostelefonok) széles körben használják a beléptetőrendszerekben és hitelesítő alkalmazásokban.
Fejlesztések
Azok a fejlesztők, akik időben befektetnek munkát és pénzt vezető szerephez juthatnak a BYOD piacon mondta Julian Lovelock, a HID Global alelnöke.
„Ez nem fog egyik napról a másikra menni, de a mobilalapú hitelesítés lesz az egyik olyan terület, ahol a befektetés nagyon gyorsan megtérül. A hitelesítést egyaránt lehet használni a fizikai hozzáférés esetében, mint például a beléptetés és a cyber térben is az adatokhoz való hozzáféréshez.”
Négy lépés
A Vector Resources, IT vállalkozás a kaliforniai Torrance-ból már technológiákat és szolgáltatásokat is biztosít BYOD alapú alkalmazásokhoz, bizonyítva a mobil eszközök gyors terjedését a biztonsági és IT területen. A gomba módra szaporodó alkalmazások egyike egy egészségbiztosítási pénztáré, ennél az alkalmazásnál fontos volt az elszámolásokhoz, hogy az ügyfelek használhassák okostelefonjaikat.
„Sok vállalkozás foglalkozik védett egészségügyi információk továbbításával elektronikus rendszerek számára. Sokan használják szerződött orvosok és egészségügyi dolgozók ezeket az alkalmazásokat, és ők nem szeretnék, hogy bárki is korlátozza a mobil eszközök használatát” – tájékoztat Patrick Luce, a Vector igazgatója. „Óriási a kereslet a megfelelő biztonságú BYOD előírások és technológiák iránt.”
Az igazgató hozzátette, négy fő lépésből áll BYOD alkalmazása a vállalkozásoknál:
- a BYOD használatának szabályozása,
- a megfelelő biztonsági technológiák kialakítása a mobil eszközök használatához,
- a szoftverlicencek megvásárlása,
- a felhasználók képzése.
Képzés
A fejlesztőknek megfelelően ki kell képezniük a telepítőket a BYOD technológiákkal kapcsolatban. Bár ez csak egy része a gyorsan fejlődő területnek állítja Chuck Wilson, a rendszerfejlesztők szövetségének, a National Systems Contractors Association (NSCA) ügyvezetője. Majd hozzá teszi a különféle szakmai szövetségeknek is fontos szerepe lesz majd a BYOD legjobb megoldásainak megismertetésében, elterjesztésében, a kockázatok feltárásában és a nyereség növelésében.
„Nem szabad gondolkodás nélkül átvenni a technológiákat, mivel ezek számos kockázatot rejtenek magukban. A telepítőnek kettős feladata van, saját üzleti szempontjai mellett az ügyfele biztonságára is vigyáznia kell.”
Forrás: Security Sales & Integration, securitysales.com
A biztonsági szakembereknek jól kell érteniük az informatikához (is)
Előfordulnak gondok abból, ha a biztonsági szakember nem kellően jártas az informatikában. Mára az IT világa annyira áthatja a biztonságtechnikát, hogy elengedhetetlen a biztonsági szakemberek megfelelő informatikai képzése.
Nemrégiben Ausztráliában okozott gondot a biztonsági szakemberek nem elégséges számítógépes tudása. A Googl Wharf 7 office programján keresztül hackelte meg valaki épületfelügyeleti rendszerek bejelentkezési adatait, és átvette az irányítást a beléptetőrendszer felett. Ha a rendszer a távoli hozzáférés érdekében kapcsolódott az internethez, de nem a rendszergazda bejelentkezése volt az alapértelmezett, akkor a hacker könnyen betört a rendszerbe, és szerezte meg a bizalmas adatokat és vette át az ellenőrzését az ajtók felett.
Elég kínos az eset, de mit tegyünk, hogy ez ne történhessen meg még egyszer?
- Nem kell mindent csatlakoztatni az internethez
Gyakran előfordul, hogy csak azért csatlakozunk egy helyi hálózathoz vagy az Internethez, mert lehet. Végfelhasználó esetén ez nem gond, de ha a telepítő, a szerelő vagy a biztonsági vezető csatlakozik bárhol a hálózatra, akkor nem kellő védelem esetén betörés áldozata lehet. Így ha épp nincs szükség a távoli hozzáférésre, akkor nem csatlakozzon az Internetre.
- Szoftverei mindig legyenek naprakészek
Az említett ausztráliai esetben azért lehetett könnyen betörni a beléptetőrendszerbe, mert volt egy hiba a szoftverben, amely megakadályozta, hogy bárki megváltoztatása a rendszer alapértelmezett jelszavát. De nem csak ez volt a gond, mert ehhez a programhibához már volt javítás, de ezt nem telepítették. A szoftverek naprakészen tartása lényeges, mégis egyszerű lépés a számítógépes bűnözés elleni védekezés során.
Beszélgessen az IT szakemberekkel, és beszéljen az ügyfél IT munkatársával. Sok biztonsági szakember kerüli a kommunikációt, mert attól tart, tudatlannak nézik. Házon belül is az IT-szakemberek is rengeteg tudással rendelkeznek, nem árt kérdezni őket, és fontos az is, hogy tudják, mit is tesz a biztonsági szakember. Érdemes megtudni tőlük, milyen biztonsági intézkedéseket tesznek a cég rendszereinek védelme érdekében.
Tanulja meg a legfontosabb internetes biztonsági lépéseket, mert így képes lesz követni a beszélgetést az IT-szakemberekkel. Ezzel elnyeri a bizalmukat, és ha valaha megtámadják a rendszert, akkor bízhat abban, hogy mindent megtett ennek elkerülése érdekében.
A fizikai és a digitális biztonság területén átfedés van, és ez egyre nő. A biztonsági vezetőknek, telepítőknek, szerelőknek folyamatos továbbképzésre van szükségük a számítógépes biztonságterületén. A naprakész tudás segít megelőzni a veszélyes helyzeteket a biztonság területén.
Colin Bodbyl, a Zeecure.com alapítója
Forrás: www.ifsecglobal.com
OASIS szabvány: adatvédelem a felhőben
Nincs csodaszer a felhőben tárolt adatok teljes biztonságára, de az adatok megfelelő titkosítása alapvető része a felhő biztonságának – állítja Richard Moulds, a Thales stratégiai elnökhelyettese.
Hatékony titkosításra van szükség a felhőben történő adattárolás során olyanra, amely nem csak, hogy titkosítja az adatokat, hanem az irányítja és ellenőrzi az adtok visszafejtését úgy, hogy legyen is értelme az információknak.
A felhőben történő adattárolás elsődleges célja a takarékosság, de emellett fontos a könnyű elérhetőség, a rugalmasság, az adatforrások megosztása, de az a gond vele, hogy így könnyen kikerülhetnek az adatok az ellenőrzés alól. Sok szervezet számára a nem megfelelő biztonság nagyon fontos akadályt jelent a felhő használatában, és ez lényeges szempont, amikor mérlegeljük a titkosítás szerepét.
Felmérés a felhőről
Kinek ez elsődleges felelőssége megvédeni az érzékeny vagy bizalmas adatokat a felhőben? A Thales e-Security és az Pomenon Institute legújabb felmérés szerint, amely a felhőben tárolt adatok titkosítását vizsgálja, a válaszadók 44 százaléka úgy látja, az adatok védelme elsődlegesen a felhőszolgáltató feladata. Viszont a megkérdezettek 30 százaléka azt gondolja, hogy a felhasználó felel az adataiért. Ebből is látszik, hogy ma még vitatott kérdés, kié is a felelősség a felhő biztonságáért.
Kulcskezelés
A titkosítási algoritmusok védelme középpontjában a kódolás és annak ellenőrzése áll. Hiába a biztonságos zár, ha a kulcsot az ajtóban vagy a lábtörlő alatt tartjuk, esetleg bárkinek másolatot adunk, aki kéri.
Amikor a felhőszolgáltató állítja, hogy az adatainkat biztonságban tudhatjuk, mert titkosítja azokat, akkor azért kérdezzünk rá a szolgáltatónak a kulcskezelési gyakorlatára.
- Ugyanazokat a titkosítási kulcsokat kapja-e több ügyfél is, netán versenytársak is?
- Mennyire védett a titkosítás folyamata?
- Mi garantálja, hogy nem vesznek el az adataink?
A szolgáltató valószínűleg nem fog pontos választ adni ezekre a kérdésekre. Igazság szerint nagyon kevés felhőszolgáltató akar valóban felelősséget vállalni a kulcsokért. Azonban a szolgáltatók sokkal hamarabb vállalják felelősségüket, ha látják, hogy az ügyfél figyel erre a kérdésre. Azonban ez néhány újabb kérdést vet fel.
Szabvány
Vonzó az az elképzelés a felhő alapú alkalmazások és tárolás esetén, hogy az ügyfél kezében legyen a titkosítás kulcsa. Ebben az esetben a vállalaton belül elkülönül a titkosítás és az alkalmazások használata, és ez növeli a biztonságot. De ehhez ma már szükség van az alkalmazás és a felhő közötti titkosítás folyamatának szabványosítására. Ezt az eltérő platformok, a beléptetőrendszerek különféle filozófiái és az érvényben lévő egyedi biztonsági intézkedések igénylik.
Szerencsére már, van egy új szabvány, a Key Management Interoperability Protocol (KMIP). Azonban arra is figyelni kell, hogy a titkosítás csak egy lépése az adatkezelésnek. Az adatokat az adatkezelés teljes életciklusa alatt védeni kell, tehát ott is, ahol keletkezik az adat, ahol tárolják és ott is, ahol végül megsemmisítik. Tehát azzal, hogy megoldotta a felhőben tárolt adatok titkosítását, könnyen hamis biztonságérzetbe ringathatja magát mind a szolgáltató, mind az ügyfél.
Angol nyelvű videó a szabványról (Key Management Interoperability Protocol, KMIP)
A felhőben történő adattárolás esetén fontos a bizalom a szolgáltatóban, de mellette lényeges az ellenőrzés is. Értékelni és számszerűsíteni kell az adatkezelést: szükséges biztonsági auditot készíteni, ellenőrizni, hogy megfelelünk-e az előírásoknak, szabványoknak, jogszabályoknak.
Az alkalmazott üzleti modell lehet eltérő, de a szabályokat be kell tartani. A szolgáltatók keresik az ügyfelek bizalmát a felhőalkalmazások kapcsán. A különböző felhőszolgáltatókat a kritikus pontokon föltett kérdésekre adott válaszok különböztetik meg:
- Hogyan és hol használják a titkosítást a felhőben történő adattárolás során?
- Ki vigyáz a titkosítás kulcsaira?
A megfelelő válaszok esetén fontos még, hogy azok kiállják az idő próbáját is.
Richard Moulds, a Thales stratégiai elnökhelyettese
Forrás: www.ifsecglobal.com
Az OASIS (Organization for the Advancement of Structured Information Standards) angol nyelvű cikke a szabványról (Key Management Interoperability Protocol, KMIP)
Személyes adatok korszerű informatikai védelme a gyakorlatban
Jelszavaink megfejtésével könnyen juthatnak adatainkhoz illetéktelenek. Milyen is a jó jelszó? Milyen programmal titkosíthatjuk adatainkat?
Mondhatnánk, hogy ami nincs, azt nem is kell védeni. Azonban mi a XXI. században élünk, és jelen van az informatika az életünkben. És mivel mindenkinek vannak olyan adatai, amelyeket nem szívesen oszt meg a nyilvánossággal, így ezeket védeni szükséges.
Támadási lehetőségek
Cél a jelszó megszerzése, amelyet találgatással a legegyszerűbb megtalálni. Persze ezt programok végzik helyettünk, és azon jelszavakkal próbálkoznak, amelyek nagy eséllyel sikerhez is vezetnek.
Jelszóadatbázisok
Ezek általában egyszerű szöveges fájlok, amelyek a leggyakrabban használt jelszavakat tartalmazzák. Így, ha valaki olyan jelszavat használ, mint például az „1234” vagy „asdf” akkor elég gyorsan megtalálható a jelszava ezzel a módszerrel.
Jelszógenerátorok
Léteznek olyan jelszógenerátor, amelyek a támadott személy jelszavát találja ki megadott paraméterek alapján. Az ilyen rendszer például úgy működhet, hogy megadjuk a célszemély és hozzátartozói születésnapját, családtagok és háziállatok neveit valamint a hobbijával kapcsolatos szavakat. Ezután a generátor ezek kombinációt hozza létre, amelyek közül egy nagy eséllyel lesz a tulajdonos jelszava.
Brute force
Magát az eljárást a legkevésbé kifinomult eljárásnak lehet nevezni, mivel minden lehetséges jelszót kipróbál, ezért ez a leglassabb eljárás, így azután a leghatásosabb is.
A brute force (magyarul nyers erő) az az eljárás, amely esetén az összes lehetséges jelszót kipróbálják a titkosítás kulcsának megtalálása érdekében. A titkosítást végző rendszert ismerve az összes lehetséges kulcsot kipróbálja az eljárás, így előbb-utóbb megtalálja a helyes jelszót. Mivel a számítási igény nagyon nagy lehet, ezért a brute force módszer eredményességét a rendelkezésre álló idő és az alkalmazott hardver számítási sebessége határozza meg. Az eredményes működéshez nagy kapacitású hardverre van szükség. A nagy gépigény miatt alkalmaznak nem csak bérelt szerverfarmokat, de videókártyákat is, mivel ezek a hardverelemek 500 vagy akár 3000 magot is tartalmazhatnak, szemben a személyi számítógépek 2 magjával vagy a korszerű szerverek 12 magjával. A történelem folyamán arra is volt már példa, hogy kifejezetten titkosító algoritmushoz fejlesztettek ki egy brute force célhardvert.
DES megfejtésére készített brute force célhardver
A kipróbált jelszavak száma függ a karakterek számától és attól, hány különböző karaktert alkalmazunk, így világos, hogy egy hosszú, speciális karaktereket is tartalmazó jelszó kitalálása nagyságrendekkel tovább tart, mint egy rövidebb, egyszerűbb jelszó megtalálása.
Védekezni az eljárás ellen úgy lehet a legjobban, ha olyan jelszavat választunk, amely kellően hosszú és a karakterek széles skáláját alkalmazza. Így könnyen találhatunk olyan jelszavat, amely esetén egy brute force évekig vagy akár milliárd évekig tartana.
Backtrack
Ezen linux disztribúció kifejezetten a számítógépek és számítógépes hálózatok biztonsági szintjének felmérésére jött létre. A backtrack ugyan alkalmas jelszavak visszafejtésére is, azonban eredeti célja, hogy az általa feltárt hiányosságokat a rendszerek tulajdonosai pótolni tudják. A legtöbben Wifi hálózatok jelszavának megfejtésére használják, de ugyanúgy alkalmazható akár SQL-adatbázisok jelszavának megtalálására is. Más sérülékenységet vizsgáló rendszerekkel összevetve a backtrack kicsit nagyobb fokú jártasságot vár a felhasználótól, nem úgy működik, hogy megnyomok egy gombot és megcsinál mindent automatikusan. Itt parancsokat kell kiadni, amelyeket sorban végrehajt a rendszer. [1]
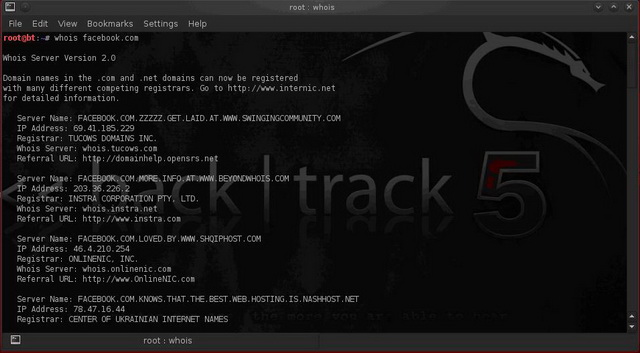
A backtrack jelszóadatbázissal rendelkezik, amely a gyakran alkalmazott és a korábban felderített jelszavakat tartalmazza. Ez szöveges txt fájlformátumban található meg a /pentest/password mappában, mérete: 35 Gb. Így azután könnyű elképzelni, mennyi különböző jelszóval rendelkezik, ezeket mind végig próbálja egy jelszófeltörési kísérlet során.
Backtrack tapasztalatok
A program használata során gyűjtött tapasztalatok alapján levonható következtetések a megfelelő jelszó kiválasztása terén:
- Nem szabad „123456” típusú jelszavakat megadni, hiszen azokat egyszerű találgatással vagy egyszerű szoftvert alkalmazva pillanatok alatt megfejthetők.
- A valóban hatékony jelszavak így néznek ki: „SG4zvci8n3R4yZngNcqTqV”. A jelszó hosszának növelésénél minden egyes hozzáadott karakterrel nagyságrendekkel növeljük a jelszó biztonságosságát.
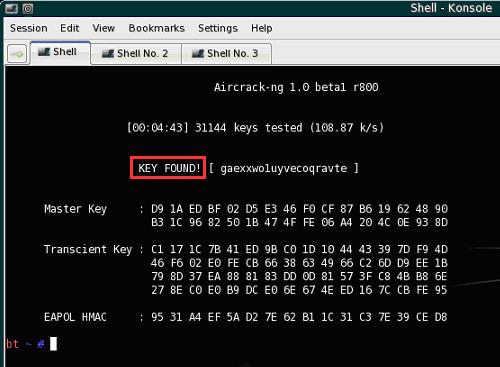
Az ábra mutatja, hogy a hosszabb, véletlenszerűnek tűnő jelszavakat is vissza lehet fejteni. A képen a „key found!” sorban látható a backtrack által 5 perc alatt megtalált jelszó.
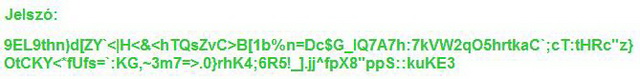
A legerősebb jelszó tartalmaz írásjeleket, így sokkal több állapotot vehet fel egyetlen karakter is. Az így előállított, megfelelő hosszúsággal rendelkező jelszó a következőképpen néz ki:
TrueCrypt
A TrueCrypt adattitkosítást végző program. Elérhető OS.X, Linux és Windows operációs rendszerekre is, így az elkészített titkosított fájlok bárhonnan elérhetők. Legnagyobb előnye, hogy nincs rajta kiskapu, amellyel ismerőseink, a hackerek vagy valamely nemzetbiztonság beleláthatna a védett tartalmakba.
A programmal lemez képfájlokat hozhatunk létre, amelyeket csatolva az operációs rendszerhez egy virtuális meghajtót kapunk. Titkosíthatunk vele továbbá meglévő partíciókat, meghajtókat vagy egész operációs rendszert is. A titkosított terület beállítható úgy, hogy az rejtve legyen, így, ha kényszerítenek bennünket a jelszó megadására, akkor hamis jelszót beírva bizalmasnak látszó fájljainkhoz jutunk, a titkosított rész pedig üres lemezterületként látszik. [2]

A virtuális meghajtó csatolásához szükség van egy jelszóra vagy egy kulcsfájlra, esetleg mind a kettőre. Addig, ameddig nem azonosítottuk magunkat, addig nem láthatjuk a fájlok tartalmát, de még a titkosított fájlok neveit és a könyvtárszerkezetüket sem. [3]
A TrueCrypt program a nagyszámú hiteles visszajelzések alapján hibák nélkül, stabilan működik, így alkalmazása minden magánember számára ajánlott.
Felhasznált irodalom
- [1] Shakeel Ali, Tedi Heriyanto: BackTrack 4: Assuring Security by Penetration Testing, April 2011 ISBN 978-1-849513-94-4 P.191
- [2] FRAUNHOFER VERLAGSIT Technical Reports on the security of cloud storage services 03/2012 ISBN 978-3-8396-0391-8 P.44
- [3] OTTAWA PC News 2007 June, volume 24, Number 6. ISBN-10 0-596-52720-9 P.5
Őszi Arnold
Óbudai Egyetem Bánki Donát Gépész és Biztonságtechnikai Mérnöki Kar
oszi.arnold@bgk.uni-obuda.hu
Kapcsolódó írásunk
Személyes adatok korszerű informatikai védelmének elmélete