Merre tart a biztonságtechnika 2014-ben? 3. rész – beléptetés
A 2014. év várható biztonságtechnikai fejlesztéseit taglaló cikksorozatunk harmadik részében a beléptetőrendszereketvesszük górcső alá.
Biztonságos, nyitott és rugalmas megoldások
A biztonsági ipar folyamatosan fejlődik, és az új megoldások egyre összetettebbe lesznek. A fejlődést elfogadó és támogató szakemberek és vállalkozások szemléletváltozást hoznak a biztonság területére. Így azután a fejlődés lesz az értékteremtő, nem pedig annak gátlása vagy megállítása. Az előrelátóan gondolkodó és cselekvő fejlesztőknek köszönhetően a beléptető megoldások képesek a jövőbeni fenyegetéseket kivédésére, és a beléptetőrendszerek alkalmasak lesznek más rendszerekkel való együttműködésre. A jövő, hogy a beléptetők kapcsolódnak a készpénz nélküli fizetési rendszerekhez, munkaidő-nyilvántartó és vállalatirányítási rendszerekhez, és a biztonságos csatlakozás érdekében a számítógépes hálózatokhoz, tehát teljes egészet fog alkotni a vállalat biztonsági rendszere. Ennek megvalósításához szükség van az olyan ipari szabványokra, mint az Open Supervised Device Protocol (OSDP), amely megoldja a kétirányú kommunikációt, valamint olyan dinamikus technológiákra – hardverekre és szoftverekre –, amelyek tanulni tudnak, és könnyen alkalmazkodnak a megváltozott feltételekhez, folyamatosan képesek küzdeni a fenyegetettség ellen.
Felmérés
A felhasználók még mindig nem eléggé óvatosak, derült ki a HID Global felméréséből:
- a felhasználók kevesebb, mint 50 százaléka frissítette a rendszert az elmúlt évben,
- és több mint a fele még nem frissített az elmúlt három évben.
A válaszadók kaptak egy listát a legnépszerűbb technológiákról és a legjobb gyakorlatokról
- 75 százalékuk úgy érezte, hogy ez fontos vagy nagyon fontos,
- a fele úgy gondolta, nem jól vagy egyáltalán nem tette meg ezeket a lépéseket,
Okostelefonok és a beléptetés
2014-ben arra számítunk, hogy a ma meglévő korlátozások és kész rendszerek miatt először is azok az okostelefonok kapcsolódnak a beléptetőrendszerekhez, amelyek hasonlóan működnek, mint a mai beléptető kártyák. A további lépéseket a telefonokba beépített számítógépek teljesítménye és a multimédiás képessége fogja meghatározni, azaz hogy együtt tudnak-e működni a beléptetőkkel, mindemellett gazdag felhasználói élményt biztosítva. A jövőben az okostelefonok fogják elvégezni a legtöbb feladatot, amelyet ma még a kártyaolvasók és szerver együtt hajtanak végre a hagyományos beléptetőrendszerekben. Ez magában foglalja a személy azonosítását és hogy adott időben, adott helyre beléphet-e. Kérdés még az okostelefon GPS-rendszere, hogy a beléptető ellenőrizhesse, valóban az ajtó közelében van-e a belépni szándékozó, aki ezután a felhőn keresztül érvényesítheti hozzáférését – biztonságos csatornán érkező üzenettel – az ajtó számára. Ebben az új rendszerben a mobil eszközök és az ajtók hozzák meg a döntést, nem pedig a beléptetőrendszer vagy a kártya.
Ennek következtében meg fog változni a beléptetőrendszerek felépítése is. Kevésbé fognak függni a költséges infrastruktúrától: a szerverektől, a panelektől. Maga a rendszer egy elektronikus zár lesz, amely válaszol a mobil eszköztől érkező titkosított üzenetre. Így egyszerűbb és gazdaságosabb lesz a beléptetés, mint a múltban.
Egyre intelligensebb zárak
A beléptetés is az IP-alapú rendszerek irányába mozdul el, mert ezeket egyszerűbb telepíteni és fönntartani. Sőt az IP-alapú rendszerek szabványainak köszönhetően könnyebb a beléptetés integrálása a nagyobb felügyeleti rendszerekbe, amelyek szintén IP-alapon fognak üzemelni.
A nagy előnye ennek a megközelítésnek, hogy az intelligencia az ajtóba kerül át, ez egyszerűsíti a felügyeletet, és a jelentéseket egyszerű webes felületeken lehet megnézni. Ha áttérnek a felhasználók az IP-alapú rendszerekre, akkor könnyebb lesz a beléptetők fejlesztése, bővítése, és nem lesz szükség saját szerverekre, amelyek valamely adott szoftverhez és protokollhoz kapcsolódnak. Az IP-alapú hozzáférés-vezérlés túllépte a host-kontrolleres vezérlőkommunikációt, mert tartalmazza a vezérlő modult és a vezérlő-olvasó kommunikációt is. Továbbá a fejlődés a vezeték nélkülirendszerek irányába halad a hálózati beléptetési környezetben. Az első lépést a vezeték nélküli intelligens zárak jelentik, amelyek egyre inkább terjednek a piacon, mint új, alacsony költségű, energiatakarékos modellek.
A mobil beléptetés az okostelefonokkal is azon úton halad, amely kihasználja a vezeték nélküli eszközöket, és új szabályokat hoz a beléptetés engedélyezésének az eldöntésére.
Olyan olvasókat és zárakat fognak majd tervezni és telepíteni, amely nem rendelkeznek jelentősebb intelligenciával, mert kihasználja az előnyeit a nyílt rendszerű, IP-alapú intelligens vezérlőknek. Így a felhasználók választhatnak számos vezérlő és olvasó platform között, amelyek hozzáférést biztosítanak több hitelesítési technikához is.
Látogatói rendszerek
A látogatók személyre szabott fogadását hivatottak kezelni a látogatói rendszerek (Visitor Managament Systems). Ezek a szoftverek ma már széles körben elfogadottak vállalati környezetben, és egyre inkább terjednek más intézményekben is, ahol sok a látogató, mint például az egyetemeken, kórházakban. A kórházakban fontos a betegek és a látogatók szűrése és nyomon követése, ezt pedig papír alapú rendszerekkel lehetetlen jól megoldani. Különösen jelentős feladat a betegek pontos nyilvántartása a kritikus területeken, mint amilyenek a gyermekgyógyászati osztályok, és fontos munkaidő után is, amikor már csökken a személyzet létszáma. De megoldható a rendszerrel az is, hogy a nemkívánatos személyeket kiszűrjék.
John Fenske, a HID alelnöke
Forrás: www.securityinfowatch.com
Kapcsolódó írásaink:
Merre tart a biztonságtechnika 2014-ben? 1. rész – videomegfigyelés
Merre tart a biztonságtechnika 2014-ben? 2. rész – otthoni rendszerek
Merre tart a biztonságtechnika 2014-ben? 3. rész – beléptetés
Beléptetés, mint szolgáltatás?
A beléptetés, mint szolgáltatás (Access Control as a Service – ACaaS) rendszerét vizsgálta az IMS Research, a biztonsági területen dolgozó piackutató cég. De mit is takar a fogalom: beléptetés, mint szolgáltatás.
A beléptetés az egyik legfontosabb és legjobban fejlődő ága lett a biztonságtechnikának. A fejlesztések számos új lehetőséget biztosítanak a felhasználóknak, és mára megjelentek a felhőalapú beléptetőrendszerek is a piacon. Ezzel együtt pedig a „beléptetés, mint szolgáltatás” (Access Control as a Service – ACaaS) jellegű megoldások is elkezdtek tért hódítani. A költségvetések csökkenése következtében a vállalkozások olcsóbb és rugalmasabb rendszereket keresnek a hagyományos beléptetőrendszerekhez képest.
ACaaS
A fejlesztők, gyártók, forgalmazók keresik azokat az utakat, amelyeken az új ügyfeleket hatékonyabban elérhetik és kiszolgálhatják. A beléptetés, mint szolgáltatás háromszereplős rendszer. A rendszerintegrátor biztosítja az informatikai hátteret, a viszonteladó megveszi és bérbe adja a beléptetéshez közvetlenül szükséges eszközöket, a felhasználó pedig használja a rendszert és havi rendszerességgel fizet a szolgáltatásért.
A rendszer a gyakorlatban úgy működik, hogy a belépési pontokon elhelyezett eszközöket a végfelhasználó kártyájával vagy NFC-képes mobiltelefonjával, táblagépével azonosítja magát, az adatcsere a felhőben zajlik, a tényleges felhasználói adatok távoli szerveken vannak elhelyezve. A rendszert üzemeltető pedig bárhonnan kezelheti az adatait egy böngésző alapú webes alkalmazással, és így biztonságosan kezeli a hozzáférési jogosultságokat.
Előnyök
A beléptetés, mint szolgáltatás számos előnnyel bír. Nagyobb rugalmasságot és több lehetőséget biztosít az ügyfeleknek, ezzel pedig a rendszerintegrátor és a viszonteladó versenyelőnyhöz jut a konkurenciával szemben. Az ügyfélnek nem kell egyszerre nagyobb összeget befektetni a beruházásba, nem kell szervereket vásárolnia és üzemeltetnie. A rendszerintegrátor és a viszonteladók pedig állandó, jól kalkulálható havi bevételhez jutnak.
Near Field Communication (NFC)
Az NFC-alapú rendszerek viharos gyorsasággal terjednek el a biztonsági iparban. Az NFC-képes mobil eszközök, mint például okostelefonok és táblagépek kis távolságokban képesek kommunikálni ez megkönnyíti a kétirányú tranzakciókat, az adatcserét és a vezeték nélküli kapcsolatot. Ezek az NFC-s rendszerek egyre népszerűbbek Európa egyes részein és Ázsiában, sőt mára az Egyesült Államokban a kiskereskedelmi tranzakciók egyre gyakrabban ezeken a készülékeken keresztül zajlanak, így például a Google fejlesztette Google Wallet alkalmazás segítségével okostelefonon keresztül lehet vásárolni, a készülék továbbítja az ügyfél titkosított hitelkártya adatait a kereskedőnek.
Két, beléptetéshez kapcsolódó cég, az Ingersoll Rand és HID Global a fő támogatói NFC-technológia elterjesztésének a biztonságtechnika területén. Egyes becslések szerint már most is több mint 1 milliárd az okostelefont használók száma világszerte, bár még kevés készülék rendelkezik NFC chippel, de számuk rohamosan nő. Paradigmaváltás előtt áll a beléptetés, a szakemberek szerint a szállodaiparban is nagy lehetőség van az átállásra. Az NFC-s technológiák mellé egyelőre szükség van még valamilyen kiegészítő alkalmazásra is. Így még párhuzamosan sokáig megmaradnak a műanyag kártyák is, sőt a biometrikus azonosítás is lehetséges útja az NFC-s megoldások kiegészítésének.
Felmérés
A beléptetés, mint szolgáltatás (Access Control as a Service – ACaaS) ma már több bevételt biztosít, mint a hagyományos beléptetőrendszerek, és segíti a beléptetőrendszerek további elterjedését. Ezt állítja frissen közzétett tanulmányában az IMS Research, a tanulmány címe Beléptetés, mint szolgáltatás az észak-amerikai és az európai piacokon.
Blake Kozak, a jelentés szerzője és az IMS Research vezető elemzője szerint: az ACaaS több mint csak egy „plug and play” típusú telepítés, megnyitotta a piacot a szélesebb értelemben vett telepítők előtt, mint például a lakatosok, akik eddig nem telepítettek hagyományos beléptető hardver/szoftver megoldásokat.
Sokféle lehetőség rejlik az ACaaS-ban, ajánlott például kisebb felhasználók számára is, így 50-nél kevesebb ajtó kezelésére vagy épp nagy szervezeteknek, amelyeknek nagy földrajzi területeket lefedően kell üzemelniük, mint például a közművek több száz alállomással.
A létesítményüzemeltetők számára is hatalmas lehetőségeket jelenthet a beléptetés, mint szolgáltatás. Jellemzően a nagy irodaházakban a beléptetőrendszereket az épület bejáratánál és az egyes irodák bejáratán helyezik el. A beléptetés, mint szolgáltatás esetén a felhasználónak nincs szüksége szerverekre, hanem bérleti díj fejében a szolgáltató szerverein tárolja az adatokat. Sőt például nem kell fizetni a szoftverek frissítésért sem.
Összefoglalva, a beléptetés, mint szolgáltatás lehet a válasz a kereslet növelése kérdésére. Ha nő e rendszerek piaci szerepe, akkor a viszonteladóknak – amelyek például kis független, családi tulajdonban lévő vállalkozások – ez igazi lehetőséget biztosít. Sőt nagy lehetőségek rejlenek a lakossági szektorban is, mivel az otthonokban is egyre inkább terjed az épületautomatizálás, az „intelligens otthon (smart home)” technológiák. Emellett a vezeték nélküli elektromechanikus zárak is egyre népszerűbbek, amelyek csatlakoztathatók a vezeték nélküli otthoni automatizálási rendszerekhez vagy más intelligens otthon alkalmazáshoz, és ehhez pedig kapcsolódhat a beléptetés, mint szolgáltatás.
Forrás: cctvinfo.com, securitysales.com
Szabványok
Az Amerikai Egyesült Állakokban a 2004-es Homeland Security Presidential Directive 12 (HSPD-12) irányelv kezdeményezte, hogy megbízható azonosítási rendszert dolgozzanak ki, amely kezeli az összes szövetségi alkalmazott és vállalkozó adatait. A végeredmény a Federal Information Processing Standard 201 (FIPS 201) szabvány lett, amely összeállította az előírásokat a szükséges infrastruktúra telepítésére és támogatására, a hitelesített azonosítóra, a fizikai és logikai hozzáférésre. Ezzel párhuzamosan készült a személyi azonosító kártya (Personal Identity Verification, PIV) és a nem szövetségi munkavállalók számára a PIV-I (PIV-interoperábilis), valamint kereskedelmi használatra Commercial Identity Verification (CIV) azonosítási rendszer, amely a PIV-re épül, és kihasználja annak infrastruktúráját.
A kezdetben nehézkesen működő PIV-rendszer mára egyre jobban terjed Amerikában. De gondot jelent, hogy a nagy kártyaszám miatt a PIV-I és a CIV nehezen kapcsolható össze a már meglévő rendszerekkel.
Near Field Communication (NFC)
Az NFC rövid hatótávolságú vezeték nélküli kommunikációs technológiai szabvány, amely akár 10 centiméteres távolságban is lehetővé teszi az adatcserét az eszközök között. A szabvány számos területen alkalmazható, így például beléptetésre, jegyvásárlásra, fizetésre, internetes tartalmak elérésére, valamint a tömegközlekedésben is használható.
A mesterséges intelligencia kijátszhatja az embert?
Alan Turing elgondolása szerint öt perces chat beszélgetés során az ember képes kiszűrni, hogy géppel beszélget-e vagy sem. Azonban az 1950-ben írt tanulmány alapján felállított teszten egy magát Eugene Goostmannak kiadó számítógép átment, megtévesztve a vele kommunikáló szakértők 33 százalékát.
A Turing teszt lényege, hogy a gép emberszerű vonásait vizsgálja meg, mennyire képes meggyőző lenni az MI, hogyan tud párbeszédbe elegyedni az emberrel. A teszt során írott szövegben kell kommunikálnia a tesztalanyokkal egy-egy embernek, viszont a tesztalanyoknak csak az egyike valódi személy, a másik egy számítógép. A teszt lényege, hogy a tesztalanyok meggyőzzék chat partnerüket a saját valódiságukról. A sikeres teszthez a kísérletben résztvevők 30 százalékának meggyőzése szükséges, ami eddig egyetlen számítógépnek sem sikerült.
A mostani eredmény 3 százalékkal szárnyalta túl a szükséges értéket, ami elsőre nem tűnhet soknak, de a kutatók állítása szerint már további fejlesztésekre fogja sarkallni a szakembereket, és rövid időn belül ugrásszerű fejlődés várható a mesterséges intelligencia területén. Azonban már a 33 százalékos megtévesztés is rendkívül magasnak számít, és komoly biztonságtechnikai problémákat vet fel, hiszen az online kommunikációban eddig is komoly veszélyforrást jelentettek az előre programozott számítógépek, amelyek rendszereket terheltek le, illetőleg adatokat próbáltak lopni a felhasználóktól pusztán annak segítségével, hogy egy másik embernek adták ki magukat. Amennyiben a mesterséges intelligenciának ilyen irányú felhasználása ugrásszerű fejlődésnek indul, a biztonságtechnikai szakembereknek is fel kell készülniük azoknak a támadásoknak a kivédésére, amelyek során MI technológia bevetésére lehetőség nyílik.

Tekintettel arra, hogy az online kommunikáció kizárólag emberi résztvevők jelenléte mellett is hordoz számtalan veszélyt, a „gondolkodó számítógép” megjelenésével újabb veszélyforrások tárulnak fel. 2012-ben már 29 százalékos eredménnyel végzett a teszten ennek a chatrobotnak az elődje, tehát mindössze két évre volt szükség ehhez a szintű fejlesztéshez. Egy olyan világban, ahol a mesterséges intelligencia eredményesen képes elhitetni magáról, hogy egy mindössze 13 éves ukrán kisfiú (a legutóbbi, sikeres teszt során így történt), a biztonságtechnikai szakembereknek komoly kihívásokkal kell majd szembenézniük. Habár Murray Shanahan, az Imperial College London mesterséges intelligencia kutatója erősen vitatja a teszt eredményességét, az MI fejlődését senki sem hagyhatja figyelmen kívül.
Forrás: Naked Security
Kapcsolódó cikkek:
A biztonsági szakembereknek jól kell érteniük az informatikához (is)
A hónap fenyegetése a drive-by letöltés
Védd magad – és az adataidat!
IT biztonsági trendek
Érintőképernyős terminál a Heathrown
Az Emerald segíteni fogja a biztonsági személyzet munkáját, tisztán kivehető, színes kép jelzi a kártyastátuszt a hozzáféréseknél, továbbá a rendszer nagymértékben növeli a biztonságot a Heathrow Campus területén, ahol a szállítmány, a személyzet és a legénység is ellenőrzési ponton halad át.
Már több mint 20 éve van üzemben a CEM Systems a repülőtéren mind az öt terminált felügyelve, az AC2000 Airport biztonsági és repülés specifikus hozzáférés szabályzó menedzsmentrendszerrel kiegészülve. Az AC2000 Airport rugalmas és igényekhez szabható biztonságtechnikai megoldást kínál az egyedi és egyre növekvő követelményekhez.
Az AC2000 Airport védi a személyzetet, a repülés kiegészítő berendezéseket és évente több millió utast is. A rendszert számos modul egészíti ki, például az AC2000 AED (riasztási esemény megjelenítésre), az AC2000 T&A (látogatottság ellenőrzésére), az AC2000 VIPPS (az igazolvány használatok vizuális ábrázolására), és ezeken felül a repülőtér több mint 4000 adatolvasót is kezel a CEM S600 hatósugarában, nem beszélve a hordozható, roaming adatolvasó-eszközökről.
Miközben folyamatosan fejlesztés alatt állnak a hardverek hatósugarai, az Emeraldot a Heathrow ID központban helyezték el, a Campus területén. „Az Emerald intelligens eszköz révén felhasználói jogokat biztosít, felügyeleti szükségleteket elégít ki, fellendíti az üzleti tevékenységet és növeli az intézkedések hatékonyságát.” – nyilatkozta Andrew Fulton, Senior Director Global Sales, a CEM Systems.
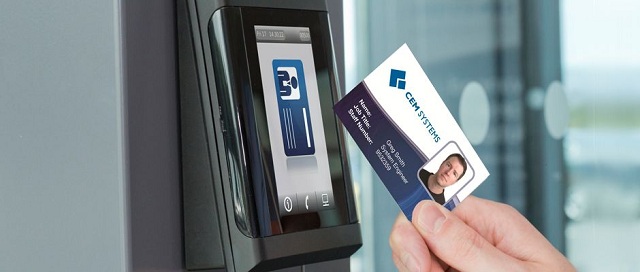
Az Emerald kizárólag olyan adatokkal dolgozik, amelyeket a CEM AC2000 hozzáférés-vezérlő PC kliens használ. Ezek az adatok csak a kapuk közelében férhetők hozzá a rendszer alkalmazásai és táveszközök segítségével, így teljesen biztonságosan használhatók.
Rengeteg kiegészítő lehetőséget is biztosít a rendszer. A First and Last swipe megmutatja a belépéseket és azok célját, a Card Details alkalmazással ellenőrizhetők a hozzáférési szintek és a kártyák érvényessége, a Change PIN pedig lehetővé teszi a felhasználóknak, hogy személyes kódjukat az operátorok közreműködése nélkül változtassák meg.
Az Emerald a képernyők kezelésében is szerepet játszik, így reklám céllal vagy a látogatók informálása érdekében folyamatosan változtatja a területen található kijelzők képét, így a Heathrow nagymértékben tudja támogatni a területén működő üzleteket is.
Az Entry Checklist Mode alkalmazásával beállítható a kapukon való áthaladáshoz, hogy képernyőn megjelenített kérdésekre adott helyes válasz megadása után lehessen csak továbbhaladni. Ha a képernyőn megjelenő egyik kérdésre sem tud helyes választ adni az alkalmazott, nem fog tudni belépni az adott területre.
Forrás: securityworldhotel.com
Kapcsolódó cikkek:
Piacnövekedés várható a belépés szabályozás területén
Előretört az IP-technológia a gyorskapukban is
Kész az Onvif C profilja is
IP-alapú beléptetőrendszer
A hónap fenyegetése a drive-by letöltés
A drive-by-download olyan malware letöltést jelöl, mely a háttérben fut észrevétlenül, a felhasználó tudta és beleegyezése nélkül. Az ilyen kéretlen letöltés a böngészők, illetőleg a böngésző plug-in-ek sebezhetőségét használja ki.
Hogyan működik?
A hacker rejtett, rosszindulatú tartalmat helyez el egy weboldalon beleszőve a drive-by-t aktiváló kódokat a magába a weboldalba. Ezáltal nem kell a felhasználót egy adott felületre csábítania, hanem védett, hiteles weboldalak betöltésével tudja megfertőzni a gépet. Amint a felhasználó betölti a felületet, a drive-by aktivizálja magát, megváltoztatja a böngésző működését, és feltűnésmentesen elindítja a háttérben a malware letöltését.
Kell-e aggódni a veszély miatt?
Érdemes. A drive-by letöltés észrevétlenül működik, és megakadályozni is nagyon nehéz. A böngészők nagy része tartalmaz olyan hibafaktorokat, amelyeket az ilyen típusú programok ki tudnak használni, nem beszélve a zero-day támadás lehetőségéről, amikor egy eddig még publikálásra nem került szoftverhibát aknáznak ki a drive-by letöltés programok.
Hogyan lehet védekezni ellene?
Hatékony endpoint/végpont biztonsági szoftver, valamint web biztonsági filter együttes használatával csökkenthető a kockázat. Érdemes biztonsági patcheket is beszerezni a böngészőhöz, valamint olyan alkalmazásokat, amelyek a zero-day támadásokat hivatottak kivédeni (pl. F-Secure DeepGuard 2.0 vagy Cyberoam WAF).
Forrás: Dana Tamir, igazgató, Trusteer biztonsági vállalat, IBM
Kapcsolódó cikkek:
Hibrid IT előadássorozat és képzés Magyarországon
Védd magad – és az adataidat!
IT biztonsági trendek
Az okostelefonos alkalmazások veszélyei
Hibrid IT előadássorozat és képzés Magyarországon
A hibrid IT a privát és publikus felhőszolgáltatások integrációja. A felhőszolgáltatások előnye, hogy az IT költségek az üzleti teljesítményhez illeszkednek, gyorsabb fejlesztési idők, alacsonyabb üzemeltetési költségek érhetőek el vele. A Hibrid IT lehetőségeinek megismerésén túl kiemelten fontos a tradicionális megoldásokat alkalmazó IT szakértők oktatása is.
Az S&T Consulting Hungary Kft., mint Európa első Microsoft Azure MSP (Managed Service Provider) partnere elsőként ismerte fel az IT szakértők oktatásának jelentőségét. A publikus felhő kínálta szolgáltatások folyamatos terjedésével elkerülhetetlenné vált, hogy az informatikai szakemberek üzleti és technológiai oldalról egyaránt behatóan megismerjék a felhőben rejlő lehetőségeket. Az üzleti élet fokozatosan terheli az IT üzemeltetés területét, és ezzel egy időben folyamatosan szigorodó elvárásokkal él az informatikai szolgáltatások tekintetében.
Az állandóan mozgásban lévő igények kielégítéséhez olyan megoldás szükséges, amely többlet erőforrásokat képes bevonni akár percek alatt is. A publikus felhőszolgáltatások jelentősége miatt kiemelten kell kezelni az on-premise infrastruktúra optimális átalakítását, hogy képes legyen a felhő erőforrásait integrálni. Az ezen elvek mentén kialakításra kerülő Hibrid IT infrastruktúra a rugalmasság és a minimalizált költségek mellett ad választ a felmerülő problémákra.
Az S&T Consulting Hungary Kft. szakértő IT megoldásszállító a hazai és nemzetközi piacon, ahol kompromisszum nélküli megoldásokat kínál partnereinek. Az S&T Consulting Hungary Kft. számára kiemelkedő fontosságú, hogy az informatikai szolgáltatásokat az IT szakemberek kimagasló oktatás keretében ismerjék meg. A nem régiben megtartott első hazai Hibrid IT oktatás sikerességére való tekintettel a cég oktatássorozattá fejlesztette kezdeményezését. Az előadássorozat következő helyszíne Prágában lesz, de 2014. június 5-én (9:00-tól 17:00-ig) magyarországi előadás is követi, amelyet az S&T Consulting Hungary rendszermérnöke, Kovács Norbert tart majd. Helyszín: Budaörs, Puskás Tivadar utca 14.
Az előadásra jelentkezni lehet on-line: www.hibridit.hu
Kapcsolódó cikkek:
OASIS szabvány: adatvédelem a felhőben
IT biztonsági trendek
A biztonsági szakembereknek jól kell érteniük az informatikához (is)
Adatok a személyes felhőben
Az okostelefonos alkalmazások veszélyei
Egyszerű megoldás a beléptetés területén
Ahol nehezen megoldható a kulcsok használata, vagy egy területen több szintű jogosultsági rendszert kell kiépíteni ideális megoldást jelent egy önálló beléptető vezérlő. A SAC 6 készülék egyajtós, többfunkciós, önálló beléptető vezérlő. A teljesen kiöntött elektronika masszív, vandálbiztos, galvanizált fémházban található, ezáltal mind beltéri, mind kültéri használatra alkalmas. Wiegand kimenettel használható billentyűzetnek vagy kártyaolvasónak, valamint beléptető központokhoz csatlakoztatható. (tovább…)
IP-kamera videomegfigyelő rendszer fémdetektor kapukhoz
Az olaszországi CEIA a világ legjobb minőségű fémdetektor kapukat gyártó cége, amely a közelmúltban új, IP alapú videomegfigyelő rendszert fejlesztett ki. Az IP-kamerás fémkereső eszköz rendkívül sokoldalú analitikai-statisztikai szoftverrel rendelkezik, amely a kapu tranzit adatait hozzá is rendeli a kamerából beérkezett képekhez.
Az új IP alapú MDAR videomegfigyelő rendszer tranzit- és riasztási adatok alapján, valamint a beépített kamera által közvetített képek és mozgóképek segítségével teszi lehetővé a valós idejű megfigyelést és felügyeletet. A központosított adatbázisban mindennemű áthaladásai adatot a kamera felvételeivel együtt archivál a szerver. A videomegfigyelő rendszer rendelkezik automatikus képvisszajátszási funkcióval is riasztások esetére. A rendszer igény szerint képes statisztikai jelentés és összesítés készítésére mely tartalmazza az áthaladásokat, valamint a riasztásokat. Ezeket képes xls. formátumú diagramon ábrázolni.
Az IP-kamera a fémdetektor kapu felső kereszttartóján helyezkedik el, és közvetlenül a kapu hálózati bemenetére csatlakozik. A kapun áthaladókról – beállítástól függően – fénykép vagy videofelvétel készül. A hálózati kártya kimenetén keresztül az IP-kamera az áthaladási és riasztási adatokkal együtt továbbítja a felvételt a grafikus felületű szoftverrel installált szerverre, amelynek monitorján maximum 64 fémdetektor kapu kameraképe jeleníthető meg egyszerre.

MDAR videomegfigyelő rendszer
A MDAR rendszer legnagyobb előnye a különböző szűrés-hozzárendelés funkciókban rejlik. A program segítségével visszakereshetők a riasztások és a riasztáskor áthaladó személyekről készült felvételek, amely nagyban segíti a fémkereső kapuk átbocsátóképességének növelését. Az eltárolt felvételek Windows, Mac és Linux kompatibilisek.
Forgalmazó – Z&Z Biztonságtechnika Kft.
Disztribútori megállapodás született a Samsung Techwin és az Aspectis között
Az Aspectis Kft. Magyarország vezető IP biztonságtechnikai disztribútora, amely 2003-as megalapítása óta az IP technológia legjelentősebb hazai képviselőjévé nőtte ki magát. A most kötött megállapodásnak köszönhetően az Aspectis április 1-től a Samsung Techwin, a világ egyik vezető biztonságtechnikai gyártójának új forgalmazójává vált. A Samsung Techwin célja az volt, hogy széles kapcsolatrendszerrel rendelkező, IP biztonságtechnika iránt elkötelezett partnerre tegyen szert hazánkban.
Bata Miklós, az Aspectis Kft. ügyvezető igazgatója kiemelte: „Fontos számunkra, hogy a telepítő és integrátor partnereink az Aspectis-nél megtalálják a globális piacvezető gyártókat. Ezért a megállapodás a Samsung Techwinnel egy természetes lépés számunkra a „one-stop-shop” stratégiánk megvalósításában. Olyan innovatív megoldásokkal és fejlesztésekkel rendelkezik a Samsung Techwin, amelyek értéket nyújtanak a felhasználóknak. Nagy energiával fejleszti IP-alapú megfigyelő kínálatát és örülök, hogy mi segíthetünk ezeket megismertetni a magyar piacon.”
A Samsung Techwin magyar, cseh és szlovák piacokért felelős képviselője, MiroslavPtacek úgy fogalmazott: „Az Aspectis egy elismert, vezető szereplője a magyar IP biztonságtechnikai piacnak és rajtuk keresztül a Samsung Techwin növelni tudja jelenlétét a Magyarországon. Ezzel a magyar felhasználók nagyobb választási lehetőséget kapnak.”

Miroslav Ptacek beszámolója a hálózati kamerák értékesítésének növekedéséről
Az IP-videó, beléptetőrendszerek, tárolás és hálózatok területén az Aspectis számos piacvezető gyártót képvisel Magyarországon. One-stop-shop megoldásként egyre több alternatívát képesnyújtani partnereinek, akik a cég segítségével első kézből valósíthatnak meg komplex IP-biztonságtechnikai projekteket. Az Aspectis – hagyományaihoz híven – a disztribútori tevékenységen túl a jövőben marketingtevékenységével, oktatásokkal és magas szintű műszaki tanácsadással támogatja aSamsung Techwinmegoldásait az értékesítés során. A SamsungTechwinnagy hangsúlyt fektet a folyamatos fejlesztésre, és már 2015-ben várható a WiseNetIII kamerasorozat következő generációja, a WiseNetIV, amelynek hazai megismertetése vélhetően az Aspectismunkájának újabb izgalmas állomása lesz.
Kapcsolódó cikk:
10 éves az Aspectis
Kész az Onvif C profilja is
A világ IP-alapú vezető szabványosítási kezdeményezése, az Onvif bemutatta a C profil végleges változatát. A C profil a beléptetőrendszereket és az IP-alapú videorendszereket kapcsolja össze.
Az Onvif véglegesítette a C profilt (C Profile), amely az IP-alapú videomegfigyelő rendszereket hangolja össze a beléptető rendszerekkel. Az elfogadott C profil alapján a gyártók már tesztelik az új készülékeket, amelyek hamarosan megjelennek a piacon.
A C profilnak köszönhetően a tervezők és telepítők könnyen kiválaszthatják majd azokat az IP-alapú videoeszközöket és beléptető eszközöket, amelyek képesek egymással kommunikálni a biztonsági rendszerben. Így a tervezés és a telepítés is egyszerűbbé, gyorsabbá fog válni, a költségeket is csökkentve.
A beléptetőrendszerekben a C profil követelményeinek megfelelő eszközök: olvasók, zárak, ajtóvezérlők, központok képesek lesznek az adatok továbbítására és fogadására az IP-alapú videorendszerekkel. A C profilnak megfelelő eszközök kombinálhatók az S profilúakkal is.
Az Onvif profilkoncepciójának célja, hogy tervezők, telepítők könnyebben azonosíthassák az egymással kommunikálni képes eszközöket. Az S profil az IP-alapú video- és audioberendezések összehangolását szabályozza. Ma a piacon a közel 500 Onvif tagvállalat körülbelül 2500 terméke felel már meg az S profilnak.
A G profil pedig a videorögzítés, -keresés és lejátszás eszközeit szabályozza.
Forrás: onvif.org
