Többféle változat
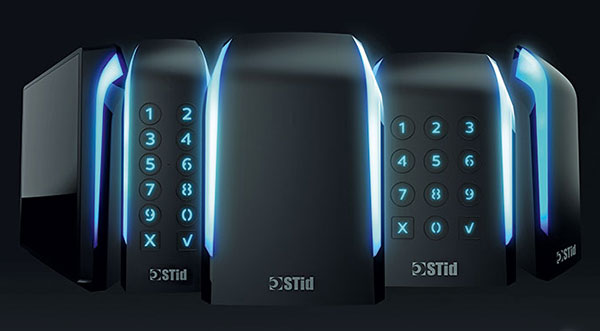
Az Architect II számos változatban érhető el, beleértve a keskeny kialakítású olvasókat, a billentyűzettel vagy érintőképernyővel ellátott modelleket, valamint az asztali olvasókat. A platform támogatja az RFID, NFC és BLE technológiákat, valamint a digitális tárca alapú azonosítókat, emellett felkészült az olyan feltörekvő technológiák és szabványok kezelésére is, mint az Aliro, az UWB, a digitális személyazonosító okmányok (Digital ID) és a mobil jogosítványok (mDL).
Moduláris platform
Az Architect II moduláris felépítésű, ami lehetővé teszi az olvasók bővítését belső és külső kiegészítő modulokkal. Ezek révén hozzáadható például biometrikus azonosítás, QR-kód-olvasás, vagy akár a 125 kHz-es technológia támogatása is. A koncepció lényege, hogy ugyanaz az alaprendszer különféle telepítési környezetekben és biztonsági szinteken is alkalmazható. A szervezetek így a telepítéskor szükséges funkciókkal kezdhetik a rendszert, majd igényeik változásával fokozatosan bővíthetik azt.
Magas szintű kiberbiztonság
A fejlesztés során kiemelt figyelmet fordítottak a kiberbiztonságra. Az Architect II egy olyan biztonsági platformra épül, amely rendelkezik Common Criteria EAL6+ és FIPS 140-3 tanúsítványokkal; emellett támogatja a fejlett titkosítást, a kriptográfiai kulcsok biztonságos kezelését és a megbízható (trusted) firmware-t. A platformot úgy tervezték, hogy megfeleljen a kiberbiztonsági követelményeknek és keretrendszereknek, mint például a NIS2, a NIST és az ISO 27001.
Kettős szabotázsvédelem
Az Architect II kettős szabotázsvédelemmel rendelkezik, amely egy intelligens nyitásérzékelő kapcsolón és egy gyorsulásmérőn alapul. Ezek egymástól függetlenül vagy együttesen is működhetnek, hogy érzékeljék az olvasó kinyitására, eltávolítására vagy elmozdítására irányuló kísérleteket. Szabotázs észlelése esetén az olvasó automatikusan törölheti kriptográfiai kulcsait, és/vagy riasztást küldhet a beléptetőrendszernek. Ez azt jelenti, hogy a védelem nem csupán egy hagyományos szabotázskapcsolóra támaszkodik, hanem reagál mind a fizikai kinyitásra, mind pedig az olvasó eltávolítására vagy manipulálására tett kísérletekre.
Robert Jansson, az STid észak-európai régióért felelős értékesítési igazgatója október 20-án, Stockholmban, a Detektor International díjátadó ünnepségén vette át az Architect II terméknek ítélt „Innovatív teljesítmény” (Innovative Achievement) díjat.
Forrás: securityworldmarket